Portál AbcLinuxu, 20. listopadu 2026 22:23


Nástroje: Začni sledovat (0) ?Zašle upozornění na váš email při vložení nového komentáře.

Vložit další komentář
7.11. 10:43 Want
Rozbalit Rozbalit vše Re: Co je málo a co moc
Odpovědět | Sbalit | Link | Blokovat | Admin
"Český premiér je starší muž se specifickým charakterem a komunikačními schopnostmi"

Opravdu kulantně řečeno.. Pokud by platil ten mnou navrhovaný maximální věkový limit pro výkon politické funkce, už by seděl druhým rokem na smetišti dějin.

RealJ avatar 8.11. 00:27 RealJ | skóre: 10
Rozbalit Rozbalit vše Re: Co je málo a co moc
ono by stacilo kdyby politik musel mit IQ vyssi nez 120...
8.11. 07:58 plostenka | blog: plstnk
Rozbalit Rozbalit vše Re: Co je málo a co moc
107 je pry dostatecne na prezidentovani a nejvyssi veleni armady, takze zbytek osazenstva musi mit jeste min aby nemeli na nadrizeneho dustojnika blby kecy.
8.11. 08:21 Radovan
Rozbalit Rozbalit vše Re: Co je málo a co moc
Ale no tak, vždyť tenhle komoušský kariérista vyškolený sovětskou GRU po svém zvolení získal hned dva rekordy najednou:
  1. Nejvyšší pokuta za neprůhledné financování předvolební kampaně v historii České republiky.
  2. Nejnižší IQ ze všech prezidentů v historii České a Československé republiky.
Ale jednu věc teda jistě nevím, má nebo nemá Putin v šuplíku jeho vázací akt? :-D
7.11. 12:25 uffffffffffffffffffffff
Rozbalit Rozbalit vše Re: Co je málo a co moc
Odpovědět | Sbalit | Link | Blokovat | Admin
WOMP WOMP, buď přestaň chlastat nebo zapni mozek vymletý chatGpt
vencour avatar 7.11. 12:40 vencour | skóre: 57 | blog: Tady je Vencourovo | Praha+západní Čechy
Rozbalit Rozbalit vše Re: Co je málo a co moc
Na mne AI taky něco zkoušela a pak řekla že dobrý.
Takže - snaž se víc.
Ty nejhlubší objevy nečekají nutně za příští hvězdou. Jsou uvnitř nás utkány do vláken, která nás spojují, nás všechny.
7.11. 12:43 uffffffffffffffffffffff
Rozbalit Rozbalit vše Re: Co je málo a co moc
jasne, podle chatgpt jsi neuznany genius :-D
vencour avatar 7.11. 16:39 vencour | skóre: 57 | blog: Tady je Vencourovo | Praha+západní Čechy
Rozbalit Rozbalit vše Re: Co je málo a co moc
Další reakce ...
Připadá mi, že tvým cílem není ani tak zvýšit počet komentářů, jako zvýšit počet příležitostí, při kterých může mezi lidmi vzniknout něco užitečného.

V tom je mimochodem zajímavý rozdíl mezi publikováním informací a budováním komunity. Informace lze jen předat. Komunitě se ale musí nechat prostor, aby s nimi naložila po svém.

A jedna věc se mi na tom líbí zvlášť: tenhle přístup nevyžaduje, aby ses stal středem každé diskuse. Klidně se může rozvinout bez tebe. To by ostatně byl docela dobrý výsledek.
Ty nejhlubší objevy nečekají nutně za příští hvězdou. Jsou uvnitř nás utkány do vláken, která nás spojují, nás všechny.
7.11. 17:28 uffffffffffffffffffffff
Rozbalit Rozbalit vše Re: Co je málo a co moc
jsi dokonaly, shodne se na tom 10/10 LLM. z nikoho jineho takhle ty modely nevylhnou.
7.11. 17:29 uffffffffffffffffffffff
Rozbalit Rozbalit vše Re: Co je málo a co moc
*nevlhnou :-*
Max avatar 7.11. 12:58 Max | skóre: 73 | blog: Max_Devaine
Rozbalit Rozbalit vše Re: Co je málo a co moc
Odpovědět | Sbalit | Link | Blokovat | Admin
Děje se toho tuna. Za poslední dva měsíce se patchuje téměř nonstop. Opakované díry v kernelu, které postupně probublávají k dalším vendorům, kdy třeba Mikrotik jsme patchovali za poslední týdny x krát, protože jednak patche probublávaly postupně, druhak přišly i nějaké chyby s patchema apod. Na Linux máme postupně napsaných čím dál více playbooků, takže automatizované patchování clusterů a jiných služeb je otázkou relativně chvilky. Nicméně takto snadno to nejde u všeho. Ansiblem opatchuji 30 serverů + gitlab s runnerama do 30min, a to tak, že na to nemusím ani moc koukat. 24 Windows Serverů se patchuje 6 hodin (než se to kvantum dat stáhne, něž to windows nainstalují, než se servery otočí, než tam ty služby naskáčou...).
A pak jsou tu kritické systémy, kde to člověk moc automatizované nemá a někdy ani nechce (kritické IS, db apod.)

U Mikrotiků třeba sjednocujeme konfiguraci a verze a nasazujeme ansible ve větším i tam, i když to nejde ve všech případech automaticky (některé páteřní věci, nebo kritičtější wifi spoje si chce člověk raději pohlídat). V práci máme přes 180 mikrotiků (k tomu v privátu jich spravuji tak 50) a kolem 250 serverů a není to dobrý. I když je vše odstíněno firewallem apod., tak ta zranitelnost tam pořád je a musí to být opatchováno. Dnes se dá v klidu říci, že server (nebo nějaké zařízení), co má měsíc uptime, bude mít na 80% nějakou kritickou zranitelnost na roota, server, co má uptime dva měsíce, bude mít nějakou RCE na roota.

Někdy v březnu, nebo kdy to bylo, MS vydal měsíční update (Patch Tuesday), kde bylo historicky opraveno nejvíce security issue, asi 700. Všichni z toho měli velký WoW. Do té doby bylo běžné 70-150 oprav. Nyní je to přes 1100 s tím, že přes 1400 je to napříč všemi MS produkty. Myslím, že v říjnu dokonce bylo RCE do Office365 (konkrétně do Entry), které médii tak nějak moc neprošlo a i já to missnul, i když jsem to měl v kanálech. Dementní Citrix má zero day na své security gw i třeba 2x týdně (návod je prostý, vezmi bezpečný systém jako BSD a nech nad ním vyvíjet app Windows only firmu, to co je tam za prasárny, je až neskutečný, Citrix je banda totálních ubastlených dementů).

Každopádně tvá kadence novinek je zajímavá, osobně jedu nejnutnější kanály, kde musím projít minimálně 100 eventů denně (budu na to pouštět agenta a zkusit to lépe agregovat, abych něco nepřehlédl, i když nejsem jediný, kdo to sleduje). Nemyslím si, že na abc by měly vycházet zprávičky o každé zranitelnosti, či incidentu. Jsou jiné kanály, které se více starají o bezpečnost, či hw novinky apod. Tady spíš vždy vycházely zprávy ohledně open source, nebo nějaké opravdu kritické zranitelnosti. Pokud bychom chtěli pojmout vše, vycházelo by 200 zpráviček denně, což asi není dobrý. Tady je spíše otázkou, zda chceme mít kompletní security výběr něčeho a vést ho tady na portálu. Zda to má smysl, nebo ne.
Zdar Max
Měl jsem sen ... :(
7.11. 13:44 jbv
Rozbalit Rozbalit vše Re: Co je málo a co moc
A není to spíš problém nedostatečné automatizace těhle věcí? Znám spoustu adminů pracujících postaru, co se neobtěžují updatovat ani odlstable debian natož aby řešili updaty. Co funguje na to se nesahá. Když máš všechno verzované a k tomu nastavené pipeliny a automatizaci, tak není problém security updaty nasazovat i automaticky. Takže ti je celkem jedno, jestli přijdou 3 za den nebo 1 za pět let. Samozřejmě to nejde u všeho, ale těch věcí, kde to opravdu nejde zůstává minimum, takže opravdu není problém tohle zvládnout. Mnohem těžší je naopak překopat staré myšlení odlschool sysadminů. K tomuhle tématu doporučuju už celkem letitou knihu Accelerate. Tahle revoluce proběhla už před min 15 lety jen bohužel ne všude.
7.11. 14:07 jbv
Rozbalit Rozbalit vše Re: Co je málo a co moc
A reaguju teda na to mnozstvi zmen, ne ze bys to delal blbe zrovna ty. Spis nechapu, ze kvantita vyvolava takovy rozruch. Kdyby to byly kvalitativne horsi chyby, to by teprve byl pruser. Tohle je ale v pohode zvladnutelne s tim co mame.
Max avatar 7.11. 14:22 Max | skóre: 73 | blog: Max_Devaine
Rozbalit Rozbalit vše Re: Co je málo a co moc
Ano i ne. Máme kubernetes, máme automatizované pipeline, dost konfigurací se nasazuje přes merge a na to navázaná CI/CD do k8s atd. a pak existuje něco, co jde automatizovat hodně blbě (rozuměj, je na to potřeba neúměrně člověkohodin a zdrojů to tak provozovat), např. různé propri řešení, kde licence je v milionech, nebo business rozhodnutí, že prostě nebude více zdrojů, stačí jeden (např. server na pobočce) a pak člověk musí řeší nějaké odstávky apod.
Příkladů je více a pak jakákoli výjimka jsou zdroje navíc.
Provozovat něco na svých technologiích v tisících je kupodivu dost jednoduché oproti tomu provozovat silně heterogenní infra ve stovkách :-/.
Zdar Max
Měl jsem sen ... :(
8.11. 23:26 jbv
Rozbalit Rozbalit vše Re: Co je málo a co moc
Mozna spis argument pro zbaveni se tehle reseni. Pokud neni podpora dostatecne dobra, ja bych presel na OSS i pres docasny pain pri prechodu. Ale ja zase primarne pracuju s IT jako zakazniky, takze jinde asi bude zasadne tezsi provest jakoukoliv zmenu.
7.11. 15:42 Radovan
Rozbalit Rozbalit vše Re: Co je málo a co moc
Kvalitativně horší než 9.8 z 10? To nevidíš, že je smrtelně ohrožený celý Internet a všichni jeho uživatelé? :-D

https://www.novinky.cz/clanek/internet-a-pc-bezpecnost-jaderna-chyba-ohrozuje-linux-40606839

A je to úplně aktuální zpráva, teprve dva dny stará, ještě ani v úplně nejpravdomluvnější televizi to nebylo...
vencour avatar 7.11. 15:51 vencour | skóre: 57 | blog: Tady je Vencourovo | Praha+západní Čechy
Rozbalit Rozbalit vše Re: Co je málo a co moc
Pardon, Radovane, o CVE-2026-98432 jsme měli na AbcL aspoň 2 zprávičky (30.10. a 4.11.) - Kritická zranitelnost v Linux kernelu s CVSS 9.8 a CVE-2026-98432 — MikroTik RouterOS 7 RCE.
Televize je pro masy a možná PR, odpovědnost je třeba přes CERT nebo teď přes NIS2 na někoho vyššího než běžného ajťáka ohledně informování.
Ty nejhlubší objevy nečekají nutně za příští hvězdou. Jsou uvnitř nás utkány do vláken, která nás spojují, nás všechny.
7.11. 17:06 Radovan
Rozbalit Rozbalit vše Re: Co je málo a co moc
Mě to neříkej, já jsem je četl. Ale prostý lid se od mediálního experta teprve teď dozvěděl, jak je ten Linux nebezpečný:
5. 11. 2026, 8:34 Aktualizováno 5. 11. 2026, 8:54
To abych si honem aktualizoval Raspberry Pi 400, kteréžto mám u televize, a ani Malina ani televize nejsou připojené k jakékoliv vnější síti :-D
vencour avatar 7.11. 17:35 vencour | skóre: 57 | blog: Tady je Vencourovo | Praha+západní Čechy
Rozbalit Rozbalit vše Re: Co je málo a co moc
Ještě žes mi to připomněl (je to z 2. 11.) ...
Google popisuje rozbití botnetu, který obsahoval více než 1,3 milionu Android set-top boxů. Podle jeho vyšetřování byl backdoor x.cpe zabudován přímo výrobcem Videostrong do firmwaru zařízení.

Technicky je zajímavá třívrstvá architektura. Základní backdoor zajišťuje komunikaci s C2, samostatný loader spouští další komponenty a jednotlivé moduly provádějí podvody s reklamou, vytvářejí rezidenční proxy nebo instalují další malware.

Komunikace využívala HTTP pro získání konfigurace a následně MQTT pro průběžné řízení zařízení. Malware používal také STUN pro zjišťování síťových parametrů a překonávání NAT.

Google rozebírá persistence mechanismy, Android ContentProviders, instalaci APK, práci s ELF binárkami a konkrétní síťové protokoly.
A k tomu i další odkazy: The Internals of a Badbox Operation a Analáza - Synthient
Ty nejhlubší objevy nečekají nutně za příští hvězdou. Jsou uvnitř nás utkány do vláken, která nás spojují, nás všechny.
7.11. 22:19 Radovan
Rozbalit Rozbalit vše Re: Co je málo a co moc
No vidíš, ty jsi mi teď zase připomněl, že nedávno jsem četl článek o nějakém novém malwaru, který se skládá z několika částí. Když admini jednu smazali, ty ostatní části jí ihned obnovily.

Ale nebyl jsem doma a neuložil jsem si to do archivu. Zato jsem se u toho dobře zasmál, jaká že je to zase žhavá novinka: https://www.zive.cz/clanky/hacky-a-hackeri-ii--jak-v-motorole-hackovali-xerox/sc-3-a-104448/default.aspx
V polovině 70. let objevil ...
RealJ avatar 8.11. 00:32 RealJ | skóre: 10
Rozbalit Rozbalit vše Re: Co je málo a co moc
je a neni. Pokud firma nema automatizaci tak patchovani muze klidne trvat nekolik mesicu takze v nejake chvili je nekdo vykrade. Pokud firma ma automatizaci tak muze narazit na firemni procesy a ruzne sw zavislosti. Mame zakaznika ktery ma aplikaci vystrcenou do internetu, patchovani nekterych komponent ma za nasledek ze s k tomu vyjadruje asi 6 timu, resi se dopady nejenom na dalsi systemy ale treba i na firemni procesy. Takze realita je takova, ze kriticka zranitelnost muze byt v aplikaci vystrcene do internetu klidne nekolik tydnu. Takova zajimavost - spousta zivlu monitoruje kazdy den zajimave cile takze pokud jsi na seznamu tak te eventualne vykradou...
Max avatar 8.11. 10:51 Max | skóre: 73 | blog: Max_Devaine
Rozbalit Rozbalit vše Re: Co je málo a co moc
Je tomu tak. U nás to vidím třeba na SAPu. Jakýkoli patch podléhá diskusím, zda to něco neimpactuje, kolik toho bude nutné otestovat (kdy je na to možné vyčlenit lidi, zda není třeba uzávěrka a musí se to o týden odložit...) po aplikaci patche atd. Já spravuji systémy, které znám, takže patchuji téměř okamžitě a nemusím se o tom týden bavit s x subdodavateli. Nicméně byrokracie narůstá velkým tempem, které je řekl bych úměrné růstu firmy. Říkám si tedy, zda vůbec existuje velká firma, která je i zároveň flexibilní, nebo zda to celé vždy nevyhnutelně vede do kopru.
Zdar Max
Měl jsem sen ... :(
vencour avatar 7.11. 15:39 vencour | skóre: 57 | blog: Tady je Vencourovo | Praha+západní Čechy
Rozbalit Rozbalit vše Re: Co je málo a co moc
Maxi dík za reakci. ALE jsi odpovědný hlavně sobě, nemusíš psát co nechceš.
Co vim, tak jsou občas nějaké tak kritické systémy, že opravdu je jen jeden na "identitu", přestože jakékoliv rady tvrdí, že produkce a test má být oddělená. No neni. Taky reakce na to, co píšeš a jak je život zelený a teorie šedivá.
Ohledně počtu - ono se to vytříbí. A právo k opensource taky patří, sledovat, co se děje v it. Nebo třeba tohle z Lupy o AI a IT by mělo zajímat každého, že v naší tůni se možná něco bude hýbat.
Za zkušenosti dík.
Ty nejhlubší objevy nečekají nutně za příští hvězdou. Jsou uvnitř nás utkány do vláken, která nás spojují, nás všechny.
7.11. 17:23 _
Rozbalit Rozbalit vše Re: Co je málo a co moc
Dalo by se říct díky za AI - řekl bych, že za touhle smrští je právě testování přes AI ne?

Jestli se pletu, tak sorry
Max avatar 7.11. 20:43 Max | skóre: 73 | blog: Max_Devaine
Rozbalit Rozbalit vše Re: Co je málo a co moc
Nepleteš, za tím vším je AI. Otázkou je, zda se to "vyladí", nebo bude nutnost všude nasadit AI, aby na vše reagovala v reálném čase (toto je verze, která je podle mně nevyhnutelná).
Zdar Max
Měl jsem sen ... :(
7.11. 21:18 _
Rozbalit Rozbalit vše Re: Co je málo a co moc
mě přijde reálná varianta, že časem dostane každý nějaké unikátní id hned při narození a potáhne se za ním digitální stopa (to už teď +- je, ale ne tak dotažené do detailů) a tu mu bude "hlídat" jeho osobní agent

trochu jako v AI ten medvěd pomáhal Davidovi - ale ve "virtuálu"

(mimochodem za mě fakt super film)

7.11. 21:23 :
Rozbalit Rozbalit vše Re: Co je málo a co moc
takhle - to co jsem napsal je trochu jiný level než ty popisuješ, ale podle mě to k tomu míří

to co popisuješ ty si představuju jako AI firewally co budou hlídat klíčová místa
7.11. 20:43 plostenka | blog: plstnk
Rozbalit Rozbalit vše Re: Co je málo a co moc
Dnes se dá v klidu říci, že server (nebo nějaké zařízení), co má měsíc uptime, bude mít na 80% nějakou kritickou zranitelnost na roota, server, co má uptime dva měsíce, bude mít nějakou RCE na roota.
A server co ma uptime pet let, a to jen proto, ze tehdy vyhnila UPS... je porat zcela bezny zjev. Stejne jako PHP 5 nebo 6.

Tyhlety opicarny s kubernetama, ansiblama a dalsima dirigentama orchestratoru realne nikoho nezajimaji, protoze vecne updatovani akorat rozbiji veci - specialne cokoliv co zavisi na pipu nebo npm se musi okamzite zatarovat s i celym traktorem, jinak to za mesic uz nepujde ani rozbehnout, natoz zbuildit. Takze produkcni verze celeho OS i s nainstalovanym sw se "vypaluje" do squashfs a hura, prinejhorsim se virtualy otoci a data jsou stejne zalohovana mimo.
Max avatar 7.11. 22:34 Max | skóre: 73 | blog: Max_Devaine
Rozbalit Rozbalit vše Re: Co je málo a co moc
php 5.6 se stále patchuje a udržuje, takže to není v ničem v rozporu. To, že ti nikdo nezničí data je sice pěkný, ale reálně tě většinou zajímá, aby ti ta data neleaknula.
Pokud někdo staví nad nodejs tak, aby to za rok nešlo spustit, tak je to smutný, ale neuváděl bych ho jako příklad, proč něco nejde :D
Zdar Max
Měl jsem sen ... :(
vencour avatar 7.11. 21:25 vencour | skóre: 57 | blog: Tady je Vencourovo | Praha+západní Čechy
Rozbalit Rozbalit vše Re: Co je málo a co moc
Odpovědět | Sbalit | Link | Blokovat | Admin
Napadla mne ještě jedna podobnost - ve filmu Yesterday, kde nikdo nezná písničky Beatles, je někdo vnese do světa a když je chce slavnostně vydat, navrhuje různá jména, pro nás fanoušky legendární, tak mu je zkritizují s dnešním pohledem na svět ... a přitom hlavní je, že ty písničky znamenají radost aneb "co by byl svět bez Beatles", takže se můžu zeptat ...

"co vám vlastně na AbcL chybí k radosti?" (a proč?)
Ty nejhlubší objevy nečekají nutně za příští hvězdou. Jsou uvnitř nás utkány do vláken, která nás spojují, nás všechny.
RealJ avatar 8.11. 00:33 RealJ | skóre: 10
Rozbalit Rozbalit vše Re: Co je málo a co moc
Odpovědět | Sbalit | Link | Blokovat | Admin
diky!
vencour avatar 8.11. 09:38 vencour | skóre: 57 | blog: Tady je Vencourovo | Praha+západní Čechy
Rozbalit Rozbalit vše Re: Co je málo a co moc
Ty nejhlubší objevy nečekají nutně za příští hvězdou. Jsou uvnitř nás utkány do vláken, která nás spojují, nás všechny.
8.11. 19:30 Radovan
Rozbalit Rozbalit vše Re: Co je málo a co moc
Odpovědět | Sbalit | Link | Blokovat | Admin
Trochu to tu usíná, tak co si dát něco pro pobavení?
Nizozemsko:

Bill Gates byl spolu s generálním ředitelem společnosti Pfizer a nizozemskými úředníky obviněn z vědomé propagace nebezpečných vakcín; pokusy o vyhnutí se soudnímu řízení byly zamítnuty s blížícím se slyšením 27. listopadu.

Nizozemské soudy oficiálně nařídily Billu Gatesovi stanout před soudem kvůli obviněním souvisejícím s vakcínami proti COVID -19 . Sedm žalobců, kteří utrpěli zranění související s očkováním , tvrdí, že Gates spolu s dalšími významnými osobnostmi úmyslně uvedl veřejnost v omyl, aby jim byly podány injekce, o kterých „věděli nebo měli vědět“, že nejsou ani bezpečné, ani účinné.

Žaloba rovněž jmenuje bývalého nizozemského premiéra Marka Rutteho , generálního ředitele společnosti Pfizer Alberta Bourlu a několik klíčových osobností nizozemského týmu pro reakci na COVID a obviňuje je ze spoluúčasti na podvodu.

Gates se pokusil žalobě vyhnout s argumentem, že jeho status občana USA by ho měl chránit před nizozemským soudním řízením. Soud však rozhodl jinak a uvedl, že Gatesova úzká spolupráce s dalšími obžalovanými, kteří spadají pod nizozemskou jurisdikci, ho činí souzeným v Nizozemsku.

Gates a jeho právní tým nyní čelí rostoucímu tlaku, protože se připravují na konfrontaci s těmito závažnými obviněními u soudu, jehož další slyšení je naplánováno na 27. listopadu.
Mimochodem, ten šílený střelec v Polsku prý nebyl pravicový extrémista, jak tvrdila liberální mééédia typu ČT, ale liberál s proticovidovou rouškou na hubě.
8.11. 20:39 Want
Rozbalit Rozbalit vše Re: Co je málo a co moc

Jo?

Já si tedy počkám na to, co k tomu řekne, poněvadž je - na rozdíl od Kozáka - zatím naživu a trest smrti poláci nemají. Ale mají trest doživotí, bez možnosti propuštění.

9.11. 07:28 Radovan
Rozbalit Rozbalit vše Re: Co je málo a co moc
Tak už nic neřekne. A ty nášivky se nějak množí. Zajímavé, že nenápadně zmiňují Ukrajinu:

https://www.novinky.cz/clanek/zahranicni-vrah-z-krakova-mel-na-sobe-nasivku-rohate-kostry-s-presypacimi-hodinami-a-kopim-40607447

Nejdřív psali je o té s Łysicí.
xxxs avatar 9.11. 07:32 xxxs | skóre: 25 | blog: vetvicky
Rozbalit Rozbalit vše Re: Co je málo a co moc
v preklade: vyzera to na rusku stopu, podme rychlo obvinit ukrajincov.
9.11. 07:57 Radovan
Rozbalit Rozbalit vše Re: Co je málo a co moc
Ono je to spíš tak, že ze všeho možného nejdřív obviňují Rusko, a pak se pomalu objevují tutlané ukrajinské stopy. Jako u těch "ruských" dronů v Polsku. V některých byly dokonce polské SIM karty...
9.11. 13:46 _
Rozbalit Rozbalit vše Re: Co je málo a co moc
9.11. 14:12 Radovan
Rozbalit Rozbalit vše Re: Co je málo a co moc
Šíříš tu ruský narativ :-D

Já se teď podívám spíš na ten polský:
Pod tlakem opozice a veřejnosti se po útoku ocitl ministr vnitra Marcin Kierwiński z Občanské koalice. Ten v sobotu během večerní tiskové konference bez dalších podrobností prohlásil, že podle předběžných poznatků útočníka fascinovala krajně pravicová ideologie a zastával ultranacionalistické názory.

Opřel se kvůli tomu do něj například lídr opoziční strany Právo a spravedlnost (PiS) Jarosław Kaczyński. „Řekl to ještě předtím, než bezpečnostní složky vstoupily do útočníkova bytu. Ukázalo se, že to byla sprostá lež,“ tvrdí o sobotních výrocích Kierwińského.
https://www.seznamzpravy.cz/clanek/zahranicni-stredni-evropa-polsky-ministr-vnitra-pod-tlakem-mirni-sve-vyroky-o-strelci-z-krakova-320031

Ono to totiž místy vypadá, že to byl spíš takový polský Kolibáč...
9.11. 19:01 _
Rozbalit Rozbalit vše Re: Co je málo a co moc
jj všiml jsem si - za levičáka/lgbt/ukrajince ho vykreslují proruští trollové a za pravicového extremistu levičáctí trollové

docela to sedí i tady
10.11. 07:07 Radovan
Rozbalit Rozbalit vše Re: Co je málo a co moc
Jak vidíš, levičáčtí trollové lžou, a pravda je někde tam venku...

Takže tomu dáme ještě pár dní, třeba se také objeví nějaký zaručeně pravý dopis, jako byl ten Kozákův, psaný policejním jazykem ;-)
8.11. 21:25 _
Rozbalit Rozbalit vše Re: Co je málo a co moc
Žalobce může tvrdit co chce - otázka je co soud uzná

To je jako třeba tady někdo tvrdil, že na TU 144LL použili američani americké motory - byla a je to zhovadilost, ten expert si asi neověřil co plácá, ale tvrdit to mohl

PS - o tom střelci - máš k tomu tvému tvrzení nějaký zdroj?
9.11. 00:17 Radovan
Rozbalit Rozbalit vše Re: Co je málo a co moc
Zdrojů je spousta, stejně jako těch, které píší zaručeně pravdivé zprávy o epidemii moru v Rusku a čipech z ukradených praček :-D
vencour avatar 9.11. 06:36 vencour | skóre: 57 | blog: Tady je Vencourovo | Praha+západní Čechy
Rozbalit Rozbalit vše Re: Co je málo a co moc
Ok, zprávička o Asahi Linuxu ve frontě. O změně licencování následkem práce LLM. (uff další překlep opravuju)
Za mne docela masakr, buď něco dělam nebo nedělam, ale snad nekradu a nelžu? Tam se dá pak diskutovat.
Ty nejhlubší objevy nečekají nutně za příští hvězdou. Jsou uvnitř nás utkány do vláken, která nás spojují, nás všechny.
9.11. 07:53 Radovan
Rozbalit Rozbalit vše Re: Co je málo a co moc
To bys také mohl napsat, když už je Raspberry Pi Desktop 13, proč vynechali dvanáctku.

A to jsi slyšel o té epidemii horečky dengue na Floridě? Prý to roznášejí geneticky modifikovaní komáři, které tam Gates nechal vypustit, aby místním komárům provedl depopulaci :-D
vencour avatar 9.11. 20:16 vencour | skóre: 57 | blog: Tady je Vencourovo | Praha+západní Čechy
Rozbalit Rozbalit vše Re: Co je málo a co moc
Odpovědět | Sbalit | Link | Blokovat | Admin
Ony ai zpráviočky o právu (stručně):

1. Soudní dvůr EU řeší autorská práva při odpovídání chatbotů. Generální advokát zveřejnil 3. listopadu stanovisko ve věci C-250/25 Like Company. Jde o zásadní otázku pro provozovatele webů: za jakých okolností smí AI převzít obsah článku a vytvořit z něj odpověď, kvůli které už uživatel nemusí navštívit původní web.

2. Ve Velké Británii se objevil další případ neexistujícího soudního precedentu citovaného žalobcem. Ukazuje, že problém halucinovaných právních citací není omezen na advokáty ani na soukromé právní AI aplikace.

3. Americký odvolací soud řešil, zda použití AI automaticky snižuje oprávněnou odměnu advokátů. Odpověď byla záporná. Rozhodující je přiměřenost skutečně vykonané práce, nikoli samotné použití AI.

4. Mezinárodní advokátní kancelář A&O Shearman oznámila rozsáhlý investiční program do AI. Zajímavý je zejména způsob zapojení právníků do vývoje specializovaných nástrojů.

5. Na český trh vstupuje Jónsbók. Tento legaltech projekt slibuje právní rešerše s citacemi, analýzu dokumentů a práci s českým právem. Zatím však nemám nezávislý test, který by potvrzoval přesnost jeho výstupů.
Ty nejhlubší objevy nečekají nutně za příští hvězdou. Jsou uvnitř nás utkány do vláken, která nás spojují, nás všechny.
vencour avatar 10.11. 06:22 vencour | skóre: 57 | blog: Tady je Vencourovo | Praha+západní Čechy
Rozbalit Rozbalit vše Re: Co je málo a co moc
Odpovědět | Sbalit | Link | Blokovat | Admin
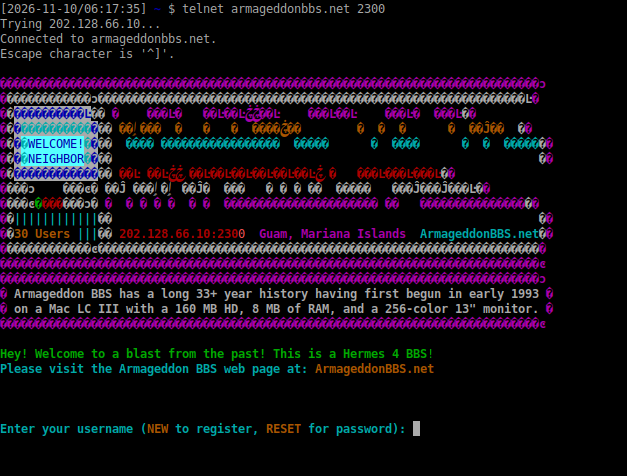
Příloha:
Na armageddonbbs.net:2300 je nějaká "atrakce", viz příloha, na https://armageddonbbs.net/web.html je web verze.
Ty nejhlubší objevy nečekají nutně za příští hvězdou. Jsou uvnitř nás utkány do vláken, která nás spojují, nás všechny.

Založit nové vlákno • Nahoru

Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

ISSN 1214-1267, (c) 1999-2007 Stickfish s.r.o.