Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UŽ SI U VÁS JEŽÍŠEK ZŘÍDIL SV□Z□VÉ DEP□ NA DÁRKY? JEŠTĚ NE? JÁ JEN ABY T□ CHUDÁK NAK□NEC VČAS STIHL!
EXISTUJÍ DVĚ STRATEGIE JAK SCHÁNĚT VÁN□ČNÍ DÁRKY:
PRVNÍ ZPŮS□B NAZÝVÁM "SEDÍCÍ KACHN□U".
KACHNA □BJEDNÁVÁ DÁRKY V ESH□PECH A NECHÁVÁ SI JE P□SÍLAT KURÝRNÍ SLUŽB□U AŽ D□MŮ. KACHNA VE SVÉM CENTRÁLNÍM ŠTÁBU NEPŘETRŽITĚ SLEDUJE EMAILY, PŘES□UVÁ P□ MAPĚ REPUBLIKY VLAJEČKY □ZNAČUJÍCÍ AKTUÁLNÍ P□L□HU KURÝRŮ A TELEF□NICKY □RGANIZUJE CELÉ L□GISTICKÉ □PERACE. BÍLÁ D□DÁVKA STŘÍDÁ BÍL□U D□DÁVKU A D□M□V KACHNY SE P□MALU ALE JISTĚ PR□MĚŇUJE VE SKLADIŠTĚ BALÍKŮ.
ALTERNATIVNÍ STRATEGIÍ JE "AKTIVNÍ PÁTRAČ". PÁTRAČ VYRAZÍ D□ TERÉNU A V KAMENÝCH □BCH□DECH VYHLEDÁVÁ VH□DNÉ DÁRKY, VĚTŠIN□U V REŽIMU NÁH□DNÉH□ PLÁN□VÁNÍ. SEM TAM SE PŘEKŘIKUJE S K□NKURENČNÍMI PÁTRAČI, SEM TAM SE S NIMI PŘETAHUJE, SEM TAM JE ZE ZÁL□HY PŘEPADÁVÁ A □KRÁDÁ JE □ JEJICH JEŠTĚ NEZAPLACEN□U K□ŘIST.
ŠŤASTNĚJŠÍM PÁTRAČŮM SE K VEČERU P□DAŘÍ VE ZDRAVÍ D□STAT D□MŮ, P□ZDRAVIT SE S KACHN□U, VYSMÁT SE JÍ D□ ČÍNSKÝCH PŘÍSTAVNÍCH PRAC□VNÍKŮ A P□CHLUBIT SE K□ŘISTÍ, NĚKDY JEŠTĚ SE ST□PAMI KRVE A ZBYTKY VYTRŽENÝCH VLASŮ JINÝCH PÁTRAČŮ.
□PRAVDU NEVÍM, KTERÁ STRATEGIE JE LEPŠÍ 
Tiskni
Sdílej:


 17.12.2019 12:15
Dalibor Smolík | skóre: 54
| blog: Postrehy_ze_zivota
| 50°5'31.93"N,14°19'35.51"E
 15.12.2019 13:50
❗Červivý Hřib krade❗ | skóre: 43
| blog: Grétin blogísek
| 🇮🇱==❤️ , 🇵🇸==💩 , 🇪🇺==☭
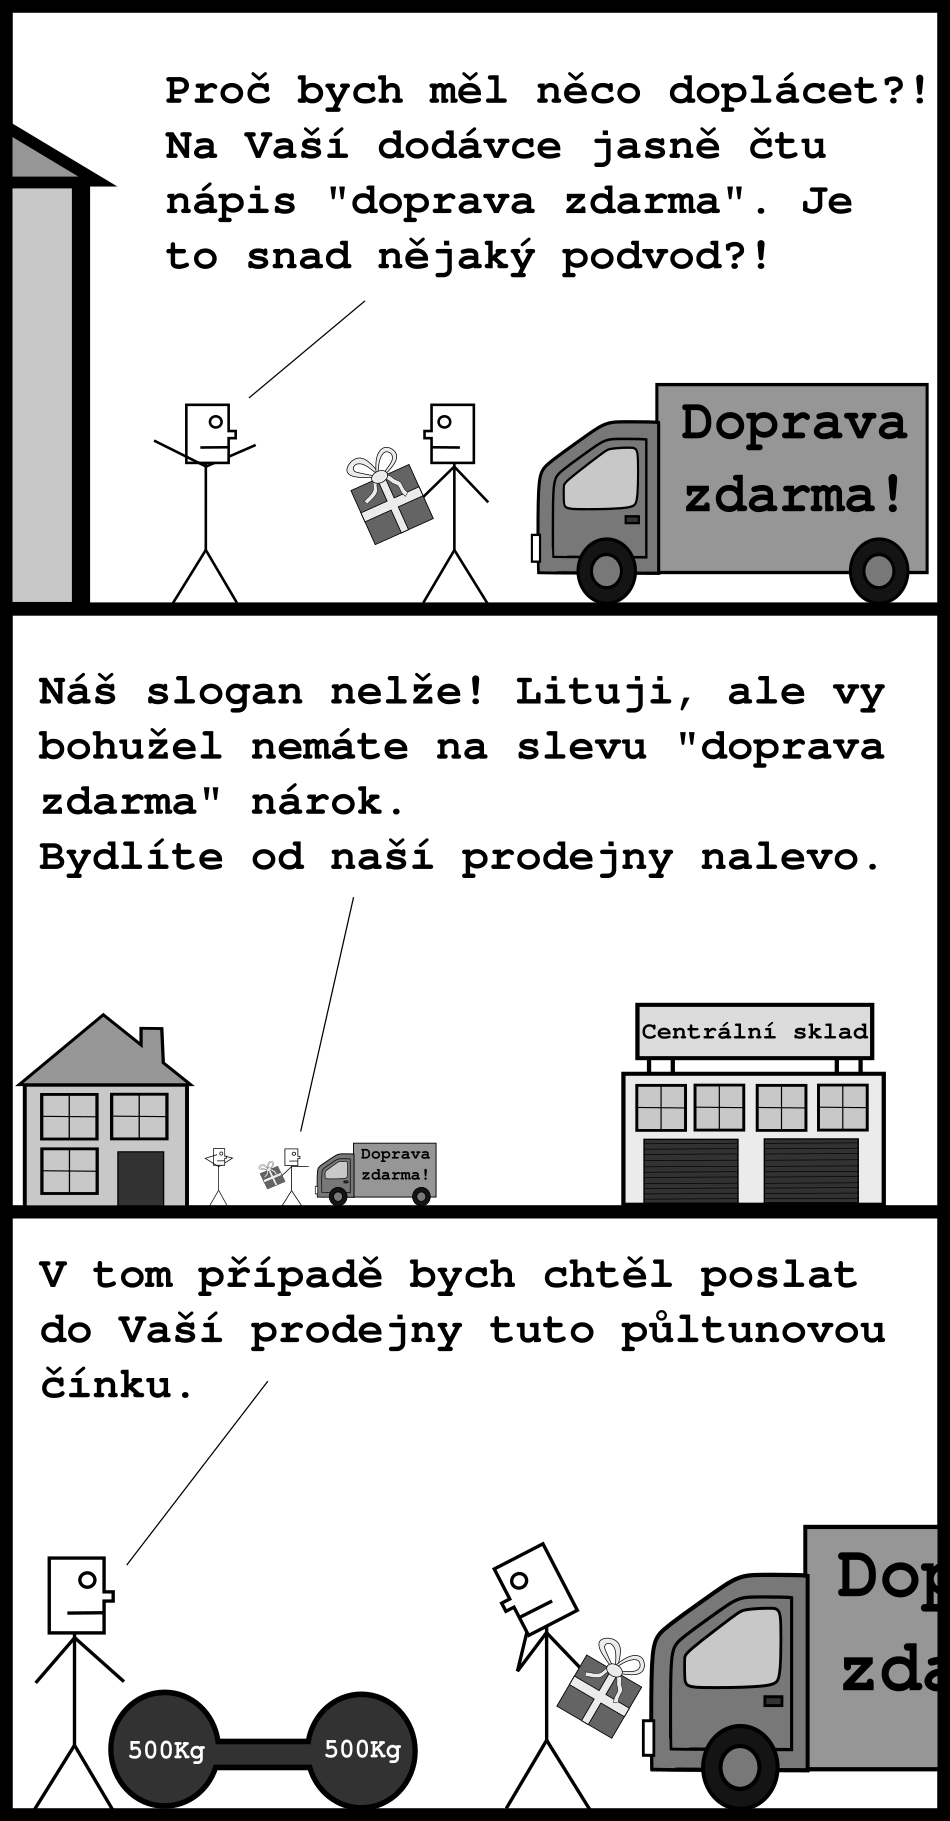
budu předpokládat že to jako hovorka nezkonil a je to naschvál takhle namalovaný ;D
a) hovorka čeká jestli si všimnem a ne kažej si jako všimnul
b) nerd karel neví kolik čínka váží protože má jakože dost jiný zájmy než fitness :D :D
c) karel chce naschvál poslat těžší balíček než řekl že váží
d) je to nesplnitelnej paradox
 21.12.2019 10:44
HO▽ORK△ | skóre: 4
| blog: HOVORKUV_CTVERECKOVANY_SVET_DO_KAZDE_DOMACNOSTI
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 175 na kazde strane + 20 kg osa