Homebrew (Wikipedie), správce balíčků pro macOS a od verze 2.0.0 také pro Linux, byl vydán ve verzi 7.0.0. Pro sandboxing se na Linuxu nově používá Landlock místo Bubblewrap. Na stránce Homebrew Formulae lze procházet seznamem balíčků. K dispozici jsou také různé statistiky.
Správce fotografií Shotwell byl vydán ve verzi 33.0 (GitLab). Hlavní novinkou v tomto vydání po dvou letech je přechod na GTK4.
Na YouTube byly publikovány videozáznamy přednášek a na Flickru fotografie z konference EuroPython 2026.
Byl vydán Debian 13.7, tj. sedmá opravná verze Debianu 13 s kódovým názvem Trixie. Řešeny jsou především bezpečnostní problémy, ale také několik vážných chyb. Instalační média Debianu 13 lze samozřejmě nadále k instalaci používat. Po instalaci stačí systém aktualizovat.
Jiří Eischmann se v příspěvku Fiasko jménem W Social na svém blogu věnuje evropské sociální síti W: "W Social je příkladem toho, že se problémy sociální sítí nedají řešit od exekutivního stolu. Když na začátku tohoto roku v Davosu oznámili vznik nové sociální sítě W Social, politici se mohli přetrhnout ve chvalozpěvech. Konečně evropská sociální síť a ještě s ověřením identity. … Jak se ukázalo, když v Davosu W Social oznamovali, neměli kromě
… více »Výrobce hardwarových kryptoměnových peněženek Trezor upozorňuje na bezpečnostní incident u společnosti Brevo, kterou využívá k odesílání newsletterů. Útočník na e-mailové adresy odeslal phishingový e-mail.
Clement "Clem" Lefebvre publikoval souhrn dění v Linux Mintu za srpen 2026. Aplikace XApp mají vlastní webovou stránku xapp-project.org. Představena byl čtečka EPUB s názvem Xepub a kalendář Clockenstein.
Byla vydána nová verze 3.2.6 svobodné aplikace pro úpravu a vytváření rastrové grafiky GIMP (GNU Image Manipulation Program). Přehled novinek v oznámení o vydání a v souboru NEWS na GitLabu. Nový GIMP je již k dispozici také na Flathubu.
Bylo vydáno Ubuntu 24.04.5 LTS, tj. páté opravné vydání Ubuntu 24.04 LTS s kódovým názvem Noble Numbat. Přehled novinek a oprav na poznámkách k vydání.
Švýcarsko testuje přechod z Microsoft 365 na FOSS, konkrétně balík openDesk (Wikipedie) od německé státní společnosti ZenDiS (Wikipedie), s cílem posílit digitální suverenitu.
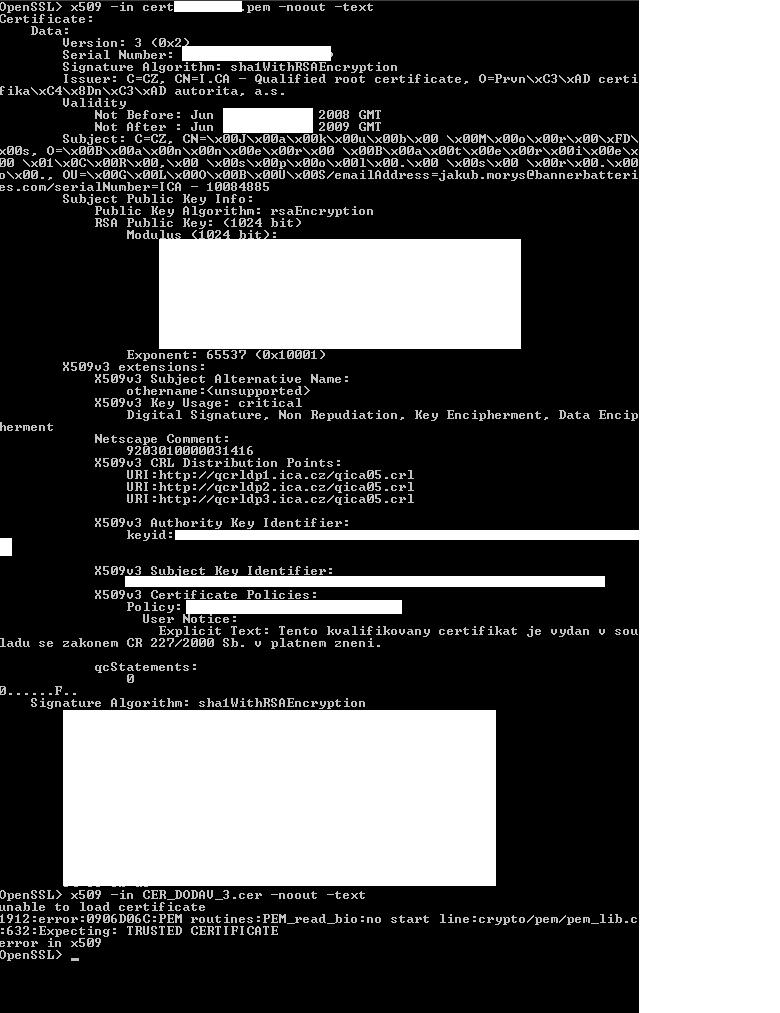
Na samém začátku jsem měl k dispozici jen cert.cer a cert.pem.Na zaciatku predsa musis mat privatny kluc, z ktoreho posielas request na vystavenie certifikatu. Ten sa neda dogenerovat dodatocne (request je generovany z PK a tento request musi byt odoslany do CA aby CA mohla vystavit certifikat). Takze ak si dodatocne vygeneroval key, tak tento urcite nebude sediet s danym certifikatom. Ako si sa dostal k tym suborom cert.cer a cert.pem? Nieco si predsa musel poslat I.CA aby Ti mohli vystavit certifikat a pri tom, ako si generoval ten cert.pem (predpokladam ze ten si poslal do I.CA) mal vzniknut este jeden subor s privatnym klucom. Mozno ho mas v tom cert.pem, ale v tom pripade by si si mal asi nechat vygenerovat novy certifikat ktoreho PK neposles do CA.
 Ci dany PEM obsahuje privatny kluc zistis napr. takto:
openssl rsa -in cert.pem -text -noout
Ak ho dany PEM obsahuje (lebo ho obsahovat nemusi - PK sa neposiela do CA na generovanie certifikatu - od toho je to "privatny kluc", aby si ho uchovaval privatne a nikomu ho neposkytol - ani CA) budes musiet zadat jeho heslo (ak bol zaheslovany) a vyssie uvedeny prikaz potom vypise kluc v textovej forme.
Ak dany PEM ziaden kluc neobsahuje, nebude to pytat ziadne heslo a zahlasi to nieco v zmysle "unable to load private key" chybu.
Ak ho obsahuje a nepamatas si heslo, tak mas asi smolu.
Ak sa tam dany kluc nachadza a chces ho vyextrahovat do samostatneho suboru, tak pouzi:
openssl rsa -in cert.pem -out cert.key -outform PEM

Omyl, na začátku jsem privátní klíč nemělv tom pripade nejste na zacatku, zacatek je tam kde se vygeneroval privatni klic
-----BEGIN/END CERTIFICATE REQUEST-----a/alebo
-----BEGIN/END CERTIFICATE-----a z toho sa niekomu podarilo dostat privatny kluc, tak ho treba bonznut NSA - ad jedna moze dostat slusnu odmenu a ad dva aspon NSA bude vediet ze uz sa to konecne niekomu podarilo a ze X.509 PKI uz nie je vobec bezpecny.
Ak niektory subor obsahuje aj cast:
-----BEGIN/END RSA PRIVATE KEY-----tak z nej mozes dostat ten privatny kluc vyssie popisanym sposobom (ak nie je zaheslovany, pretoze potom mas opat trochu problem ked nepoznas heslo). V kazdom pripade budem zvedavy na vysledok (a popis co tie subory obsahuju), lebo tiez ma zaujima ci sa to uz niekomu podarilo rozlusknut (nepracujem pre NSA ale obcas X.509 pouzivam pri komunikacii).
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz