Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Softwarový firewall - každý znás si může pod tímto označením představit softwarový produkt se zcela rozdílnými vlastnostmi. Také termíny "SOHO" a "SME" jsou velice široké a zahrnují firmy nebo organizace od jedno či více uživatelů v domácí kanceláři až po firmy s desítkami či stovkami uživatelů s firemní centrálou a pobočkami v každém kraji, okrese nebo s pobočkami například v EU. Rozsah vlastností i počet možných uživatelů závislých na softwarovém firewallu je značný.
Co je to softwarový firewall? Můžete to být specializovaný softwarový produkt poskytovaný zdarma na základě GPL licence nebo komerční produkt nabízený jeho výrobcem, distributorem nebo vaším dodavatelem IT. Bez ohledu na konkrétní detaily implementace takového systému je firewall hraničním bodem mezi interní počítačovou sítí a Internetem, který kontroluje a řídí veškerý příchozí i odchozí datový provoz a propouští pouze provoz odpovídající definované bezpečnostní politice. Pojďme se podívat, jaké hlavní bezpečnostní moduly by dobrý firewall měl mít, a řekněme si, proč jsou tyto moduly pro bezpečnost interní sítě tak důležité (obr. 1).
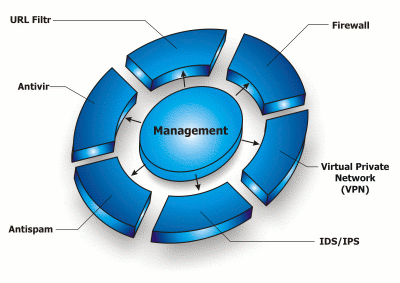
Firewall kontroluje síťové informace (paketové hlavičky) a aplikační informace (data) a dle nastavených pravidel detekuje a případně blokuje nebezpečnou komunikaci. Kontrolu síťových informací zajišťuje základní kámen každého moderního firewalu, tzv. stateful packet filter - paketový filtr, který na základě definovaných pravidel rozhoduje, zda mohou pakety projít do zabezpečené interní sítě nebo na aplikační proxy servery. Stateful packet filter automaticky otevírá potřebné porty a zároveň tyto porty uzavírá při ukončení datové komunikace. Firewall umožňuje pomocí paketového filtru a několika síťových rozhraní rozdělit interní síť na několik segmentů (event. vytvořit tzv. demilitarizovanou zónu - DMZ) a do těchto segmentů nebo DMZ zóny umístit servery nebo služby poskytované pro ostatní uživatele v Internetu nebo obchodní partnery. Důvodem pro oddělení takových systémů od interních sítí je bezpečnost celého systému. Filozofií řešení je restrikce - povolení přístupu jen k nezbytně nutným službám, pouze na nezbytně nutnou dobu a pouze do nezbytně nutných sítí.
Důležitou vlastností paketového filtru je schopnost řídit kvalitu služeb (QoS). Paketový filtr by měl umožňovat zvýšení nebo snížení priority různých typů síťových protokolů pro zajištění korektní funkce kritických firemních aplikací.
Pokud vás článek firmy Annex NET s.r.o. zaujal, celý si jej můžete přečíst na portálu LinuxBIZ.
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
