Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
 26.9.2011 20:25
Jaromír Svoboda | skóre: 9
| blog: netblog
lspci | grep Ethernet
02:00.0 Ethernet controller: Realtek Semiconductor Co., Ltd. RTL8111/8168B PCI Express Gigabit Ethernet controller (rev 01)
sudo ethtool eth0
Settings for eth0:
	Supported ports: [ TP ]
	Supported link modes:   10baseT/Half 10baseT/Full
	                        100baseT/Half 100baseT/Full
	                        1000baseT/Full
	Supports auto-negotiation: Yes
	Advertised link modes:  10baseT/Half 10baseT/Full
	                        100baseT/Half 100baseT/Full
	                        1000baseT/Full
	Advertised pause frame use: No
	Advertised auto-negotiation: Yes
	Speed: 100Mb/s
	Duplex: Full
	Port: Twisted Pair
	PHYAD: 0
	Transceiver: internal
	Auto-negotiation: on
	MDI-X: Unknown
	Supports Wake-on: pumbg
	Wake-on: g
	Current message level: 0x00000033 (51)
			       drv probe ifdown ifup
	Link detected: yes
sudo mii-tool --force=1000baseT eth0
eth0: negotiated 100baseTx-FD, link ok
sudo ethtool -s eth0 speed 1000 duplex full autoneg on je bez odpovědiŘešení dotazu:
Správně by nemělo být potřeba cokoli aktivovat, takže pokud vám to nefunguje, je něco špatně. V každém případě ale nemá smysl pomocí ethtool nastavovat rychlost, pokud zároveň přidáte 'autoneg on'. Pokud chcete vyzkoušet ruční nastavení rychlosti, musíte použít 'autoneg off'.
Původně tu byl ovladač r8169, který jsem vyměnil za r8168.
Chybí mi tu dvě podstatné informace: proč jste to udělal a jak se to chovalo s distribučním driverem.
26.9.2011 20:50
Jaromír Svoboda | skóre: 9
| blog: netblog
sudo ethtool -s eth0 speed 1000 duplex full autoneg off je beze změny (reboot není doufám potřeba)
26.9.2011 20:52
Jaromír Svoboda | skóre: 9
| blog: netblog
a jak se to chovalo s distribučním driveremPřed změnou v systému byl původně ovladač r8169 a nešel gigabit.
26.9.2011 20:53
Jaromír Svoboda | skóre: 9
| blog: netblog
26.9.2011 22:47
Jaromír Svoboda | skóre: 9
| blog: netblog

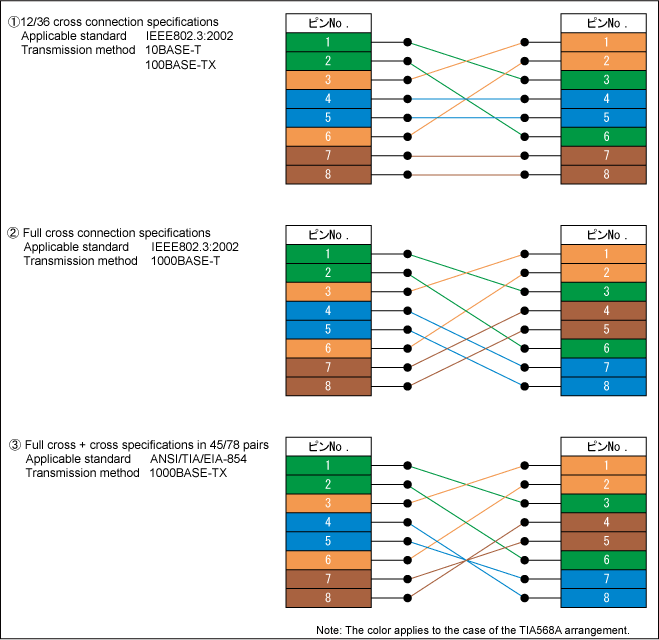
eth0: negotiated 100baseTx-FD, link ok) domluvili se na 100M. Taky je třeba mít na paměti, že přenos jede po všech 4 párech UTP kabelu, nejen po dvou párech, jako u 100M pokud je v zapojení druhých dvou párů chyba 1G se nahodit nedá. A doufám, že to není pokus propojit pomocí kříženého kabelu 2 počítače proti sobě. Protože to nefunguje nikdy. Standardní křížené kabely kříží jen 2 páry pro 100M a 1G potřebuje pro křížený kabel všechny 4 páry křížit.
27.9.2011 00:13
Jaromír Svoboda | skóre: 9
| blog: netblog
Standardní křížené kabely kříží jen 2 páry pro 100M a 1G potřebuje pro křížený kabel všechny 4 páry křížit.AFAIK nové síťovky mají automatickou detekci křížených a přímých kabelů (auto MDI/MDIX).
27.9.2011 07:36
Jaromír Svoboda | skóre: 9
| blog: netblog
ethtool -i eth0

driver: r8169

version: 2.3LK-NAPI

firmware-version: rtl_nic/rtl8168e-2.fw

bus-info: 0000:02:00.0
27.9.2011 22:21
Jaromír Svoboda | skóre: 9
| blog: netblog
ethtool -i eth0
driver: r8168
version: 8.025.00-NAPI
firmware-version:
bus-info: 0000:02:00.0
28.9.2011 11:44
Jaromír Svoboda | skóre: 9
| blog: netblog
28.9.2011 14:03
Jaromír Svoboda | skóre: 9
| blog: netblog
/lib/firmware/rtl_nic/rtl8168d-1.fw
/lib/firmware/rtl_nic/rtl8168d-2.fw
nevím, proč to není použito
driver: r8169

version: 2.3LK-NAPI

firmware-version: N/A

bus-info: 0000:09:00.0
28.9.2011 15:51
Jaromír Svoboda | skóre: 9
| blog: netblog
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz