Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
1 Mikrotik (RouterOS) jako NAT/FIREWALL/DHCP:
- ether1 - WAN
- ether2 - síť 100 - 10.100.0.1/24
- ether3 - síť 200 - 10.120.0.1/24
- ether4 - síť 300 - 10.130.0.1/24
- SFP - VLAN trunk do Mikrotik switch
Switch:
- port1 - síť 100
- port2 - síť 200
- port3 - síť 300
- port4 - síť 300
- port5 - síť 300
- SFP - VLAN trunk do Mikrotiku viz. výše
Switch mám nastavený a vyzkoušený jak potřebuju. Pročítám manuály do Mikrotiku, jejich dokumentaci a tutoriály a docházím k závěru, že tento problém lze vyřešit dvěma způsoby (možná více). První způsob:
Vytvořit interface:
- SFP-vlan-100
- SFP-vlan-200
- SFP-vlan-300

Vytvořit 3 bridge:
- bridge-100 s interfaci: ether2, SFP-vlan100
- bridge-200 s interfaci: ether3, SFP-vlan200
- bridge-300 s interfaci: ether4, SFP-vlan300
Druhý způsob:
Vytvořit bridge:
- bridge1 s interfaci: ether2, ether3, ether4, SFP

a nastavit VLAN:
- vlan100: tagged: SFP, untagged: ether2
- vlan200: tagged: SFP, untagged: ether3
- vlan300: tagged: SFP, untagged: ether4
Oboje by dle mého mělo fungovat (testovat budu zítra). Spíš mě zaráží (možná samozřejmost - se síťařinou začínám), že to lze udělat více způsoby, každý bude mít jistě pro a proti. Cíl je jasný - udělat 3 oddělené sítě, každá budou mít svůj rozsah adres, porty, DHCP server a všechny sítě budou za 1 NATem do WAN. Je nějaký zásadní rozdíl (jak v bezpečnosti, tak v rychlosti) mezi výše uvedenými postupy? Díky moc za poznámky k řešení
/interface bridge port print. Ak ukazuje "H" pri nazve portu a v stlpci HW je hodnota "yes", tak je vsetko ako ma byt.[user@RB] > /interface bridge port print Flags: X - disabled, I - inactive, D - dynamic, H - hw-offload # INTERFACE BRIDGE HW PVID PR PATH-COST INTERNA... HORIZON 0 H eth01 br01-lan yes 1 0x 10 10 none 1 H eth02 br01-lan yes 1 0x 10 10 none 2 I H eth03 br01-lan yes 1 0x 10 10 none 3 I H eth04 br01-lan yes 1 0x 10 10 none 4 H eth05 br01-lan yes 1 0x 10 10 none 5 I H eth08 br01-lan yes 1 0x 10 10 none 6 H eth09 br01-lan yes 1 0x 10 10 none 7 H eth10 br01-lan yes 1 0x 10 10 none [user@RB] >... tiez je dobre nezabudnut, ze routing ide vzdy cez CPU a linka do CPU moze limitovat rychlost spojenia medzi roznymi subnetami.
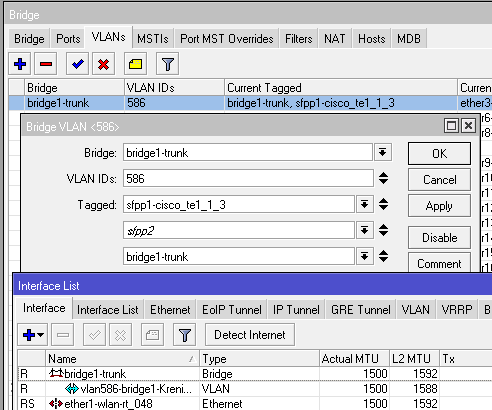
Ještě taková drobnost, v konfiguraci /interface bridge vlan bude potřeba přidat port "cpu", aby byl provoz switchován i do Mikrotika a fungoval vlan na bridge interfacu.Můžeš to prosím upřesnit port "cpu"? Ve winboxu nevidím nic, co by tomu odpovídalo, v dokumentace se o tomto portu zmiňují, ale příklad jsem nenašel. Jestli to chápu správně: vytvořím z interfacu "my-bridge" interface "my-bridge-vlan100" s VLANem 100 a tento interface potom vložím do /interface bridge vlan ?
 12.2.2019 23:03
the.max | skóre: 46
| blog: Smetiště

/interface bridge
add name=bridge1 vlan-filtering=yes
/interface vlan
add interface=bridge1 name=bridge1-vlan100 vlan-id=100
add interface=bridge1 name=bridge1-vlan200 vlan-id=200
add interface=bridge1 name=bridge1-vlan300 vlan-id=300
/ip pool
add name=vlan100 ranges=192.168.0.100-192.168.0.250
add name=vlan200 ranges=192.168.20.100-192.168.20.250
add name=vlan300 ranges=192.168.30.100-192.168.30.250
/ip dhcp-server
add address-pool=vlan100 disabled=no interface=bridge1-vlan100 name=dhcp-bridge1-vlan100
add address-pool=vlan200 disabled=no interface=bridge1-vlan200 name=dhcp-bridge1-vlan200
add address-pool=vlan300 disabled=no interface=bridge1-vlan300 name=dhcp-bridge1-vlan300
/interface bridge port
add bridge=bridge1 interface=ether2 pvid=100
add bridge=bridge1 interface=ether3 pvid=200
add bridge=bridge1 interface=ether4 pvid=300
add bridge=bridge1 interface=ether5
/interface bridge vlan
add bridge=bridge1 tagged=ether5,bridge1 untagged=ether2 vlan-ids=100
add bridge=bridge1 tagged=ether5,bridge1 untagged=ether3 vlan-ids=200
add bridge=bridge1 tagged=ether5,bridge1 untagged=ether4 vlan-ids=300
/ip address
add address=192.168.0.1/24 interface=bridge1-vlan100 network=192.168.0.0
add address=192.168.20.1/24 interface=bridge1-vlan200 network=192.168.20.0
add address=192.168.30.1/24 interface=bridge1-vlan300 network=192.168.30.0
/ip dhcp-server network
add address=192.168.0.0/24 dns-server=192.168.0.1 gateway=192.168.0.1 netmask=24
add address=192.168.20.0/24 dns-server=192.168.20.1 gateway=192.168.20.1 netmask=24
add address=192.168.30.0/24 dns-server=192.168.30.1 gateway=192.168.30.1 netmask=24
A při kopírování v rámci sítě VLAN100 jedu s využitím CPU 1-2% 3 oddělené sítě, v každé jedna ethernetka a trunk do switch. DNS ok, DHCP ok. Ještě nastavím Wi-Fi, aby se mi podle MAC adresy přiřazovali klienti do VLAN a hotovo. Vantomas: díky!
VLAN-y podporuju skoro vsetky MKT, ale nie vsetky maju HW podporu pre offloading, cize vsetko riesi hlavne CPU a nie CPU na switch-chip-e.4011 bohužel VLAN na switchi nepodporuje, takže jestli to chápu správně prostředky CPU oproti stávajícímu řešení neušetřím.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz