Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
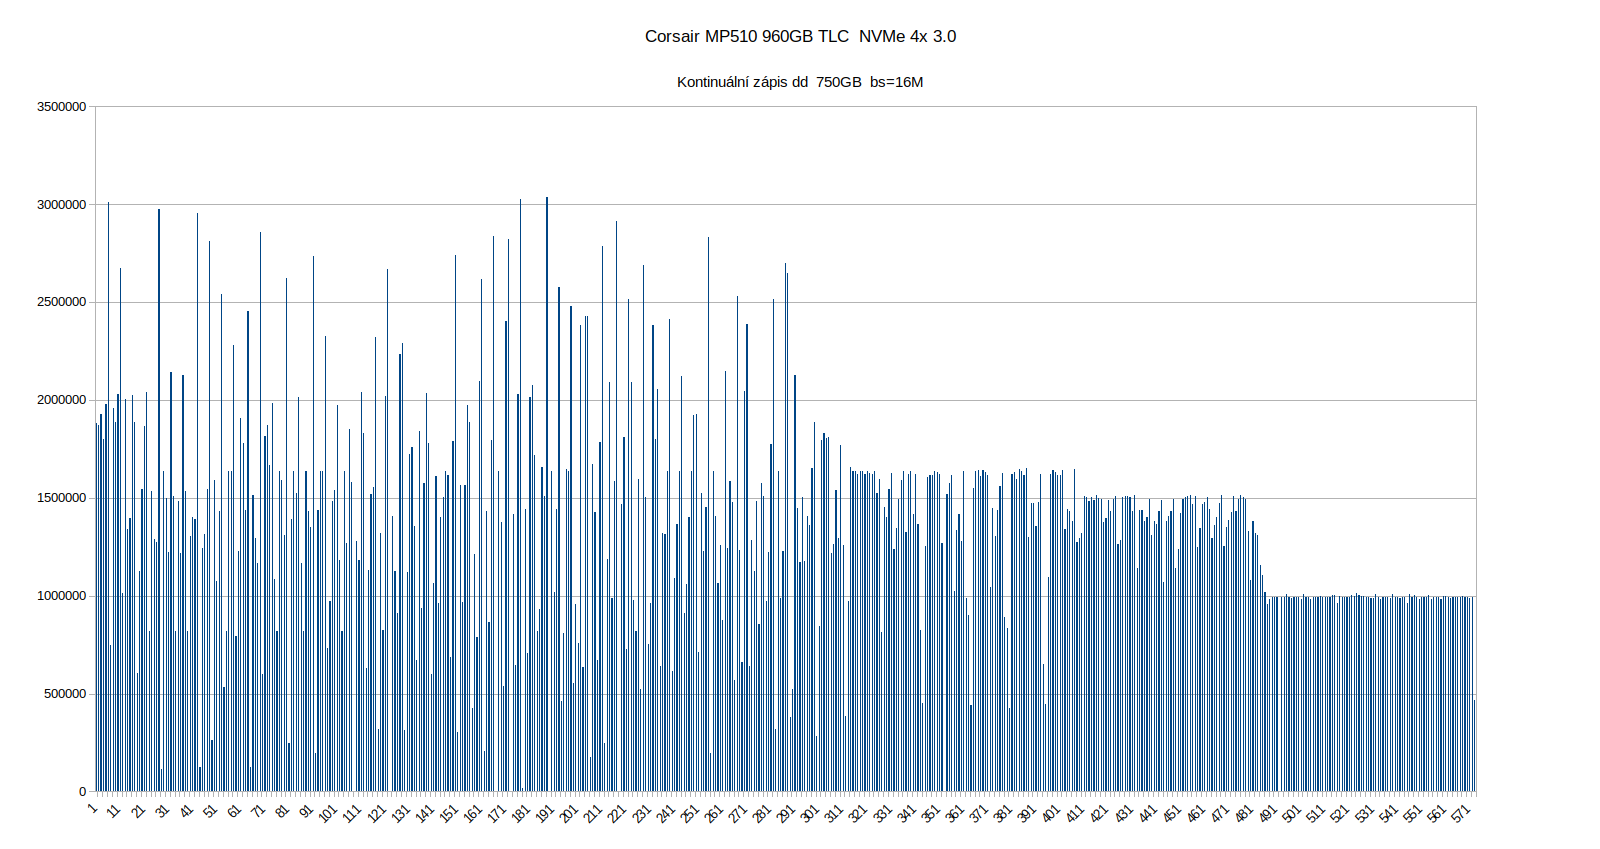
… více »Vždy se u menších nasazení tradovalo nebrat dvě stejná zařízení a už vůbec né ze stejné serie.To by se dalo řešit tím, že se ten druhý disk koupí pár měsíců po prvním a do té doby to pole pojede degradované.
Takže osobně si myslím, že koupí dvou levnějších SSD si nezlepšíš spolehlivost a ještě si zkrouhneš možný výkon, kterého by jsi dosáhl lepším SSD.Na druhou stranu stojí to za peníze, které s tím jedním lepším SSD musíte dát do zálohování?
 Ale když si s tím vystačíte, tak proč ne, já bych se u svého disku asi po tom, proč to kopírování bylo tak pomalé, pídil dál.
 13.3.2021 14:14
paul2no | skóre: 16
| blog: Paulovo doupě
| Praha
13.3.2021 15:14
paul2no | skóre: 16
| blog: Paulovo doupě
| Praha
 11.3.2021 19:37
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
mdadm má parametr --write-mostly pro označení zařízení, ze kterých se pokud možno nemá číst. Je to právě pro případy kombinace rychlého a pomalého zařízení.
Ale tak celkem záleží na tom, čeho chce dosáhnout. Jsou i jiné možnosti.
Podle mě raid 1 na SSD nemá co dělat. ... U SSD když skolabuje tak je KO a nic z něho nedostaneš.Což mi zní jako dobrý argument pro to mít RAID 1. Když to SSD chcípne, tak funguju dál a jenom ho vyměním (nemusím řešit obnovu záloh.) A to předpokládám, že se bavíme o desktopovém nasazení, nikoliv o serveru
 12.3.2021 00:48
Petr Fiedler | skóre: 35
| blog: Poradna
Pořád nechápu, v čem by byl problém, když by první SSD odešel, tak jej ihned nahradit jiným a až by odešel i ten druhý, tak jej taky ihned nahradit. Nechce se mi věřit, že odejdou oba ve stejný den. Možné to samozřejmě je, ale to je možné vždy, i když by byl jeden z nich o rok starší.
12.3.2021 09:50
Petr Fiedler | skóre: 35
| blog: Poradna
Já s tímhle tedy zkušenosti vůbec nemám, ale přijde mi nepravděpodobné, že i kdybys použil 2 SSD od stejného výrobce a stejný model, tak že by oba SSD odešly ve stejný okamžik. Tomu prostě nevěřím.
12.3.2021 10:00
Heron | skóre: 53
| blog: root_at_heron
| Olomouc
12.3.2021 13:22
Petr Fiedler | skóre: 35
| blog: Poradna
Jasně, takhle ano. Pokud je tam implementované vypnutí po určité době a ty SSD vlastně pojedou identickou dobu, tak je to více méně jasné.
20.3.2021 00:55
Petr Fiedler | skóre: 35
| blog: Poradna
A kolika lidem z milionu bys řekl, že se to stane?
 ja mam na primarnim NB za 5let opotrebeno 10%... mam tam swap, uspavam 1-2 za den... pak ruzne testovaci virtualy...
Podle mě raid 1 na SSD nemá co dělat.
Takže když chci dvojnásobnou rychlost čtení, můžu si rovnou nasrat, protože RAID 1 nemá na SSD co dělat? 
Díky za „radu“, ale to já si ta dvě SSD do RAID 1 klidně dávám. Ta rychlost čtení je fajn.
Tvrdit, že redundance nepomáhá, protože můžou obě SSD najednou selhat, je podobný nesmysl jako tvrdit, že bezpečnostní pás nepomáhá, protože na auto může spadnout vagón olova. Jasně, někdy pás sice nepomůže, ale asi tak při 999‰ nehod pomůže.
Jak přesně mě pouhé zálohy chrání před nenápadně selhávajícím SSD, které vrací zničená data? Ejhle, nijak; zničená data se dostanou do záloh. Naopak RAID 1 na úrovni filesystému s checksumy dat i metadat si s takovým typem selhání dokáže poradit. (Přesněji řečeno, pravděpodobnost selhání jednoho SSD vynásobí pravděpodobností selhání druhého SSD a celé to ještě pronásobí pravděpodobností kolize checksumu na druhou.)
A pokud to potřebuji neprůstřelné tak raid 5, raid 6 + samozřejmě zálohy
Yeti už byl viděn, zatímco neprůstřelný RAID 5 nebo RAID 6 ještě ne.
Míra neprůstřelnosti se různí. Například ZFS a Btrfs jsou od neprůstřelnosti jenom krůček, zatímco odpad typu mdadm / dmraid s write hole jako vrata (neřkuli „hardwarový“ AID bez R s „proprietárně“ zničenými daty při každém selhání) má k neprůstřelnosti světelné roky. Ať tak nebo tak, žádný RAID 5/6 není neprůstřelný.
(Přesto ho rád používám, protože ač není dokonalý, pořád je v jistém smyslu „nejlepší kompromis“ mezi několika důležitými kritérii (kapacita, spolehlivost, propustnost).)
Pekne. Ďalšie data popisuju data.
Hlavní výhoda RAIDu 1 je (skoro) dvojnásobná rychlost čtení. Je překvapivé, že tuhle klíčovou výhodu tady nikdo nezmiňuje.
S tou spolehlivostí bych to ovšem neviděl až tak optimisticky. Žádný RAID, tedy ani RAID 1 nefunguje jako (fyzicky oddělená) záloha. Zálohy by měl člověk udržovat v každém případě.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 11.3.2021 12:42
 13.3.2021 15:06
 19.3.2021 17:17