Byl vydán Mozilla Firefox 159.0. Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 159 bude brzy k dispozici také na Flathubu a Snapcraftu.
Nasazení softwaru, který nyní používá ve svých autech pro čínský trh, zvažuje automobilový koncern Volkswagen také v Evropě, kde by se mohl používat v budoucích vozech značek Volkswagen, Škoda a Cupra. Základem pro budoucí evropské modely by se mohla stát takzvaná China Electronic Architecture, elektronická architektura vyvinutá pro čínské modely ve spolupráci s tamní automobilkou Xpeng.
Vedoucím brněnské pobočky Red Hatu se stal Radek Vokál [LinkedIn].
Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
Řešení dotazu:
brctl addbr virbr0.
error: Failed to start network default
error: internal error Child process (/usr/sbin/dnsmasq --strict-order --bind-interfaces --pid-file=/var/run/libvirt/network/default.pid --conf-file= --except-interface lo --listen-address 192.168.122.1 --dhcp-range 192.168.122.2,192.168.122.254 --dhcp-leasefile=/var/lib/libvirt/dnsmasq/default.leases --dhcp-lease-max=253 --dhcp-no-override) unexpected exit status 2:
dnsmasq: failed to create listening socket for 192.168.122.1: Address already in use
a jeste

# netstat -tunlp | grep dns
# netstat -tunlp | grep ':53'
9: virbr0: BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc noqueue state UNKNOWN
    link/ether 52:54:00:e2:76:bb brd ff:ff:ff:ff:ff:ff
    inet 192.168.122.1/24 brd 192.168.122.255 scope global virbr0
10: virbr0-nic: BROADCAST,MULTICAST> mtu 1500 qdisc noop state DOWN qlen 500
    link/ether 52:54:00:e2:76:bb brd ff:ff:ff:ff:ff:ff
1: lo: LOOPBACK,UP,LOWER_UP> mtu 65536 qdisc noqueue state UNKNOWN
    link/loopback 00:00:00:00:00:00 brd 00:00:00:00:00:00
    inet 127.0.0.1/8 scope host lo
       valid_lft forever preferred_lft forever
    inet6 ::1/128 scope host
       valid_lft forever preferred_lft forever
2: eth0: NO-CARRIER,BROADCAST,MULTICAST,UP> mtu 1500 qdisc pfifo_fast state DOWN qlen 50
    link/ether 08:60:6e:88:b6:d4 brd ff:ff:ff:ff:ff:ff
    inet 172.17.0.1/24 brd 172.17.0.255 scope global eth0
       valid_lft forever preferred_lft forever
3: eth1: BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc pfifo_fast state UNKNOWN qlen 50
    link/ether 00:e0:4c:4b:b5:b8 brd ff:ff:ff:ff:ff:ff
    inet XXXXXXXXXXXX brd XXXXXXXXXXXX scope global eth1          <<<<<<<<<<< veřejná ip
       valid_lft forever preferred_lft forever
    inet6 fe80::2e0:4cff:fe4b:b5b8/64 scope link
       valid_lft forever preferred_lft forever
4: wlan0: BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc mq state UP qlen 50
    link/ether 00:12:b4:a1:76:ec brd ff:ff:ff:ff:ff:ff
    inet 172.30.0.1/24 brd 172.30.0.255 scope global wlan0
       valid_lft forever preferred_lft forever
    inet6 fe80::212:b4ff:fea1:76ec/64 scope link
       valid_lft forever preferred_lft forever
5: mon.wlan0: BROADCAST,MULTICAST,UP,LOWER_UP> mtu 1500 qdisc mq state UNKNOWN qlen 50
    link/ieee802.11/radiotap 00:12:b4:a1:76:ec brd ff:ff:ff:ff:ff:ff
15: tun0: POINTOPOINT,MULTICAST,NOARP,UP,LOWER_UP> mtu 1500 qdisc pfifo_fast state UNKNOWN qlen 100
    link/none
    inet 10.200.200.54 peer 10.200.200.53/32 brd 10.200.200.54 scope global tun0
       valid_lft forever preferred_lft forever
apt-file search /etc/libvirt/qemu/networks/default.xml
libvirt-bin: /etc/libvirt/qemu/networks/default.xml
už asi začínám být unavený, du si lehnout...
# vnitrni sitovka
iface eth0 inet manual
        #zde nemusi byt nic
        address 172.16.0.1
        netmask 255.255.255.240

# bridge
iface br0 inet static
        address         172.16.0.1
        netmask         255.255.255.240
        post-up         ip link set $IFACE promisc on
        #dira do site doma
        post-up         ip route add 172.16.1.0/28 via 172.16.0.2
        post-up         iptables -t nat -A POSTROUTING -s 172.16.0.0/28 -o eth1 -j MASQUERADE || true
        pre-down        iptables -t nat -D POSTROUTING -s 172.16.0.0/28 -o eth1 -j MASQUERADE || true
        bridge_ports    eth0
        bridge_maxwait  0
Takže mám všechny virtuály na vnitřní síti 172.16.0.0/28, která obsahuje i fyzický interface, takže když připojím na tento interface fyzické zařízení, je na stejné síti.
Tuším, že pravděpodobně používáš libvirt jako nadstavbu nad KVM/qemu. Pokud používáš libvirt, tak samostatnou síť pro virtuály vytvoříš pomocí virsh:
virsh -c qemu:///system
virsh # net-define /etc/libvirt/qemu/networks/default.xml
virsh # net-start default
virsh # net-autostart default
(doufám, že si to pamatuji dobře) Potom při vytváření virtuálů jen zadáš, že se mají přidat do sítě default.
error: Failed to start network default
error: internal error Child process (/usr/sbin/dnsmasq --strict-order --bind-interfaces --pid-file=/var/run/libvirt/network/default.pid --conf-file= --except-interface lo --listen-address 192.168.122.1 --dhcp-range 192.168.122.2,192.168.122.254 --dhcp-leasefile=/var/lib/libvirt/dnsmasq/default.leases --dhcp-lease-max=253 --dhcp-no-override) unexpected exit status 2:
dnsmasq: failed to create listening socket for 192.168.122.1: Address already in use
dnsmasq nainstalován je, když vytvářím izolovanou virtuální síť, tak dostanu to stejné, když zakážu dhcp, tak to píše toto:
Error creating virtual network: internal error Child process (/usr/sbin/dnsmasq --strict-order --bind-interfaces --pid-file=/var/run/libvirt/network/test.pid --conf-file= --except-interface lo --dhcp-option=3 --no-resolv --listen-address 192.168.100.1) unexpected exit status 2:
dnsmasq: failed to create listening socket for 192.168.100.1: Address already in use
Možná, že se libvirt snaží právě vytvořit to virtuální rozhraní, ale na něčem to selhává
virsh net-list --allTi vypíše co?
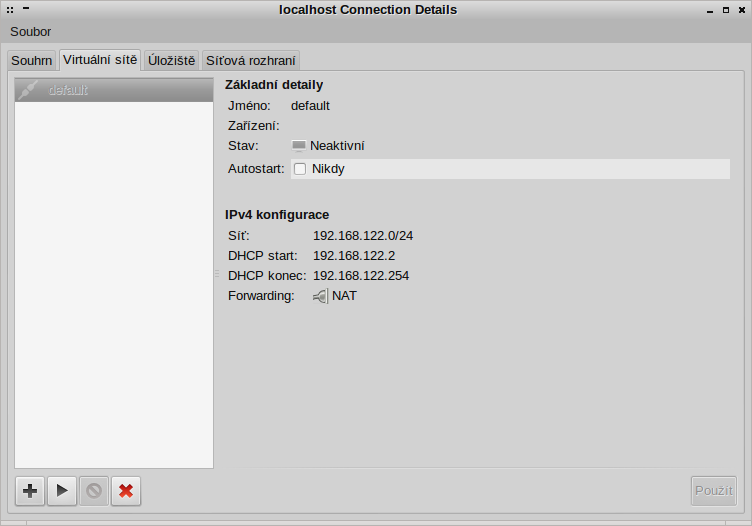
# virsh net-list --all
Name                 State      Autostart
-----------------------------------------
default              inactive   no
Ještě jsem to dneska nezačal řešit, teď už vím kolem čeho je problém, na link se podívám. Díky všem
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz