Turecko-americká vycházející matematická hvězda Levent Alpöge ze společnosti Anthropic vyvolal pozdvižení oznámením (PDF), že s pomocí superinteligence Claude od Antropicu dokázal vyřešit jeden ze sedmi největších matematických problémů tisíciletí, slavnou Riemannovu hypotézu (prvočísla se mezi čísly objevují zdánlivě nepravidelně, hypotéza tvrdí, že za jejich rozmístěním je určitý řád). Svůj důkaz uvolnil jako open-source
… více »Skotský vývojář Mike Lothian pozastavil vývoj svého otevřeného ovladače Vino (nedostupné) pro dokovací stanice DisplayLink poté, co mu Synaptics v reakci na žádost o pomoc pohrozil žalobou kvůli údajnému porušování patentů. Firma nejprve předložila seznam 125 patentů bez specifikace, které konkrétně měl ovladač porušovat, a následně požadovala 25 tisíc dolarů za náklady na jejich přiřazení ke kódu s hrozbou, že se tato částka bude
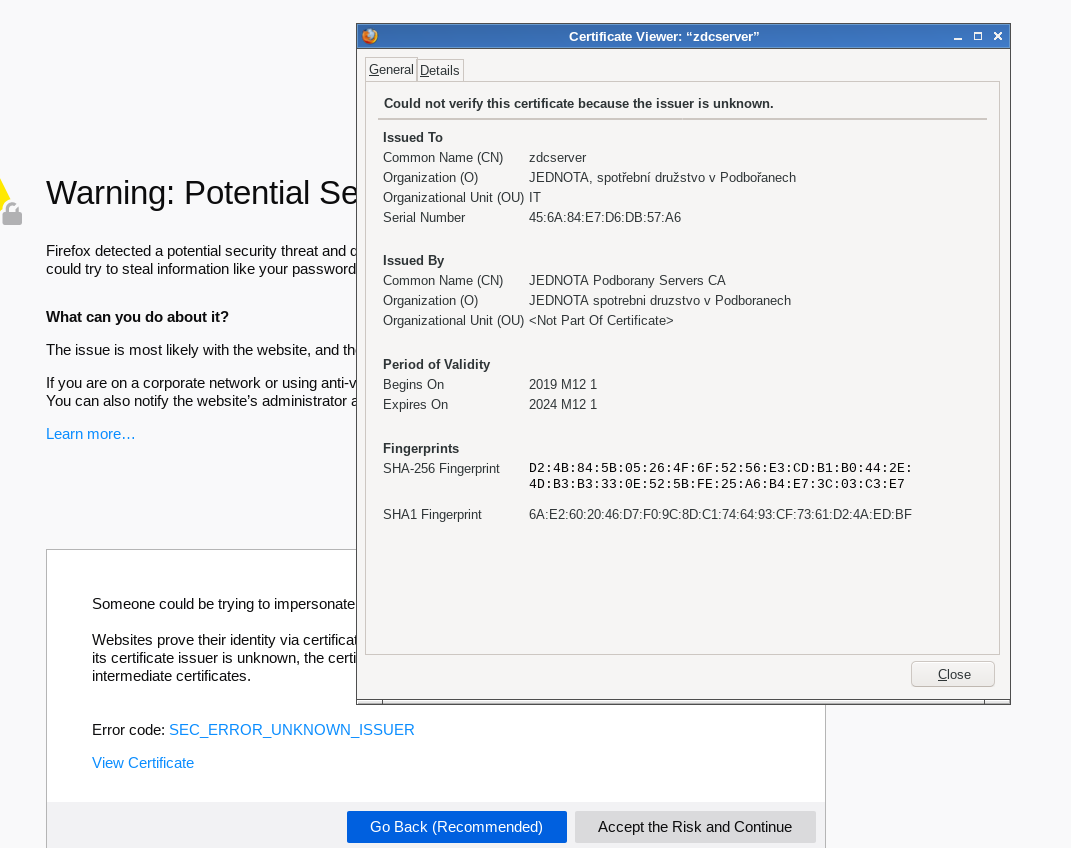
… více »Zdravím, Ve Firefoxu jsem otevřel náš interní server, CA samopodepsaná atd ... a dostal jsem hlášku, ze které nejsem chytrý. Vadí Firefoxu žolíky v DNS ?
Webové stránky prokazují svou totožnost pomocí certifikátů. Firefox nemůže server ncl.zendc.jp.firma ověřit,
protože je použitý certifikát platný pouze pro následující doménová
jména: jednota.podborany.cz, *.jp.firma, *.jednota.podborany.cz, *.zendc, *.zendc.jp.firma

Kód chyby: SSL_ERROR_BAD_CERT_DOMAIN
Nebo je chyba někde jinde a její popis je matoucí ? CA ve firefoxu mám, jako důvěryhodnou. Děkuji za nápomoc.
Řešení dotazu:
 18.12.2019 14:56
Max | skóre: 73
| blog: Max_Devaine
<VirtualHost *:80>
   ServerName ncl.jednota.podborany.cz
   ServerAlias ncl.zendc.jp.firma ncl.zendc
   RewriteEngine On
   RewriteRule ^(.*)$ https://%{HTTP_HOST}$1 [R=301,L]
</VirtualHost>OpenSSL je spokojené:
$ openssl s_client -connect jednota.podborany.cz:44443 -CAfile ca -partial_chain -verify_hostname ncl.zendc.jp.firma
[...]
SSL handshake has read 3999 bytes and written 415 bytes
Verification: OK
Verified peername: *.zendc.jp.firma
Jediné, co mi přijde neobvyklé, je Netscape Cert Type: SSL Server. Dnes se používá atribut ExtendedKeyUsage. Já bych to tipoval na nějakou chybu nebo odlišnost v knihovně NSS, kterou Firefox používá. Kdyby si nám sem hodil kořenový certifikát, tak by to třeba někdo mohl i zreprodukovat.
Cvičně jsem si naimportoval ten mezilehlý certifikát do svého Firefoxu 70.0.1 s NSS 3.47.1 a funguje mi to. Nepoužíváš takhle náhodou Windows s nějakým „antivirem“, který unáší TLS spojení a který neumí pořádně wildcard certifikáty?
 19.12.2019 08:23
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
19.12.2019 08:38
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz