Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
Unknown parameter encountered: "winbind trusted domains only"Ignoring unknown parameter "winbind trusted domains only"Unknown parameter encountered: "winbind trusted domains only"Ignoring unknown parameter "winbind trusted domains only"Enter administrator's password:Using short domain name -- MOJEDOMENAJoined 'DEBIAN' to dns domain 'mojedomena.lan' V níže uvedeném návodu jsem ale četl, že je to normálně, ale stále nemůžu příkazem getent passwd dostat výpis uživatelů na DC.
Co se týče těch návodu, tak jsem hlavně vycházel z tohoto: https://wiki.samba.org/index.php/Setting_up_Samba_as_a_Domain_Member
Defacto jsem dodržel předepsaný postup, akorát se mi nepodařilo vytvořit tu reverzní DNS zónu. A pak teda ten výpis klientů z DC, což je zásadní problém. Jako beckend jsem zvolil "RID", ale přemýšlím, jestli tam radší nedat "AD". Ten samba klient bude datový server.
Dnes to ještě zkusím projet podle tohoto návodu: https://wiki.spoje.net/doku.php/howto/samba/samba-memberdc
myslím, že je tam někoil odlišností. Hlavně v tom Kerberovi.
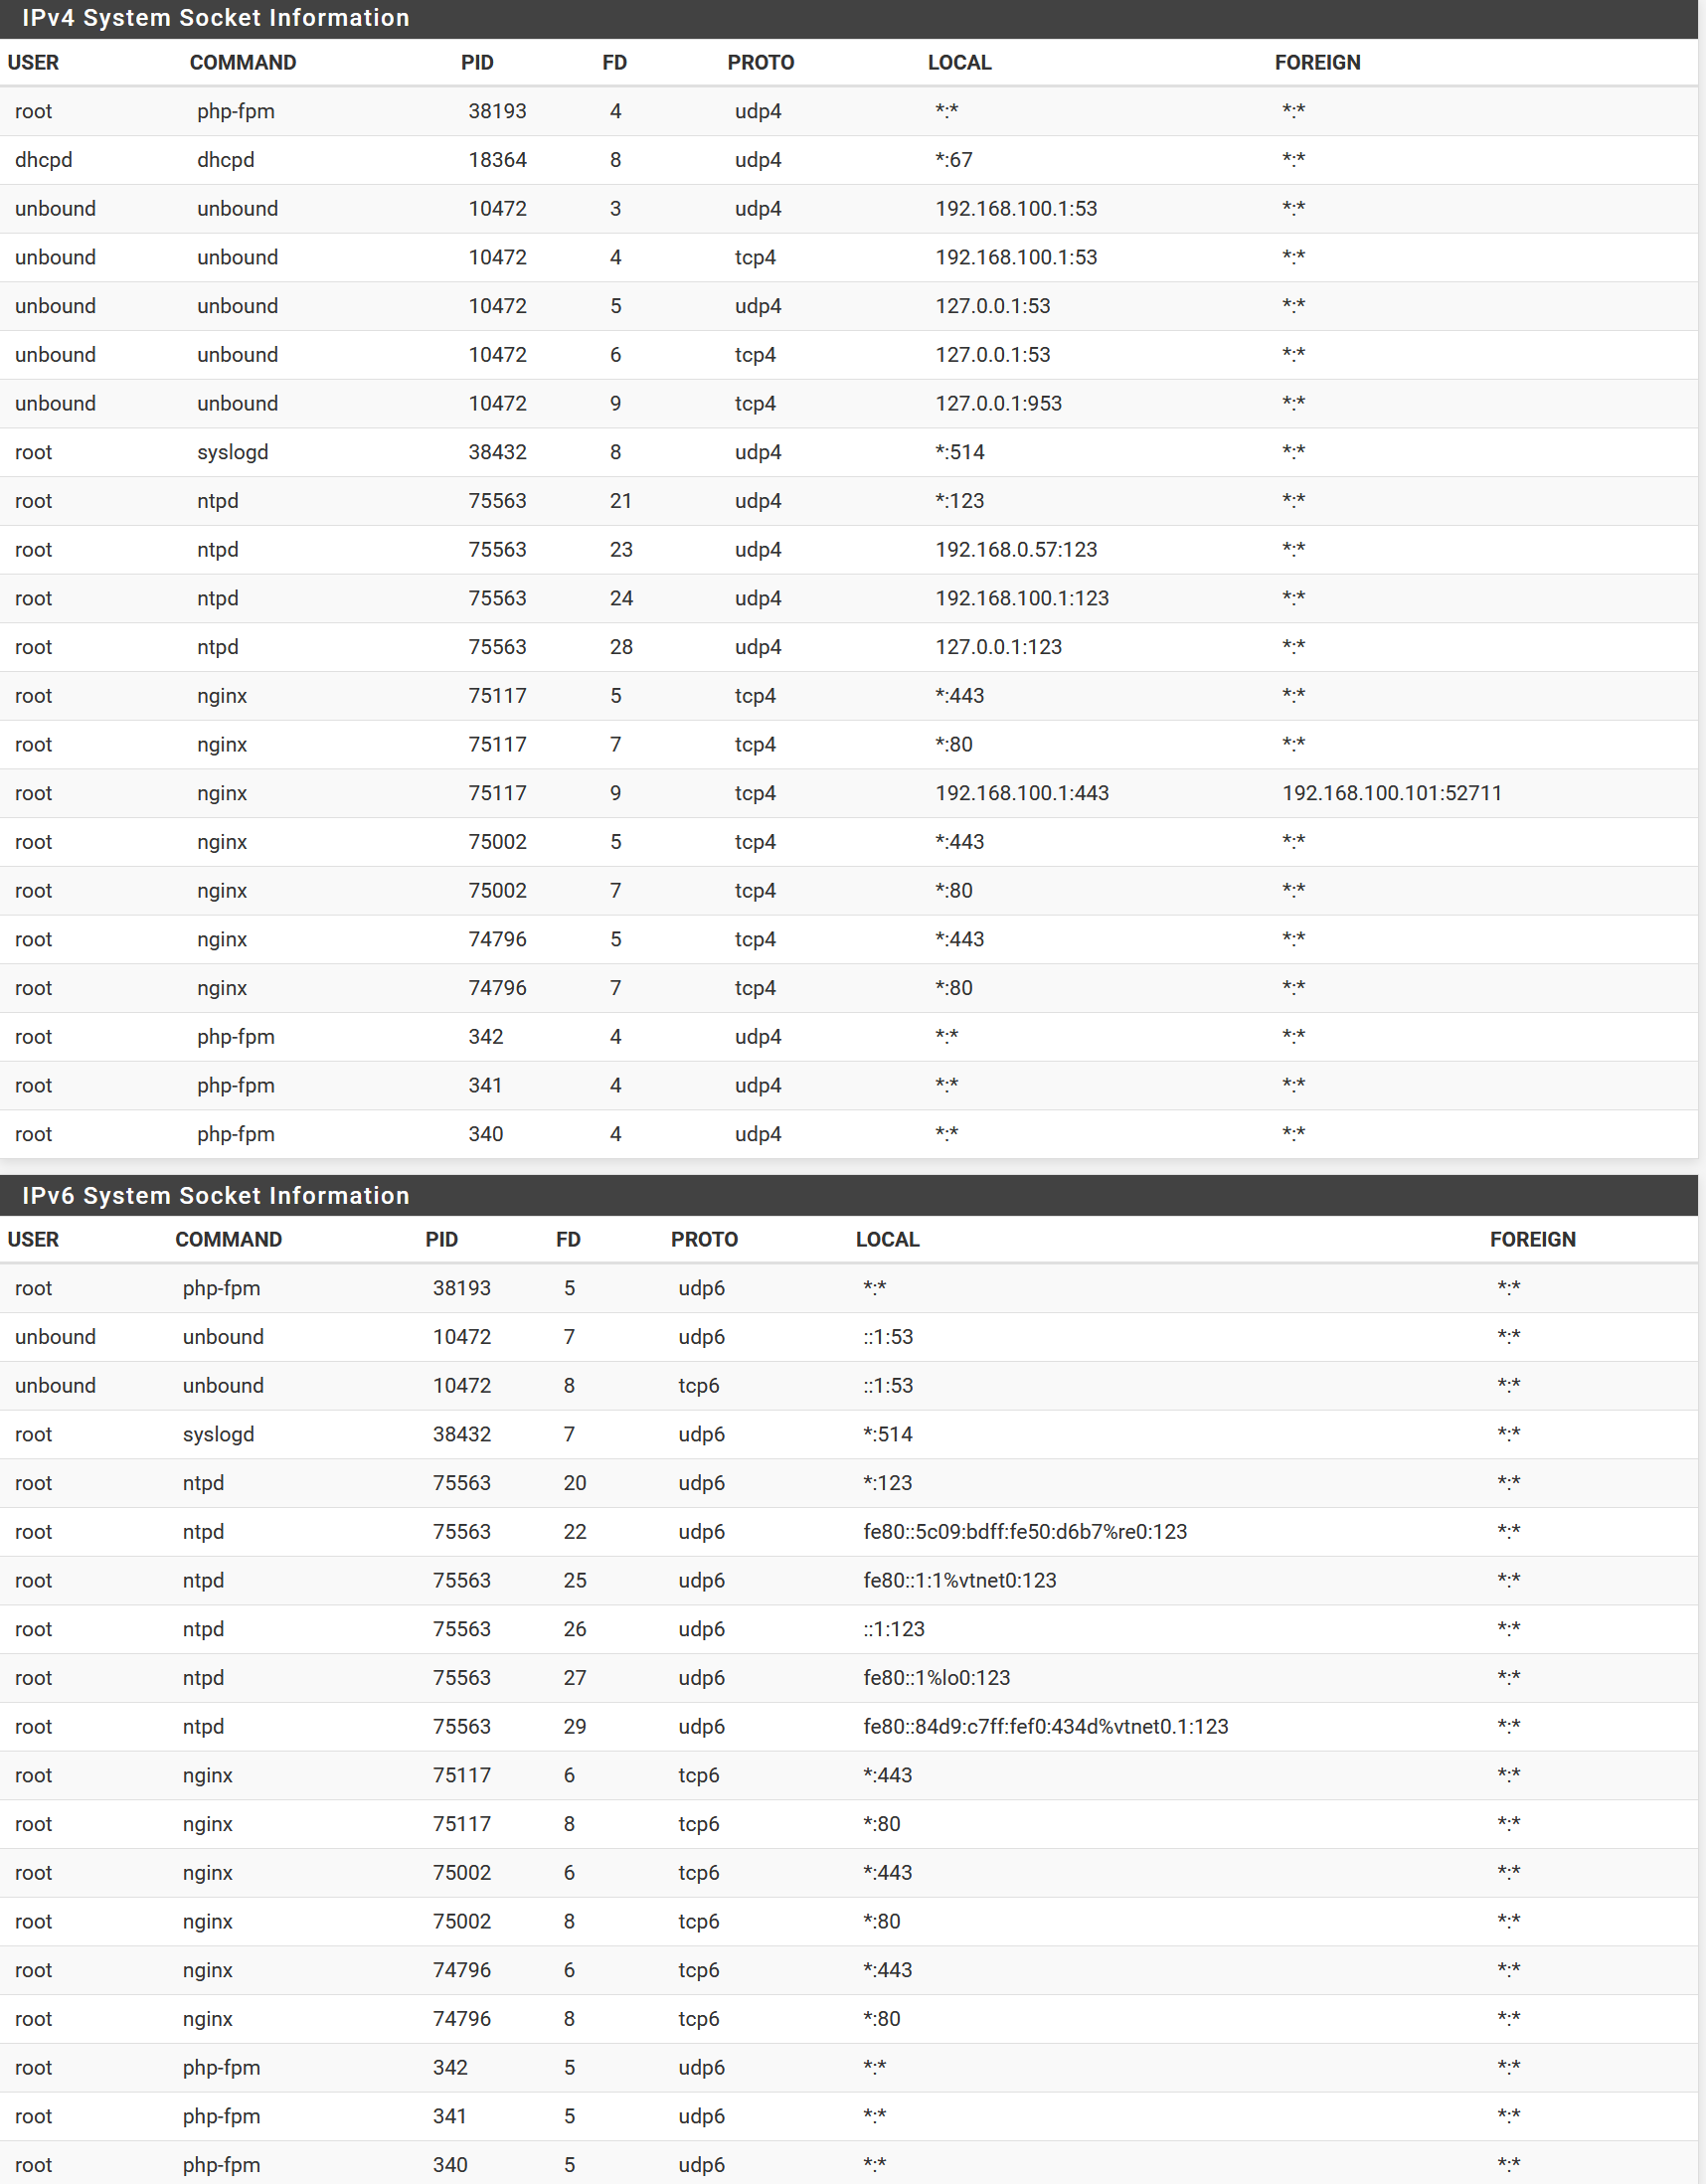
Jinak mě napadlo, jestli to nemůže být nějaký DNS problém. Ten resolver v PFSENSE vypisuje nějakou chybu:
Dec 3 08:29:39 named 59583 not listening on any interfaces Dec 3 08:29:39 named 59583 unable to listen on any configured interfaces Dec 3 08:29:39 named 59583 additionally listening on IPv4 interface vtnet0, 192.168.100.1#53 Dec 3 08:29:39 named 59583 could not listen on UDP socket: address in use Dec 3 08:29:39 named 59583 creating IPv4 interface vtnet0 failed; interface ignored Dec 3 08:29:39 named 59640 using default UDP/IPv4 port range: [49152, 65535] Dec 3 08:29:39 named 59640 using default UDP/IPv6 port range: [49152, 65535] Dec 3 08:29:39 named 59583 loading configuration: failure Dec 3 08:29:39 named 59583 exiting (due to fatal error)
Ale jinak to všechno v zásadě jede.
Toto je log samba clienta
[2020/12/03 09:53:59.441851, 1] ../source3/winbindd/winbindd_cm.c:1164(cm_prepare_connection) authenticated session setup to dc10.mojedomena.lan using MOJEDOMENA\DEBIAN$ failed with NT_STATUS_LOGON_FAILURE[2020/12/03 09:53:59.441933, 1] ../source3/winbindd/winbindd_cm.c:1304(cm_prepare_connection) Failed to prepare SMB connection to dc10.mojedomena.lan: NT_STATUS_LOGON_FAILURETakže nevěděl by někdo, jak to dotáhnout do konce?
 jenom bych se ohradil ke dvema tvym prohlasenim
Ignoring unknown parameter - V níže uvedeném návodu jsem ale četl, že je to normálně - ne neni, proste mas tam paramter ktery dana verze nezna, nebo vubec neexistuje, nebo je nejaka chyba v zapisu, napsat k tomu ze je to normalni je blbost, ono to nemusi mit vliv, protoze se parametr nepouzije.
Jinak mě napadlo, jestli to nemůže být nějaký DNS problém. Ten resolver v PFSENSE vypisuje nějakou chybu - named 59583 not listening on any interfaces - tak jestli posloucha dns lze snad zjistit jednoduse a ne se ptat jestli tam neni nejaky dns problem, posloucha tam neco? Vrati to odpoved?
Unknown parameter encountered: "winbind trusted domains only"Ignoring unknown parameter "winbind trusted domains only"Unknown parameter encountered: "winbind trusted domains only"Ignoring unknown parameter "winbind trusted domains only"kinit succeeded but ads_sasl_spnego_gensec_bind(KRB5) failed for ldap/dc10.mojedomena.lan with user[Administrator] realm[MOJEDOMENA.LAN]: Invalid credentialsADS join did not work, falling back to RPC...kinit succeeded but ads_sasl_spnego_gensec_bind(KRB5) failed for ldap/dc10.mojedomena.lan with user[Administrator] realm[MOJEDOMENA.LAN]: Invalid credentialsFailed to join domain: failed to connect to AD: Invalid credentialsFailed to join domain: failed to connect to AD: Invalid credentials
Na toho Kerbera jsem zkoušel projíždět návody z několika diskusí, ale nikdy jsem se nedostal do fáze, kdy by mi to po připojení k doméně načetlo její uživatele. Jaká ten backend je lepší pro samba klienta využít "ad" nebo "rid" když se budou hlavně sdílet data? Podle toho bych pak zkusil přenastavit ten nsswitch.
Monentálně ho mám nastavená takto:
passwd: files winbind
group: files winbind
#passwd: files systemd
#group: files systemd
shadow: files
gshadow: files

hosts: files dns
networks: files

protocols: db files
services: db files
ethers: db files
rpc: db files

netgroup: nis
Dec 3 08:29:39 named 59583 not listening on any interfaces
Dec 3 08:29:39 named 59583 unable to listen on any configured interfaces
Dec 3 08:29:39 named 59583 additionally listening on IPv4 interface vtnet0, 192.168.100.1#53
Dec 3 08:29:39 named 59583 could not listen on UDP socket: address in use
Dec 3 08:29:39 named 59583 creating IPv4 interface vtnet0 failed; interface ignored
Dec 3 08:29:39 named 59640 using default UDP/IPv4 port range: [49152, 65535]
Dec 3 08:29:39 named 59640 using default UDP/IPv6 port range: [49152, 65535]
Dec 3 08:29:39 named 59583 loading configuration: failure
Dec 3 08:29:39 named 59583 exiting (due to fatal error)
ss -tunlp |grep ":53"
---
Dete s tim guuglem dopice!
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 1.12.2020 18:24