Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
smtpd_helo_required = yes
smtpd_helo_restrictions = permit_mynetworks,
                          reject_unknown_client,
                        reject_invalid_hostname,
                        reject_unauth_pipelining,
                        reject_unknown_hostname,
                        reject_non_fqdn_hostname
 30.5.2008 13:23
Mr.Yoda | skóre: 17
| blog: jakub
| Louny
reject_invalid_hostname.
30.5.2008 13:30
Mr.Yoda | skóre: 17
| blog: jakub
| Louny
reject_non_fqdn_hostname, ale to mi pise Helo command rejected: need fully-qualified hostname.
30.5.2008 13:38
Mr.Yoda | skóre: 17
| blog: jakub
| Louny
smtpd_helo_restrictions: reject_unknown_client, reject_unknown_hostname
smtpd_recipient_restrictions: reject_non_fqdn_hostname
To by melo stacit.
30.5.2008 15:13
Mr.Yoda | skóre: 17
| blog: jakub
| Louny
2.6.2008 14:24
Mr.Yoda | skóre: 17
| blog: jakub
| Louny
append_dot_mydomain = no
biff = no
broken_sasl_auth_clients = yes
config_directory = /etc/postfix
content_filter = amavis:[127.0.0.1]:10024
daemon_timeout = 1800s
delay_warning_time = 1h
hopcount_limit = 20
local_recipient_maps = $virtual_mailbox_maps
local_transport = virtual
mailbox_size_limit = 0
max_idle = 60s
mydestination =
mynetworks = 127.0.0.0/8
receive_override_options = no_address_mappings
recipient_delimiter = +
sender_canonical_maps = hash:/etc/postfix/sender_canonical
smtpd_banner = Apocaliptic.cz ESMTP $mail_name (Debian/GNU)
smtpd_error_sleep_time = 1s
smtpd_hard_error_limit = 20
smtpd_helo_required = yes
smtpd_helo_restrictions = permit_mynetworks,    reject_rbl_client sbl-xbl.spamhaus.org,    reject_non_fqdn_hostname,    reject_invalid_hostname,    permit
smtpd_recipient_restrictions = permit_sasl_authenticated,    reject_non_fqdn_sender,    reject_non_fqdn_recipient,    reject_unknown_sender_domain,    reject_unknown_recipient_domain,    permit_mynetworks,    reject_unauth_destination,    reject_rbl_client sbl.spamhaus.org,    reject_rbl_client bl.spamcop.net,    permit
smtpd_sasl_auth_enable = yes
smtpd_sasl_exceptions_networks = $mynetworks
smtpd_sasl_path = private/auth
smtpd_sasl_security_options = noanonymous
smtpd_sasl_type = dovecot
smtpd_sender_restrictions = check_sender_access hash:/etc/postfix/access, reject_unknown_sender_domain
smtpd_soft_error_limit = 10
smtpd_tls_cert_file = /etc/postfix/sasl/mail-cert.pem
smtpd_tls_key_file = /etc/postfix/sasl/mail-key.pem
smtpd_tls_loglevel = 0
smtpd_tls_received_header = no
smtpd_tls_security_level = may
smtpd_tls_session_cache_database = btree:/var/spool/postfix/smtpd_tls_session_cache
tls_random_source = dev:/dev/urandom
transport_maps = hash:/etc/postfix/transport
virtual_alias_maps = proxy:mysql:$config_directory/mysql_virtual_alias_maps.cf
virtual_gid_maps = static:8
virtual_mailbox_base = /var/vmail
virtual_mailbox_domains = proxy:mysql:$config_directory/mysql_virtual_domains_maps.cf
virtual_mailbox_maps = proxy:mysql:$config_directory/mysql_virtual_mailbox_maps.cf
virtual_minimum_uid = 150
virtual_transport = dovecot
virtual_uid_maps = static:150
2.6.2008 14:56
Mr.Yoda | skóre: 17
| blog: jakub
| Louny
permit_sasl_authenticated ako uvodne pravidlo v restrikciach smtpd_helo_restrictions a smtpd_sender_restrictions
2.6.2008 21:17
Mr.Yoda | skóre: 17
| blog: jakub
| Louny
permit_sasl_authenticated a ziadne restrikcie na na HELO resp EHLO command niesu. ste si isty, ze autentifikacia prebehne OK? mohli by ste so spojenia pastnut log (musi tam by vidno nieco v zmysle mail postfix/smtpd[22367]: 7B6DD18068: client=host.example.com[x.x.x.x], sasl_method=CRAM-MD5, sasl_username=user)?
2.6.2008 22:33
Mr.Yoda | skóre: 17
| blog: jakub
| Louny
Jun  2 22:34:32 sophia postfix/smtpd[29780]: connect from 65.67.168.192.in-addr.arpa[192.168.67.65]
Jun  2 22:34:33 sophia postfix/smtpd[29780]: NOQUEUE: reject: RCPT from 65.67.168.192.in-addr.arpa[192.168.67.65]: 504 5.5.2 <test7af18f6c87>: H$
Jun  2 22:34:35 sophia postfix/smtpd[29780]: disconnect from 65.67.168.192.in-addr.arpa[192.168.67.65]
2.6.2008 22:36
Mr.Yoda | skóre: 17
| blog: jakub
| Louny
Jun  2 22:34:32 sophia postfix/smtpd[29780]: connect from 65.67.168.192.in-addr.arpa[192.168.67.65]
Jun  2 22:34:33 sophia postfix/smtpd[29780]: NOQUEUE: reject: RCPT from 65.67.168.192.in-addr.arpa[192.168.67.65]: 504 5.5.2 <test7af18f6c87>: Helo command rejected: need fully-qualified hostname; from=<test@tresipos.cz> to=<mr.yoda@seznam.cz> proto=ESMTP helo=<test7af18f6c87>
Jun  2 22:34:35 sophia postfix/smtpd[29780]: disconnect from 65.67.168.192.in-addr.arpa[192.168.67.65]
Zmienka o tom, ze sa client autentifikoval nieje ziadna. Ak sa chapeme spravne, chcete docielit posielanie mailov cez postfix z outlooku s tym, ze mate aktivovanu autentifikaciu.
Ak je to tak, tak potom log (riadok za connect) ziaden nevidim a teda podla toho sa ziadna operacia AUTH neuskutocnila. Z tohto to vyzera tak, ze outlook tu operaciu vobec nevola.
2.6.2008 22:47
Mr.Yoda | skóre: 17
| blog: jakub
| Louny
postfix na autentifikaciu pouziva myslim vyhradne sasl. u mna sa ten riadok o uspesnej/neuspesnej autentifikacii ukazuje automaticky bez akejkolvek log verbosibility. skuste pozret napr auth.log resp. secure, mozno tam bude nejake info o autentifikacii.
2.6.2008 22:57
Mr.Yoda | skóre: 17
| blog: jakub
| Louny
2.6.2008 23:13
Mr.Yoda | skóre: 17
| blog: jakub
| Louny
Jun  2 23:10:49 sophia postfix/smtpd[4670]: connect from 65.67.168.192.in-addr.arpa[192.168.67.65]
Jun  2 23:10:51 sophia postfix/smtpd[4670]: 0074815BE49: client=65.67.168.192.in-addr.arpa[192.168.67.65], sasl_method=PLAIN, sasl_username=nagios@warez-best.cz
Jun  2 23:10:51 sophia postfix/cleanup[5371]: 0074815BE49: message-id=<484460E5.6050606@apocaliptic.cz<
Jun  2 23:10:51 sophia postfix/qmgr[29642]: 0074815BE49: from=<info@apocaliptic.cz>, size=561, nrcpt=1 (queue active)
Jun  2 23:10:51 sophia postfix/smtpd[4670]: disconnect from 65.67.168.192.in-addr.arpa[192.168.67.65]
Jun  2 23:10:51 sophia spamd[28642]: spamd: connection from localhost [127.0.0.1] at port 56111
Jun  2 23:10:51 sophia spamd[28642]: spamd: setuid to spamfilter succeeded
Jun  2 23:10:51 sophia spamd[28642]: spamd: processing message <484460E5.6050606@apocaliptic.cz> for spamfilter:2009
Jun  2 23:10:54 sophia spamd[28642]: spamd: clean message (1.8/5.0) for spamfilter:2009 in 3.5 seconds, 582 bytes.
Jun  2 23:10:55 sophia spamd[28642]: spamd: result: . 1 - ALL_TRUSTED,AWL,LOCALPART_IN_SUBJECT,TVD_SPACE_RATIO scantime=3.5,size=582,user=spamfilter,uid=2009,required_score=5.0,rhost=localhost,raddr=127.0.0.1,rport=56111,mid=<484460E5.6050606@apocaliptic.cz>,autolearn=no
Jun  2 23:10:55 sophia postfix/pipe[5373]: 0074815BE49: to=<test@tresipos.cz>, relay=spamfilter, delay=4.2, delays=0.07/0/0/4.1, dsn=2.0.0, status=sent (delivered via spamfilter service)
Jun  2 23:10:55 sophia postfix/qmgr[29642]: 0074815BE49: removed
Jun  2 23:10:55 sophia postfix/pickup[5267]: 1EAA315BE49: uid=2009 from=<info@apocaliptic.cz>
Jun  2 23:10:55 sophia postfix/cleanup[5371]: 1EAA315BE49: message-id=<484460E5.6050606@apocaliptic.cz>
Jun  2 23:10:55 sophia postfix/qmgr[29642]: 1EAA315BE49: from=<info@apocaliptic.cz>, size=912, nrcpt=1 (queue active)
Jun  2 23:10:55 sophia postfix/smtpd[5390]: connect from localhost[127.0.0.1]
Jun  2 23:10:55 sophia postfix/smtpd[5390]: 3A8BD215ECC: client=localhost[127.0.0.1]
Jun  2 23:10:55 sophia postfix/cleanup[5371]: 3A8BD215ECC: message-id=<484460E5.6050606@apocaliptic.cz>
Jun  2 23:10:55 sophia postfix/qmgr[29642]: 3A8BD215ECC: from=<info@apocaliptic.cz>, size=1307, nrcpt=1 (queue active)
Jun  2 23:10:55 sophia postfix/smtpd[5390]: disconnect from localhost[127.0.0.1]
Jun  2 23:10:55 sophia amavis[18576]: (18576-17) Passed CLEAN, <info@apocaliptic.cz> -> <test@tresipos.cz>, Message-ID: <484460E5.6050606@apocaliptic.cz>, mail_id: bUwzdukDKQoZ, Hits: -, size: 912, queued_as: 3A8BD215ECC, 98 ms
Jun  2 23:10:55 sophia postfix/smtp[5388]: 1EAA315BE49: to=<test@tresipos.cz>, relay=127.0.0.1[127.0.0.1]:10024, delay=4.2, delays=4.1/0/0/0.1, dsn=2.0.0, status=sent (250 2.0.0 Ok: queued as 3A8BD215ECC)
Jun  2 23:10:55 sophia postfix/qmgr[29642]: 1EAA315BE49: removed
Jun  2 23:10:55 sophia deliver(test@tresipos.cz): msgid=<484460E5.6050606@apocaliptic.cz>: saved mail to INBOX
Jun  2 23:10:55 sophia postfix/pipe[5391]: 3A8BD215ECC: to=<test@tresipos.cz>, relay=dovecot, delay=0.11, delays=0.01/0.01/0/0.09, dsn=2.0.0, status=sent (delivered via dovecot service)
Jun  2 23:10:55 sophia postfix/qmgr[29642]: 3A8BD215ECC: removed
Jun  2 23:10:55 sophia spamd[27294]: prefork: child states: II
Jun  2 23:10:59 sophia dovecot: pop3-login: Login: user=<test@tresipos.cz>, method=PLAIN, rip=192.168.67.65, lip=82.100.17.17
Jun  2 23:11:00 sophia dovecot: POP3(test@tresipos.cz): Disconnected: Logged out top=0/0, retr=1/1392, del=1/1, size=1375
Přes Outlooka ve vmware..
Jun  2 23:08:54 sophia postfix/smtpd[4670]: NOQUEUE: reject: RCPT from 65.67.168.192.in-addr.arpa[192.168.67.65]: 504 5.5.2 <test7af18f6c87>: Helo command rejected: need fully-qualified hostname; from=<test@tresipos.cz> to=<info@apocaliptic.cz> proto=ESMTP helo=<test7af18f6c87>
Jun  2 23:08:57 sophia postfix/smtpd[4670]: disconnect from 65.67.168.192.in-addr.arpa[192.168.67.65]
Z vasho logu:
Jun 2 23:10:51 sophia postfix/smtpd[4670]: 0074815BE49: client=65.67.168.192.in-addr.arpa[192.168.67.65], sasl_method=PLAIN, sasl_username=nagios@warez-best.cz
To znamena tolko, ze thunderbird SMTP_AUTH pouzije a preto mu mail prejde. ten outlook vsak nie.
2.6.2008 23:28
Mr.Yoda | skóre: 17
| blog: jakub
| Louny
nemyslim, lebo on by mal autentifikaciu zvladat bez problemov (u mna zvlada). Skontrolujte, ci mate k dispozicii aspon jednu s nasledujucich auth mechanizmov: NTLM (pre zaskrtavatko SPA) alebo PLAIN. ak je to tak, potom si outlook na zaklade toho zisti, ze dany mechanizmus podporuje a autentifikaciu uskutocni. V opacnom pripade ju asi vynecha.
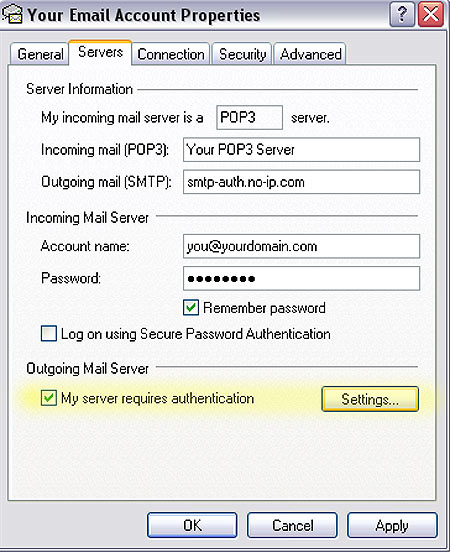
A potom mozno este jedna blba otazka (ako fakt mi to neda, ale co uz  ): mate urcite zakrtnutu moznost "server vyzaduje autentifikaciu" v nastaveniach postoveho uctu?
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz