Stát Kalifornie zažaloval výrobce 3D tiskových filamentů Polymaker. Vrchní soud San Diego County tvrdí, že firma propagací svých výrobků mezi příznivci 3D tištěných zbraní podporovala výrobu takzvaných 'ghost guns' (DIY zbraní) a že její PLA filament pro 3D tiskárny lze za těchto okolností považovat za součást určenou k výrobě střelné zbraně. Žaloba požaduje mimo jiné finanční sankce a soudní zákaz činnosti, Polymaker se hájí tím, že filament je běžný a sám o sobě legální produkt. Celý text žaloby (PDF na Google Drive).
V červnu byla představena aplikace Myna pro převod řeči na text v prostředí desktopu Ubuntu. Včera byla Myna zpřístupněna širší komunitě Ubuntu formou technologické ukázky dostupné v Ubuntu 24.04 LTS, Ubuntu 26.04 LTS a Ubuntu 26.10 s GNOME na Waylandu.
Ubuntu 27.04 bude Tenacious T-Rex.
Byla vydána nová verze 2026.4.0 "Never-slop" svobodného softwaru ScummVM (Wikipedie) umožňujícího bezproblémový běh mnoha klasických adventur na zařízeních, pro které nebyly nikdy určeny. Přehled novinek v poznámkách k vydání a na GitHubu. ScummVM oslavil 25 let. Verze 0.0.1 vyšla 8. října 2001.
Kanadský vývojář Anthony Sistilli vytvořil ironický DIY projekt parodující kamerové systémy Flock, s cílem názorně demonstrovat rizika masového sledování jaké provozují tyto komerční ALPR systémy. Z levné IP kamery a vlastního ML softwaru (napsaného s pomocí SI circa za 20 minut, kód se mi bohužel nepodařilo dohledat) běžícího v laptopu sestavil jednoduchý systém, který detekuje výhradně policejní vozidla, zaznamenává jejich SPZ a
… více »Část údajů uživatelů internetového supermarketu Rohlík byla odcizena. Kyberútočníci napadli nástroj zákaznické podpory Rohlíku, odcizili tak jména, e-mailové adresy, v některých případech také telefonní čísla nebo přepisy komunikace mezi klienty a zákaznickou podporou. Rohlík incident nahlásil příslušným orgánům a přijal příslušné opatření, aby zamezil podobným případům v budoucnosti, uvedla firma.
Aplikace eDoklady fungovala v obou volebních dnech stabilně a prakticky bez front. Digitální a informační agentura (DIA) odhaduje, že se digitálním dokladem prokázalo více než 100.000 voličů. Aplikaci si před volbami či během nich aktualizovalo 247.517 uživatelů. Nových registrací bylo 19.431 a do aplikace se přihlásilo 357.879 lidí. Největší nápor přišel bezprostředně po otevření volebních místností mezi 14. a 16. hodinou, kdy si
… více »Začal semestr, začal i podzim a kromě hub rostou jako po dešti i veřejné dílny v Praze. Nedávno strahováci referovali o hackerspacu Bordel, nyní se otevřela dílna Dejvice Lab jen kousek od ČVUT. Na blížící Virtuální Bastlírně tak uslyšíte nejen report z návštěvy dílny HWLab, ale i řadu novinek, událostí a úsměvných momentů, které se za poslední měsíc ve světě techniky, ale i vědy udály. Připojte se tedy již v úterý 13.10. od 20:00 a zapojte se do
… více »Byl vydán LineageOS 24 (Mastodon). LineageOS (Wikipedie) je svobodný operační systém pro chytré telefony, tablety a set-top boxy založený na Androidu. Jedná se o nástupce CyanogenModu. LineageOS 24 je založený na Androidu 17.
Společnost Valve publikovala na svém GitLabu nákresy a schémata zapojení headsetu Steam Frame. Pro nekomerční účely.
Nenašel jsem alternativu k Check Point VPN pro Linux. (Ono řešení existuje. Myslím, že jsme měli na testování Connectru, ale do toho se firma nijak nehrne..) Zkouším, zda by fungovalo jít přes sdílené připojení k Internetu prostřednictvím počítače s Vistama. Dospěl jsem do stavu:
- z Linuxu funguje ping na veřejné IP, zapnu-li na Vistách VPN klienta, pak i na stroje ve firemní síti
- na Vistách mi telnet na stroj s veřejnou IP funguje, na Linuxu mi vypíše escape sekvenci, ale už mi nenabídne login
- také jsem zkoušel otevřít nějaký web pomocí Lynxu. Zdá se, že server najde, ale žádná data z něj nenačte
Tušíte někdo, kde může být zádrhel?
http://emsi.it.pl/auto/opensclienthowto
Urcite se najde UX reseni..
NN
Díky za tip. Uvidím, co na to náš bezpečák - certifikáty máme jako *.p12.
BTW - přidání balíčku openswan se projevilo hláškou: "Novell/SUSE have been granted a license to (re)export of this piece of software outside of the US, as it provides strong cryptographic algorithms to ensure privacy. Other countries (Russia, France, and more) may have restrictions to import or use this software. Please check!". To se asi překládá jako: "Vítejte ve svobodném světě!" 
 20.3.2009 09:00
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Hm, pokud *.p12, tak co ciscovpn? V portage jeden sice je, ale musí se stáhnout od "dodavatele" ... naštěstí lze vpnclient-linux-x86_64-4.8.00.0490-k9.tar.gz najít googlem
# eix cisco
...
[I] net-misc/cisco-vpnclient-3des
     Available versions:  4.6.03.0190-r1!f!s 4.7.00.0640-r1!f!s 4.8.00.0490-r1!f!s ~4.8.01.0640!f!m!s {kernel_linux}
     Installed versions:  4.8.00.0490-r1!f!s(14:22:19 28.2.2009)(kernel_linux)
     Homepage:            http://cco.cisco.com/en/US/products/sw/secursw/ps2308/index.html
     Description:         Cisco VPN Client (3DES)
To jsem žádostiv, jak se na sebe budou Cisco s Check Pointem tvářit 
Tak Cisco se se mnou moc nemazalo:
make[1]: Entering directory `/usr/src/linux-2.6.27.19-3.2-obj/x86_64/default'
make[1]: *** No rule to make target `modules'.  Stop.
make[1]: Leaving directory `/usr/src/linux-2.6.27.19-3.2-obj/x86_64/default'
make: *** [default] Error 2
Failed to make module "cisco_ipsec.ko".
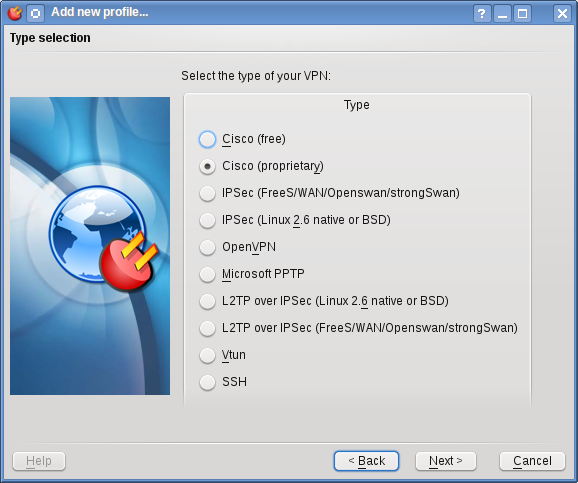
Zkoušel jsem ještě KVPNC (0.9.1 KDE4). Výběr je bohatý (bez Check Poinut), ale pohořel jsem na importu certifikátu *.p12 - nemůže jej přečíst 
20.3.2009 13:35
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Google toho nachází docela dost ... jeden příklad a druhý za všechny. Nakonec pak ještě improtovat root/veřejný a uživatelský certifikát.
O dožďuchání Cisca obavy nemám. Konec konců pomoci KVPNC jednu Cisco VPN používám, ale není postavená na certifikátu. Spíš se bojím, zda si budou implementace Cisco a Check Point rozumět. Myslím, že Cisco je v KVPNC dost dlouho, aby import *.p12 byl vychytaný, ale certifikát od Check Pointu se evidentě nelíbil. Nemáte s tím někdo praktickou zkušenost?
tak prý už na tom pohořel kolega, který je přeci jenom o kus dál než já. Navíc mám blbou pozici na testování, když nemám pod kontrolou klientskou i serverovou část..
Netušíte někdo, co by mohlo být za problém s tou sdílenou MS sítí, když ping obousměrně funguje? Dnes jsem tu našel zprávičku o iptables a tam je sdílení Internetu také. Znáte někdo princip?
checkpoint pouziva "hybridni" autentizaci, ktera pouziva jine poradi
pri vyhodnocovani autentizacnich polozek. Takze, ten OpenSwan je
pro tuto potrebu nutne opatchovat, aby to umel. (k tomuto reseni se pri-
klanim).
Co se tyce to MS "connection share" je to neco jako router z woken,
co se tyce linuxu tak si z toho PC proste udelate router..a procpete
jim wokeniho klienta z Checkpoint VPN klientem, ale to uz spise bude
jednoduzsi udelat si virtualni wokna na linuxu.
NN
díky za vysvětlení. Pokud by se zadařil OpenSwan, tak mi to také přijde jako nejlepší řešení - ještě to zkusím, ale bez toho, abych viděl reakce na firewallu si moc šancí nedávám
U toho sdíleného internetového připojení se pokouším spíš o varantu Linux > Vista > VPN. Něco jsem k tomu našel, ale některé návody vypadají jako pěkná divočina.. Navíc se mi síťoviny pod openSUSE chovají nějak divně. Pomocí ip link set eth0 down vypnu síťovku - a ona se bez ptatní sama nahodí, podle nálady si ne/vezme konfiguraci z DHCP, rmmod iwl3945 mi likviduje klávesnici a myš => jediná komunikace se systémem je Power.. - prostě zážitek
ja pouzivam misto cisco-vpnclient program vpnc... zda se mi mnohem lepsi ;]
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz