abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×

    včera 17:52 | Zajímavý projekt
    WorldTUI je experimentální LLM o 360 milionech parametrů, který napodobuje terminál. Podle stisknutých kláves se snaží předpovídat změny na obrazovce a zvládá tak vyonávat rozličné příkazy, například Vim, tmux i jednoduchou hru Snake. Nejedná se o skutečný příkazový řádek, jeho 'soubory' i příkazy jsou pouze simulované a model může samozřejmě různě chybovat. WorldTUI vychází z jazykového modelu Qwen2.5-Coder-0.5B, který autor … více »
    👻 | Komentářů: 1
    včera 17:48 | Zajímavý článek
    Josef Bacik navrhuje novou abstrakci cell, která by celý kontejner reprezentovala jako jeden kernelový objekt. Proces by vznikl přímo uvnitř cell a nemohl by ji opustit. Oprávnění ke správě by se odvozovala od držení cellfd. … více »
    vencour | Komentářů: 8
    včera 16:23 | Bezpečnostní upozornění

    Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.

    vencour | Komentářů: 0
    včera 16:11 | Bezpečnostní upozornění

    Alpine Linux zveřejnil podrobnosti o útoku na svůj GitLab a 30. října oznámil obnovení provozu. Útočník se 20.–21. října pokusil zneužít chybu v regulárních výrazech. Exploit způsobil opakované pády workerů a několikrát se dostal do pokročilé fáze. Úspěšné spuštění kódu však nebylo potvrzeno. Fix: Opravený GitLab a současně Ruby 3.3.13, 3.4.12 nebo 4.0.9+, pokud jde o vlastní sestavení či kontejner.

    vencour | Komentářů: 0
    včera 15:44 | Pozvánky

    Konference OpenAlt 2026 proběhne tento víkend 7. a 8. listopadu na FIT VUT v Brně. Jedná se již o 21. ročník této konference, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu. Více o konferenci v příspěvku OpenAlt 2026: technologie, které dávají svobodu na blogu spolku OpenAlt.

    Ladislav Hagara | Komentářů: 0
    včera 15:22 | IT novinky

    Eben Upton oznámil další zdražení jednodeskových počítačů Raspberry Pi. Tentokrát 16 GB varianty Raspberry Pi o 80 dolarů a 16 GB varianty Raspberry Pi Compute Module 5 o 40 dolarů. Cena Raspberry Pi 500+ se nemění.

    Ladislav Hagara | Komentářů: 0
    včera 15:11 | IT novinky

    Francouzské Národní shromáždění přijalo 30. října 2026 poměrem 11 hlasů pro, 10 proti a 14 abstencí pozměňovací návrh I-1358 ke státnímu rozpočtu na rok 2027, který zavádí daň z objemu dat doručovaných uživatelům internetu. Návrh socialistického poslance Laurenta Lhardita stanovuje sazbu 0,055 eura za gigabajt, tedy 55 eur za terabajt. Zatím nejde o platný zákon, ale o dílčí hlasování během prvního čtení rozpočtu. Daň by měli platit

    … více »
    vencour | Komentářů: 9
    1.11. 12:44 | IT novinky

    Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto

    … více »
    Ladislav Hagara | Komentářů: 40
    1.11. 12:00 | IT novinky

    Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.

    Ladislav Hagara | Komentářů: 8
    1.11. 00:11 | Nová verze

    Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.

    Ladislav Hagara | Komentářů: 0
    Které desktopové prostředí na Linuxu používáte?
     (9%)
     (7%)
     (4%)
     (20%)
     (30%)
     (9%)
     (5%)
     (2%)
     (14%)
     (20%)
    Celkem 2967 hlasů
     Komentářů: 34, poslední 26.10. 08:24
    Rozcestník

    Dotaz: HA VPN koncentratory a dynamicky routing

    22.4.2009 13:18 iji | skóre: 29
    HA VPN koncentratory a dynamicky routing
    Přečteno: 988×
    Příloha:
    Pratele, chtel bych pozadat o radu zkusenejsi, nebot me znalosti z oblasti siti jsou mizerne.

    Soucasny stav:
    Mejme firmu, kterou do internetu spojuji dve linky: 10GHz a zalozni ADSL od Kysliku. Firma ma cestaky, kteri se pripojuji pres OpenVPN. Firma ma take pobocky, ktere se do centraly pripojuji opet pres OpenVPN. "Zalozni linka" nyni znamena, ze funguje posta pres dalsi MX zaznam, cestaci a ostatni pobocky jsou mimo hru.


    Problem:
    Centrala sidli v oblasti, kde zuri (zatim) nezkrotna priroda a tak vypadky 10GHz jsou pomerne caste, obcas to odnese i energeticka sit (at uz ve firme, kde je UPS, ci u providera, kde je snad take neco). Dle manageru si "bussiness zada" vyssi spolehlivosti a bezpecnosti.


    Reseni:
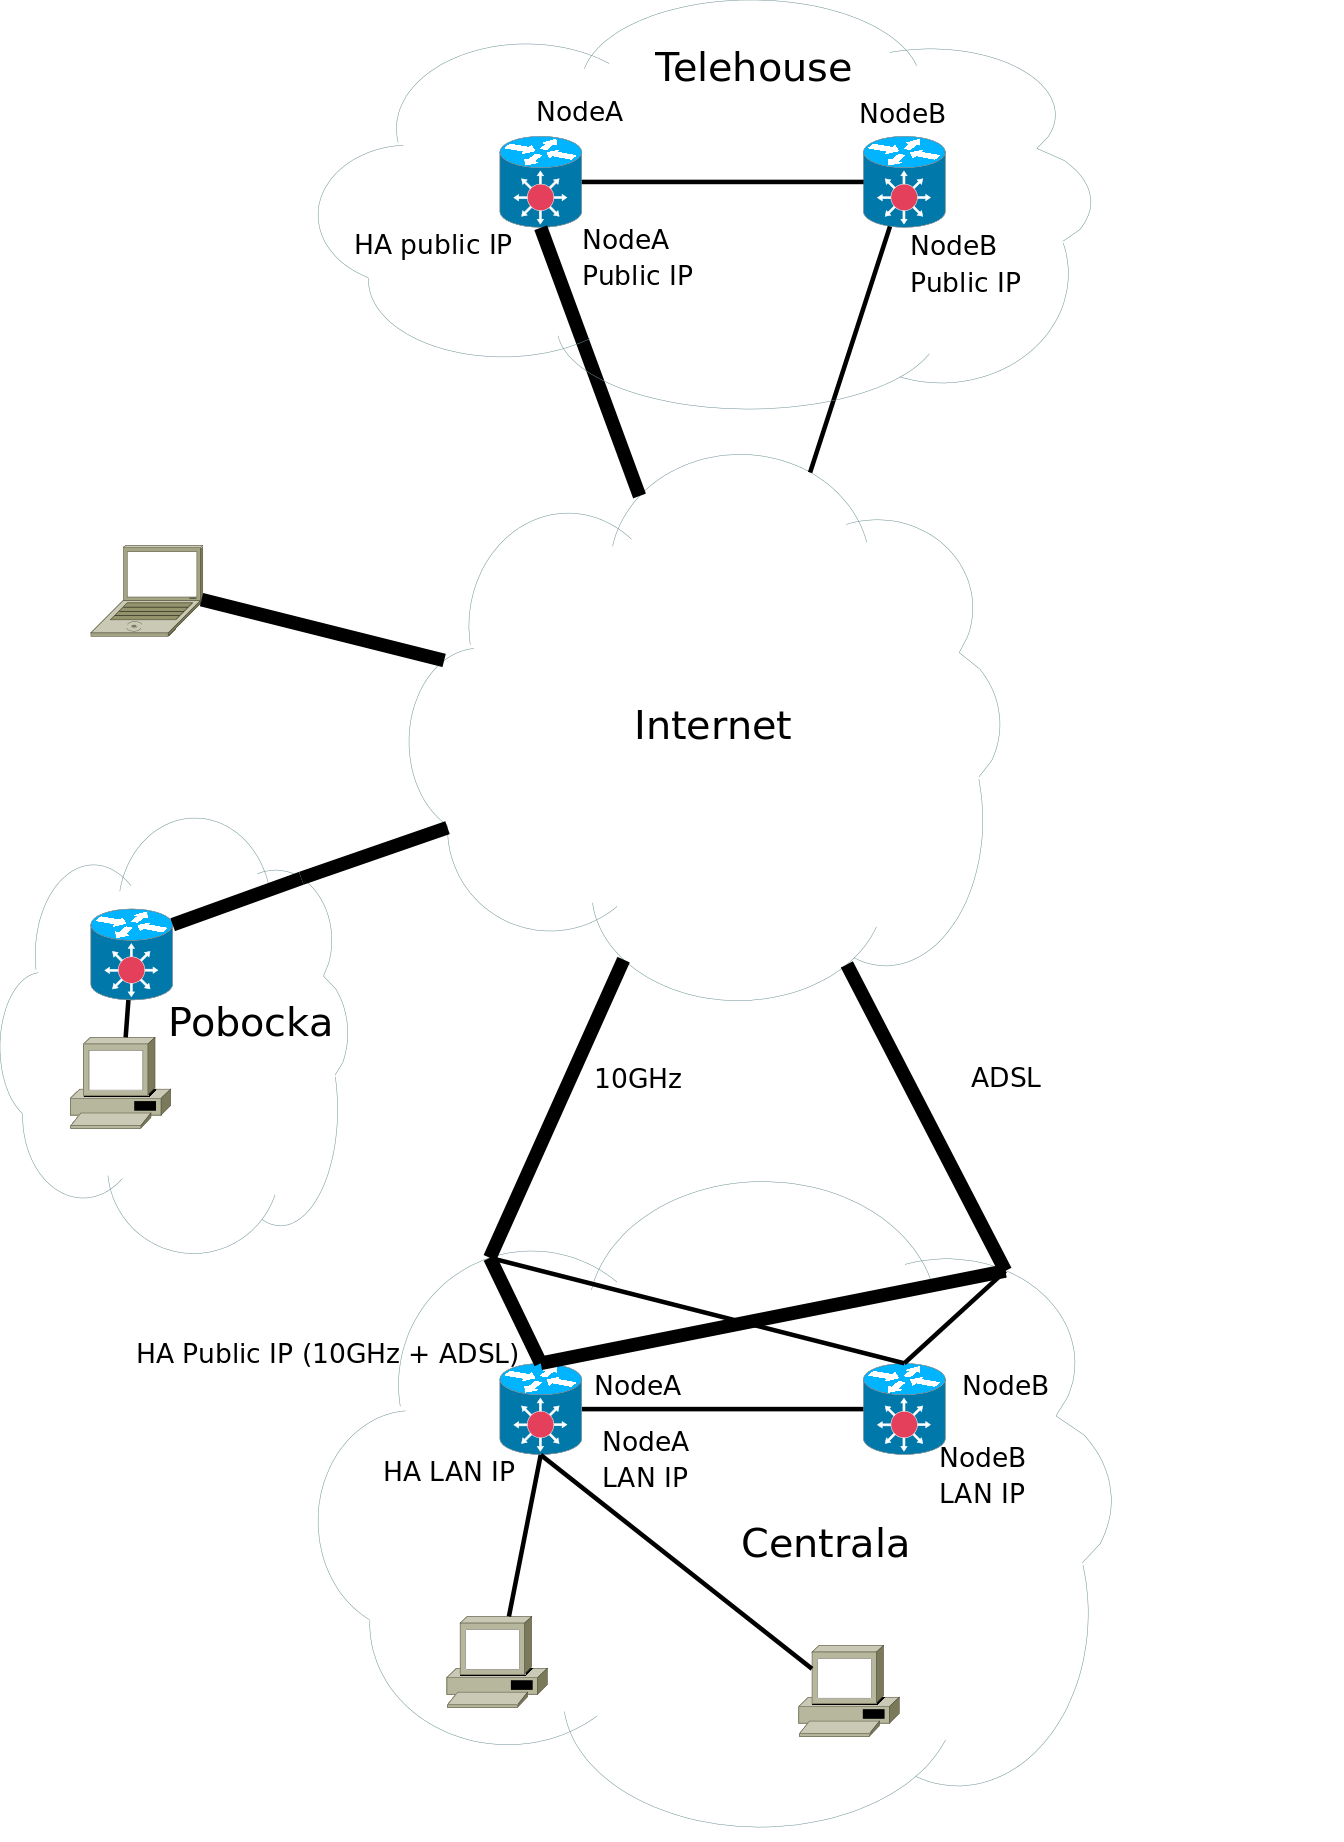
    Do telehouse ve vetsim meste si umistime server a z nej udelame hlavni VPN koncentrator pro vsechny pobocky, centralu i cestaky (tj. do hvezdy). Protoze telehouse je daleko a nikdo tam nebude v pripade hw chyby ochotny jet okamzite, dame si servery hned dva (jeden novy vcetne NBD supportu, druhy postarsi). Tedy, tento telehouse ma dve budovy, tak si servery rozhodime mezi ne. Kazdy server bude mit vlastni verejnou IP pro management (dostanu jich nekolik, proc je tedy nevyuzit). Jelikoz mam zkusenosti s aplikacnimi clustery, je muj dalsi scenar nasledovny: tyto servery budou cleny clusteru, kde dalsi verejna IP (s patricnym verejnnym DNS zaznamenm) bude vysoce dostupnou sluzbou a na niz se budou pripojovat jak cestaci, tak si na ni budou stavet tunely pobocky. Kdyz primarni node umre, tak HA premigruje publikovanou IP na zalozni node a tunely se holt na ni postavi znova. Stejne tak firemni MX budou smerovany prave na tuto HA IP. Tady myslim nemam chybu.

    Jako jsme si dali dva servery do telehouse, budeme mit dva VPN koncentratory v centrale (novy a starsi server), ktere budou pro centralu vychozi branou. Opet se bude jednat o aplikacni cluster. Do kazdeho z nodu povede 10GHz linka a zalozni ADSL (zde ani u jednoho nemam dve adresy, takze sekundarni server bude dostupny pro ssh pouze pres interconnect z primarniho a WANove IP se mu priradi az pri preklopeni).

    Mezi aktivnim nodem v telehouse a aktivnim nodem se dvemi konektivitami v centrale budou postavene dva tunely (bud IPSec + GRE nebo OpenVPN) vzdy mezi HA IP v telehouse a jednou na verejnou IP 10GHz linky a druhy na ADSL. Jelikoz mame oba konce tunelu pod kontrolou, k osetreni proti vypadku jedne z linek premyslim o dynamicke routovani (OSPF, BGP je myslim kanon na vrabce). GRE nad IPSecem je prave kvuli nemu (dle meho pruzkumu je pri dynamickem routingu nutne).

    Co se tyce LAN strany v centrale, jsou zde na vyber dve reseni, jak osetrit branu pro LANove uzivatele: bud opet jedna vysoce dostupna IP a jeji migrace v ramci clusteru nebo reseni na sitove vrstve pomoci VRRPd ci Keepalived (zminka o nich je zde v jinem vlakne). Osobne se mi vice zamlouva opet aplikacni cluster.

    V telehouse bude i Squid, pres ktery budou vsichni (tj. centrala, pobocky i cestari) chodit na internet. Squid jako mission critical zalezitost bude dalsi HA sluzba pro clustering a bude se migrovat spolecne s verejnou IP a tunely (protoze pobezi na nodu, ktery bude mit postavene tunely). Vedle Squida tam bude jeste Postfix (zase clusterova sluzba) pro prijem posty z venku.


    Pouzity SW:
    CentOS, jako clusterware RedHat cluster suite


    Pouzity HW:
    Primarni nody budou 1x quadcore a 4 GB RAM, sekundarni pak 1x dualcore a 2 GB RAM


    Prosim o nazor, zda tohle reseni ma smysl, je realizovatelne a zejmena, zda se nedrbu levou rukou za pravych uchem a neslo by udelat elegantneji. Pak bych chtel pozadat, zda nekdo nema zkusenosti s provozem OSPF pres IPSec ci OpenVPN.

    Na otázku zatím nikdo bohužel neodpověděl.

    Založit nové vlákno • Nahoru

    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.