Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Dobrý den,
před cca 10 dny jsem ze svého OpenSuse 11.0 64bit (dlouho jsem se nechtěl vzdát KDE 3,5  ) přešel na OpenSuse 11.3 64bit a KDE 4.6.0. Na to, jak jsem se KDE4 obával, výsledek je až na pár drobností veskrze pozitivní (pravda, efekty mám vypnuté, stejně tak APPArmor a indexování, to opravdu nepotřebuji a bez toho je systém velice svižný
 ).
Včera jsem chtěl dát aktualizace přes yast. Dal jsem standardně aktualizovat vše, pokud existuje novější verze. Nabídlo mi to cca 108 balíčků, dnes 119. Většina z nich byla od KDE 4.6.1. Problém je v tom, že u mnoha z nich mi to najednou hlásí konflikty - chce to u nich i spousty vázaných balíčků měnit architekturu z x86_64 na i586. Je možné, že by tam ty balíčky ještě kopírovali (ale to je divné, bylo to tam už včera a je to tak i dnes, to je celkem dlouhá doba ... pro jistotu jsem v seznamu repozitářů dal i všechny obnovit, ale stav je stále stejný) a nebylo to tam všechno a proto zatím nenašel patřičné 64bit balíčky? Nebo v čem by případně ještě ten problém mohl být?
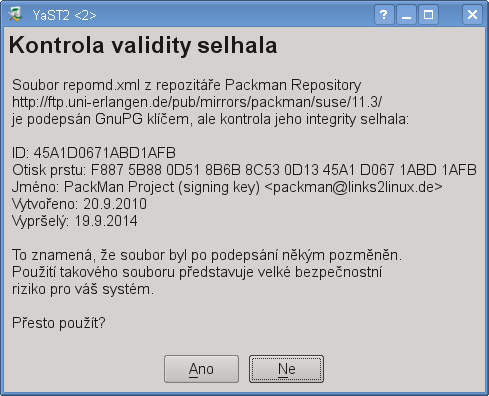
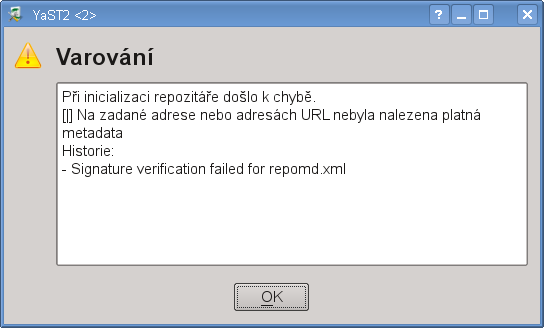
Také se mi dnes při spuštění správce aplikací v Yastu zobrazilo u Pacmana oznámení o nevalidním certifikátu (Kontrola validity selhala). Dal jsem tedy na dotaz, zda přesto použít NE.
Mohl by mi někdo znalejší poradit, v čem může být problém a případně, jak ho řešit?
Děkuji.
 10.3.2011 09:03
pushkin | skóre: 43
| blog: FluxBlog
 10.3.2011 09:12
saman2 | skóre: 4
Používám repozitář Release. Na unstabel bych si netroufl, chci mít stabilní systém  .
Vytáhl jsem ty konflikty do souboru, který přikládám.
Díky za jakoukoliv radu.
Petr
10.3.2011 09:16
pushkin | skóre: 43
| blog: FluxBlog
 10.3.2011 09:29
saman2 | skóre: 4
To jsem si myslel, že tam něco je pro kde 4.6.1 a něco ještě kde 4.6.0. Díky za potvrzení mé domněnky. Zkusím to třeba o víkendu, snad už to tam bude vše. A napadá Tě něco s tím Pacman repozitářem, proč mi to hlásí nevalidní GnuPG klíč? Nevím, zda ten nový klíč přijmout, nerad bych si tam pustil nějaký sajrajt. Přikládám ještě obrázky té hlášky, aby bylo vidět přesně.
10.3.2011 10:41
pushkin | skóre: 43
| blog: FluxBlog
10.3.2011 13:59
saman2 | skóre: 4
A dá se podle něčeho poznat, že je to jen podepsané novým klíčem a není to třeba nějaký podstrčený klíč? Nejsem paranoidní, jen mě to z principu zajímá, když už se to podepisuje, jak zjistím, že tam jen někdo nepodvrhnul nový klíč, když už mě to upozorňuje.
A když už jsem u toho Yastu u správy programů. Nevíte někdo, jak se dá nastavit, aby si Yast nejprve stáhnul všechny balíčky a teprve poté instaloval? V době, kdy jsem si 11.3 zkoušel na WirtualBoxu jsem někde na webu našel článek, kde na to popisovali parametry v nějakém configuračním souboru Yastu, ale teď zaboha nemohu ten článek najít :-/ . Tenkrát mi to přišlo celkem zbytečnost, ale dnes si říkám, že to nemusí být marná funkce, alespoň se nenakopne systém, pokud by se přerušila instalace třeba v půlce nebo nešlo něco důležitého stáhnout.
A dá se podle něčeho poznat, že je to jen podepsané novým klíčem a není to třeba nějaký podstrčený klíč?
Sehnat si někde ten veřejný klíč. Počítám, že na webu Packmanu bude někde info, kde ho získat. Paranoik si ale samozřejmě položí otázku, jestli nemůže být podvržený i ten veřejný klíč.
Nevíte někdo, jak se dá nastavit, aby si Yast nejprve stáhnul všechny balíčky a teprve poté instaloval?
Nevím jak YaST, ale zypper v 11.4 na to má volbu a tohle chování (nejdřív všechno stáhnout, pak teprve instalovat) má jako default. V 11.3 se to dá obejít tak, že ho nejdřív spustíte s --download-only a pak bez něj.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz