Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.
Alpine Linux zveřejnil podrobnosti o útoku na svůj GitLab a 30. října oznámil obnovení provozu. Útočník se 20.–21. října pokusil zneužít chybu v regulárních výrazech. Exploit způsobil opakované pády workerů a několikrát se dostal do pokročilé fáze. Úspěšné spuštění kódu však nebylo potvrzeno. Fix: Opravený GitLab a současně Ruby 3.3.13, 3.4.12 nebo 4.0.9+, pokud jde o vlastní sestavení či kontejner.
Konference OpenAlt 2026 proběhne tento víkend 7. a 8. listopadu na FIT VUT v Brně. Jedná se již o 21. ročník této konference, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu. Více o konferenci v příspěvku OpenAlt 2026: technologie, které dávají svobodu na blogu spolku OpenAlt.
Eben Upton oznámil další zdražení jednodeskových počítačů Raspberry Pi. Tentokrát 16 GB varianty Raspberry Pi o 80 dolarů a 16 GB varianty Raspberry Pi Compute Module 5 o 40 dolarů. Cena Raspberry Pi 500+ se nemění.
Francouzské Národní shromáždění přijalo 30. října 2026 poměrem 11 hlasů pro, 10 proti a 14 abstencí pozměňovací návrh I-1358 ke státnímu rozpočtu na rok 2027, který zavádí daň z objemu dat doručovaných uživatelům internetu. Návrh socialistického poslance Laurenta Lhardita stanovuje sazbu 0,055 eura za gigabajt, tedy 55 eur za terabajt. Zatím nejde o platný zákon, ale o dílčí hlasování během prvního čtení rozpočtu. Daň by měli platit
… více »Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.
Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.
Dobry den.
Jsem jen uživatelem Raspberry s Raspbian a potřeboval bych na něj nainstalovat OpenVPN.
Pomůže někdo?
Tady na Vašem foru jsem našel info.
http://www.abclinuxu.cz/faq/bezpecnost/konfigurace-openvpn
a něco tady pro RasPi http://www.raspberrypi.org/forums/viewtopic.php?f=36&t=81657
Nainstaloval jsem OpenVPN apt-get install openvpn
překopiroval adresař. cp -r /usr/share/doc/openvpn/examples/easy-rsa/2.0 /etc/openvpn/easy-rsa
otevřel skript nano /etc/openvpn/easy-rsa/vars a upravil cestu export EASY_RSA ana export EASY_RSA=”/etc/openvpn/easy-rsa”
Pak cd /etc/openvpn/easy-rsa a . ./vars
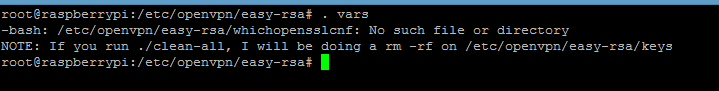
a tu jsem skončil. http://www.fastimages.eu/?v=2015010316.png
Řešení dotazu:
./vars? Jinak pokud dobre ctu, problem by mohl byt tady
whichopensslcnf: no such file or directory
root@raspberrypi:~# cd /etc/openvpn/easy-rsa

root@raspberrypi:/etc/openvpn/easy-rsa# ./vars

-bash: ./vars: Permission denied
Proč to vyhazuje že k tomu nemam pravá, když jsem jako root.
 3.1.2015 20:01
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Nema to ma byt pouze ./varsNemá, je to soubor, který potřebuješ nasourcovat do aktuálního shellu, ne skript.
3.1.2015 19:10
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Hmm. Já ho mám v /usr/share/easy-rsa/whichopensslcnf
Však tam pišou že ho mam překopirovat.
cp -r /usr/share/doc/openvpn/examples/easy-rsa/2.0 /etc/openvpn/easy-rsa
-rw-r--r-- 1 root root 1858 Jan 3 14:15 vars
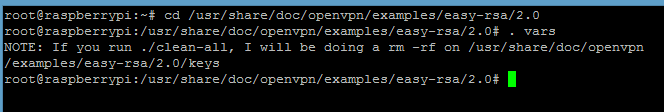
Pokud jsi v adresari kde ten vars je tak pouze ". vars"
http://www.fastimages.eu/?v=201501oio.png
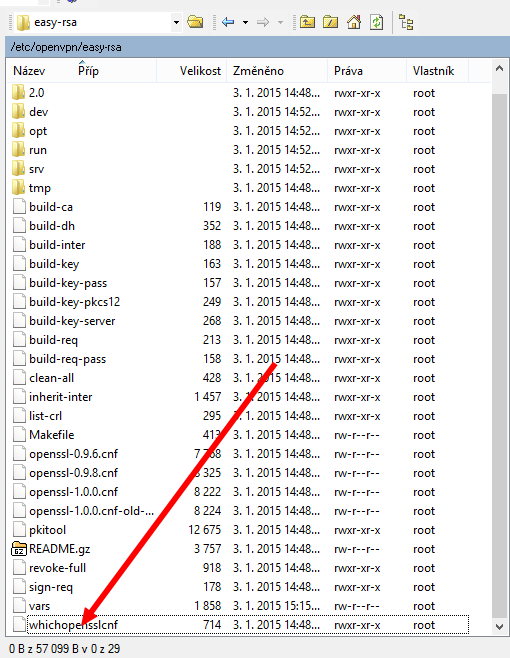
Když vlezu přes WinSCP do toho adresáře easy-rsa, tak tam mám whichopensslcnf
A je tam přesně to co mi tu dal Jenda.
Tak kde mužů klecí dělat kopanec.
3.1.2015 19:56
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Když vlezu přes WinSCP do toho adresáře easy-rsa, tak tam mám whichopensslcnf A je tam přesně to co mi tu dal Jenda.Ptal jsem se na práva. Bash píše že
no such file or directory i když se snažíš spustit soubor bez +x.
whichopensslcnf: no such file or directoryJa ti to prelozim, skript 'whichopenssl' tam proste neni..
whichopensslcnf: no such file or directory

Ja ti to prelozim, skript 'whichopenssl' tam proste neni..
Děkují za překlad.
Viz přiloha.
make-cadir namiesto kopirovania. ./vars musis pokracovat v generovani klucov.
4.1.2015 21:49
Jendа | skóre: 78
| blog: Jenda
| JO70FB
vysledek v přiloze :(Proč ten smutník? Vždyť to funguje přesně tak jak má.
Nenapsal by tu prosím někdo, jak to co nejjednodušším způsobem zprovoznit.Já to dělal podle jejich howto, ale je to stejné jako ten tvůj postup.
4.1.2015 21:52
Jendа | skóre: 78
| blog: Jenda
| JO70FB
To je login pro přihlášení do té VPN ?Ne, to je heslo pro soukromý klíč CA a jméno (CNAME), které bude v certifikátu CA. VPN žádný login mít nebude.
tady zas nějaký private klič ??Ano, klíč pro klienta. Generuje se na serveru, protože je to tak jednodušší („správně“ by si ho měl generovat klient a tobě posílat jenom signing request). Radši si o tom něco přečti (třeba to howto), protože zjevně netušíš, jak autentizace certifikátem v OpenVPN funguje…
4.1.2015 22:40
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Tak OpenVPN bude asi něco jiného :(Mně to s OpenVPN funguje tak, že si uživatel si nainstaluje OpenVPN klienta, já mu pošlu soubor, na který dvakrát klikne a je v síti. Je to vlastně default konfigurace podle toho howto. Příklad konfiguráku pro klienta:
client
dev tun
proto udp
remote nsalitomerice.cz 1194
resolv-retry infinite
nobind
persist-key
persist-tun
ns-cert-type server
comp-lzo
verb 3


<ca>
-----BEGIN CERTIFICATE-----
...
-----END CERTIFICATE-----
</ca>
<key>
-----BEGIN PRIVATE KEY-----
...
-----END PRIVATE KEY-----
</key>
<cert>
-----BEGIN CERTIFICATE-----
...
-----END CERTIFICATE-----
</cert>
4.1.2015 23:30
Jendа | skóre: 78
| blog: Jenda
| JO70FB
6.1.2015 19:30
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Co mohu očekávávat od OpenVPN a tady tohoto. http://openvpn.net/index.php/open-source/documentation/howto.html#auth Using alternative authentication methods žadné ověřovaní, žadné kliče a jen login ne?Jakou to má mít výhodu?
Jakou to má mít výhodu?
Tímto bych měl docilit to co chcí ne?
OpenVPN 2.0 and later include a feature that allows the OpenVPN server to securely obtain a username and password from a connecting client
6.1.2015 21:41
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Tímto bych měl docilit to co chcí ne?No defaultně to Windows nepodporují a když už budeš mít flashdisk, tak na něm můžeš mít i ten klíč…
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz