abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×

    včera 00:33 | Nová verze

    Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).

    Ladislav Hagara | Komentářů: 3
    včera 00:22 | IT novinky

    Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.

    Ladislav Hagara | Komentářů: 18
    7.11. 13:00 | Bezpečnostní upozornění
    Nové vydání zlib opravuje několik problémů při kompresi a dekompresi dat, přetečení bufferů, čtení mimo vyhrazenou paměť, únik neinicializovaných dat. Zvlášť významné jsou chyby v inflateGetDictionary(), inflateSync() a gzwrite(), které mohou způsobit poškození paměti. Vysoká relevance - zlib používá řada systémových i aplikačních komponent.
    vencour | Komentářů: 0
    7.11. 12:25 | Bezpečnostní upozornění
    Digicert hlásí neoprávněné čtení archivních zákaznických údajů. Došlo k němu po migraci z února 2025, po níž se interní systém, dříve dostupný jen přes VPN, stal přístupným z internetu. Chyba v oprávněních umožnila nově vytvořeným účtům číst archivní záznamy. K přístupu k datům mělo dojít mezi 27. červnem a 2. červencem 2026. DigiCert neoprávněné čtení potvrdil až 19. října 2026. Problém zpočátku vyhodnotil jako tvorbu účtů, ne jako … více »
    vencour | Komentářů: 0
    7.11. 04:44 | Pozvánky

    O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.

    Ladislav Hagara | Komentářů: 0
    7.11. 02:11 | IT novinky

    Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.

    vencour | Komentářů: 0
    7.11. 02:00 | IT novinky

    Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.

    vencour | Komentářů: 0
    6.11. 12:22 | IT novinky

    V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.

    Ladislav Hagara | Komentářů: 3
    6.11. 04:55 | Nová verze

    Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.

    Ladislav Hagara | Komentářů: 3
    6.11. 03:22 | Nová verze

    Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.

    Ladislav Hagara | Komentářů: 0
    Které desktopové prostředí na Linuxu používáte?
     (8%)
     (7%)
     (4%)
     (21%)
     (30%)
     (9%)
     (5%)
     (2%)
     (14%)
     (20%)
    Celkem 3015 hlasů
     Komentářů: 35, poslední 6.11. 23:27
    Rozcestník

    Dotaz: C++ zvyseni RAND_MAX

    24.3.2012 12:10 Michal Reynolds
    C++ zvyseni RAND_MAX
    Přečteno: 770×
    Zdravim, potreboval bych generovat v C (pseudo)nahodna cisla z intervalu 0 - 4294967295, ale funkce rand() je generuje pouze do konstanty RANDMAX, coz je 2147483647. Jde toto nejakym zpusobem obejit?

    Odpovědi

    AraxoN avatar 24.3.2012 13:10 AraxoN | skóre: 47 | blog: slon_v_porcelane | Košice
    Rozbalit Rozbalit vše Re: C++ zvyseni RAND_MAX
    Buď môžeš rovno čítať 4 bajty z /dev/urandom, alebo volať rand() dvakrát, čím dostaneš 62 pseudonáhodných bitov a z nich si potom vybrať tých 32 (napr. prvých 16 z prvého volania, druhých 16 z druhého).
    7.4.2012 00:41 l4m4
    Rozbalit Rozbalit vše Re: C++ zvyseni RAND_MAX
    Volat random() dvakrát bych -- pokud nejsou k disposici knihovny s lepšími generátory (MT, Tausworthe, MWC, ISAAC, ...), což běžně jsou -- asi doporučil, nevadí-li snížení efektivity dané nutností generovat dvě čísla. Rozhodně spíš než nějaké matlání lineárních kongruentních generátorů (s příšenými vlastnostmi), o kterých píší níže jiní. Není-li rychlost klíčová, tak to nevadí.

    Je-li rychlost klíčová, tak jednak se dá napsat wrapper, který ten to druhé náhodné číslo, z nějž je zapotřebí jen jeden bit, cacheuje a používá z něj bity postupně. Ale spíš je pak zapotřebí používat jiné generátory než systémový random(), umožnit inlinovat kód generování náhodnného čísla, ...
    24.3.2012 13:31 Šangala | skóre: 56 | blog: Dutá Vrba - Wally
    Rozbalit Rozbalit vše Re: C++ zvyseni RAND_MAX
    Pokud na tom nezáleží tak třeba:
    #include <iostream>
    #include <stdlib.h>
    #include <stdint.h>
    #include <time.h>
    #include <iomanip>
    
    int main()
    {
      srand(time(NULL));
      std::cout << " RAND_MAX: "  << RAND_MAX << std::endl;
      uint32_t r = rand() % 2147483648;
      r += rand() % 2147483648;
      std::cout << " 31bit: "<< std::setw(10) << std::hex <<  r << std::endl;
      r = ((rand() % 256) << 24) | ((rand() % 256) << 16) | ((rand() % 256) << 8) | ((rand() % 256)) ;
      std::cout << "  8bit: " << std::setw(10) << std::hex<<  r << std::endl;
      return 0;
    }
    To, že trpíš stihomamem, ještě neznamená, že po tobě nejdou. ⰞⰏⰉⰓⰀⰜⰉ ⰗⰞⰅⰜⰘ ⰈⰅⰏⰉ ⰒⰑⰎⰉⰁⰕⰅ ⰏⰉ ⰒⰓⰄⰅⰎ ·:⁖⁘⁙†
    6.4.2012 17:23 ::: | skóre: 14 | blog: e_lama
    Rozbalit Rozbalit vše Re: C++ zvyseni RAND_MAX
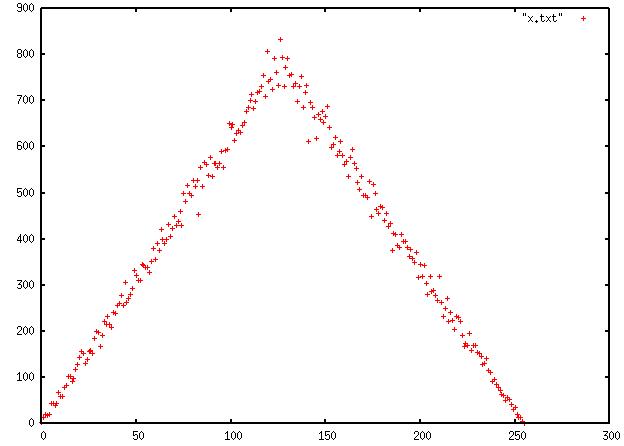
    Příloha:
    vim ze pises "pokud na tom nezalezi", ale i tak bych upozornil ze hlavne ten prvni zpusob je hodne spatnej. Problem je ze cisla priblizne uprostred intervalu se daji ziskat vice zpusoby nez cisla na kraji. Napr 0 ziskam jenom jednim zpusobem: 0+0, ale 100 ziskam hodne zpusobama 0+100, 1+99, 2+98, ...

    zkousel jsem kod
    #include <iostream>
    #include <stdlib.h>
    #include <stdint.h>
    #include <time.h>
    #include <iomanip>
     
    int main()
    {
            int cnt[256] = {0, };
    
            for (int i = 0; i < 100000; ++i)
            {
                    uint32_t r = rand() % 128;
                    r += rand() % 128;
                    ++cnt[r];
            }
            
            for (int i = 0; i < 256; ++i)
            {
                    std::cout << cnt[i] << "\n";
            }
    }
    
    a dava to distribuci co je v priloze.

    Ten druhej zpusob je lepsi, nekde jsem ale cetl ze u "linear congruential generatoru" (kterej je predpokladam pouzitej v rand()) maji spodni bity kratsi periodu nez horni, proto by mozna bylo lepsi pouzit deleni misto modula.

    Puvodnimu autorovy bych doporucil:

    - pokud potrebujes "cryptographically secure" generator tak pouzi /dev/random

    - pokud ne tak se podivej na generatory v c++11

    - pokud nemuzes pouzit c++11 tak naprogramuj vlastni linear congruential generator. Navod treba tady: http://en.wikipedia.org/wiki/Linear_congruential_generator. Z tabulky vem hodnoty pro 64 bit. Celkove to budou asi 3 radky kodu...
    6.4.2012 21:03 Šangala | skóre: 56 | blog: Dutá Vrba - Wally
    Rozbalit Rozbalit vše Re: C++ zvyseni RAND_MAX
    Napsal jsem tam „pokud na tom nezáleží“, protože vím, že to není „bezpečné“ řešení, ale je to jednoduché a rychlé. Na bezpečné řešení se dá použít třeba i openssl.
    To, že trpíš stihomamem, ještě neznamená, že po tobě nejdou. ⰞⰏⰉⰓⰀⰜⰉ ⰗⰞⰅⰜⰘ ⰈⰅⰏⰉ ⰒⰑⰎⰉⰁⰕⰅ ⰏⰉ ⰒⰓⰄⰅⰎ ·:⁖⁘⁙†

    Založit nové vlákno • Nahoru

    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.