Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
Společnost Škoda Auto zveřejnila na Printables bezplatné 3D modely příslušenství do svých vozů (držáky na nápoje, pomůcky pro vedení kabelů, mincovníky, háčky na USB kabely a čepice pro kapsy na zadních stranách opěradel sedadel, držáky na telefony a úchyty pro horní upevnění bezpečnostních pásů).
Nové číslo časopisu Raspberry Pi zdarma ke čtení: Raspberry Pi Official Magazine 170 (pdf).
Dnes v 16:00 (14:00 UTC) budou opraveny 2 kritické zranitelnosti s CVSS 9.2 v PHP.
Nizozemská policie 13. října 2026 zabavila v datacentru Amsterdam Science Park server italského poskytovatele internetových služeb Autistici/Inventati (A/I), a to na základě americké žádosti o mezinárodní právní pomoc.… více »
Do 26. října do 18:00 běží na Steamu přehlídka nadcházejících her Festival Steam Next | říjen 2026 (YouTube) doplněná demoverzemi, přenosy a dalšími aktivitami. Demoverze lze hrát zdarma.
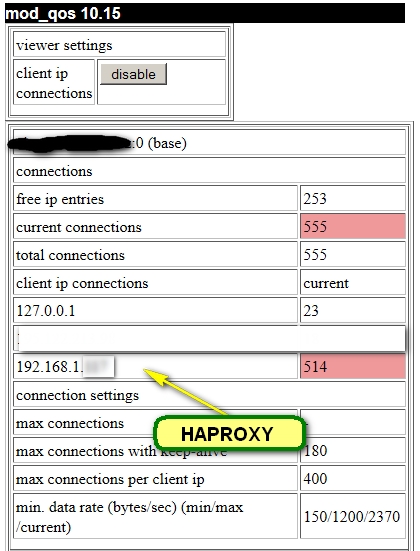
option forwardfor
do front/backend sekcie v haproxy configu vyriesi tvoje problemy, a web server bude vidiet IPcku klienta a nie haproxy. Samozrejme musis pouzit mod_rpaf ako pisal iwk.
# this config needs haproxy-1.1.28 or haproxy-1.2.1

global
	log 127.0.0.1	local0
	log 127.0.0.1	local1 notice
	#log loghost	local0 info
	maxconn 4096
	user haproxy
	group haproxy
	daemon
	tune.bufsize 65536 # Zvetsena header buffer size pro narocne requesty

defaults
	log	global
	mode	http
	#option	httplog
	option	dontlognull
	retries	3
	option redispatch
	maxconn	2000
	contimeout	50000
	clitimeout	50000
	srvtimeout	600000

############
# FRONTEND #
############

frontend haproxy-frontend
	bind a.b.c.d:80 # Default IP (novy rozsah)


	default_backend haproxy-backend

###########
# BACKEND #
###########

backend haproxy-backend
	mode http
	balance roundrobin
	stats enable
	stats auth root:haproxy
	stats hide-version
	cookie JSESSIONID prefix
	option httplog
	option httpclose
	option forwardfor
	option httpchk HEAD /check.txt HTTP/1.0
	option httpchk HEAD /check-load.php HTTP/1.0
        server www-A 192.168.1.100:80 cookie A maxconn 100  weight 50 check
        server www-B 192.168.1.101:80 cookie B maxconn 100  weight 50 check
        server www-C 192.168.1.102:80 cookie C maxconn 100  weight 33 check backup


#################
# Custom errors #
#################


	errorfile	503	/etc/haproxy/errors/503.http
	errorfile	400	/etc/haproxy/errors/400.http
	errorfile	403	/etc/haproxy/errors/403.http
	errorfile	408	/etc/haproxy/errors/408.http
	errorfile	500	/etc/haproxy/errors/500.http
	errorfile	502	/etc/haproxy/errors/502.http
	errorfile	504	/etc/haproxy/errors/504.http
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz