Desktopové prostředí LXQt (Lightweight Qt Desktop Environment, Wikipedie) vzniklé sloučením projektů Razor-qt a LXDE bylo vydáno ve verzi 2.5.0. Přehled novinek v poznámkách k vydání.
Byla vydána (𝕏) nová verze 8.0 LTS open source monitorovacího systému Zabbix (Wikipedie). Přehled novinek v oznámení na webu, v poznámkách k vydání a v aktualizované dokumentaci.
Byla vydána verze R14.1.7 desktopového prostředí Trinity Desktop Environment (TDE, fork KDE 3.5, Wikipedie). Přehled novinek v poznámkách k vydání, podrobnosti v seznamu změn.
Bazzite (Wikipedie), tj. linuxová distribuce vycházející z Fedora Linuxu a optimalizována pro hraní počítačových her, byla vydána ve verzi 45. S Open Gaming Collective (OGC) jádrem a novým Easy Anti-Cheatem pro Linux (EAC Linux v2).
MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
Ve správci balíčků APT, používaném v Debianu a odvozených distribucích, byla nalezena a opravena kritická zranitelnost CVE-2026-109518. Vzdálený útočník může obejít ověření stažených balíčků pomocí přesměrování a dočasných chyb HTTP serveru.
Nejvyšší kontrolní úřad (NKÚ) vydal zprávu o finančním řízení prostředků EU v ČR (pdf). Dočíst se lze například, že přes 8 miliard korun na digitální vzdělávání nepřineslo naplnění žádného z prioritních cílů programu. Peněžní prostředky z fondů EU sice byly vynaloženy formálně v souladu s právními předpisy, avšak s minimálním nebo neprokazatelným dopadem na proklamované cíle ve vzdělávání. Na Metodickém portálu RVP.CZ bylo ke konci
… více »Emulátor terminálu kitty (Wikipedie, GitHub) byl vydán v nové verzi 0.50.
Vývojáři C-Kermit oznámili několik dlouhodobě přítomných zranitelností. Patří mezi ně buffer overflow v Telnet/FTP klientovi a command injection v Kermit serveru. Dotčené verze: C-Kermit 11.0.514 a starší. Fix: 11.1.515 [oss-security].
Byla vydána nová verze 3.2.8 svobodné aplikace pro úpravu a vytváření rastrové grafiky GIMP (GNU Image Manipulation Program). Přehled novinek v oznámení o vydání a v souboru NEWS na GitLabu. Nový GIMP je již k dispozici také na Flathubu.
Různé drobnosti a užitečnosti na které narazím nebo sám vytvořím. Primárně se zaměřuji na věci, které mohou být zajímavé a užitečné pro ostatní uživatele GNU/Linuxu či typografického systému TeX, občas se tu ale určitě vyskytne i něco z úplně jiného soudku, např. z oblasti bezpečnosti apod.
8.9.2007 23:39
| Přečteno: 2929×
| GNU/Linux
|  | poslední úprava: 8.9.2007 23:59
Před nějakou dobou jsem si v jednom příspěvku taky na Ábíčku všiml odkazu na program htop. Tak jsem jej nainstaloval a vyzkoušel. A musím říct, že je to vynikající program.
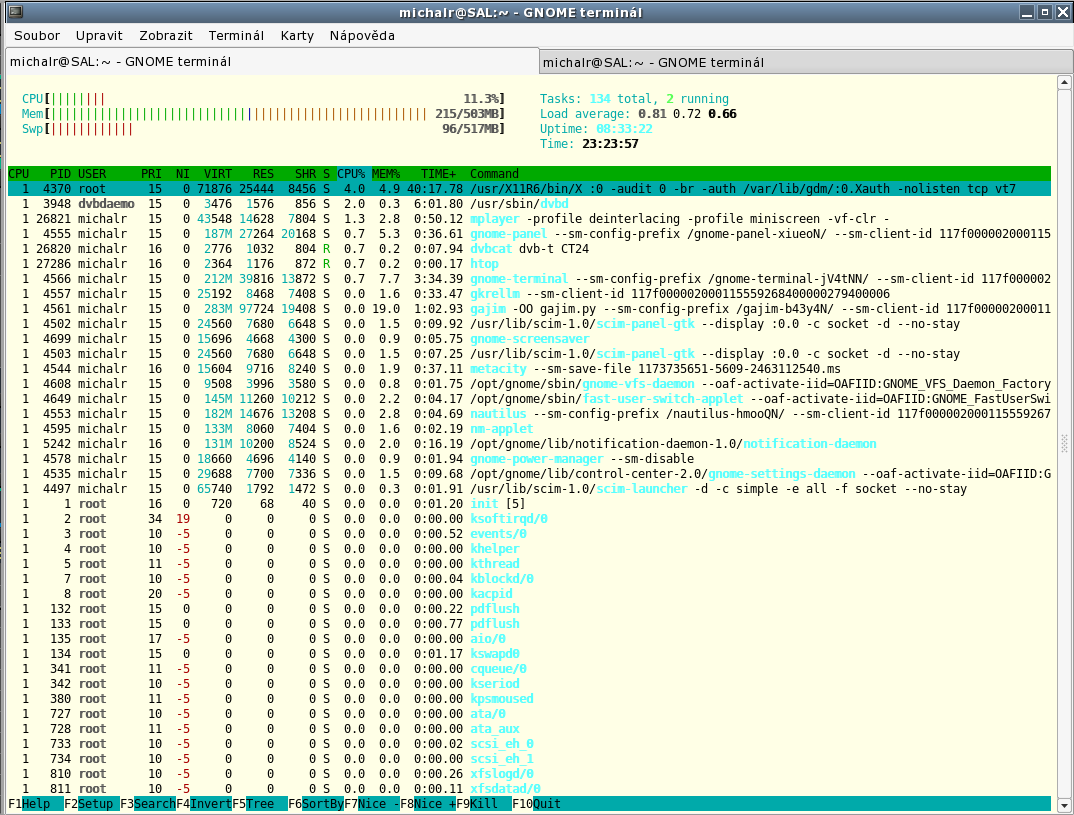
V zásadě se jedná o obdobu známého top, ale používá ncurses. Díky tomu je možné horizontální i vertikální skrolování mezi všemi procesy (což je asi největší nevýhoda originálního top), je možné snadné posílání signálů a změnu „nice“. Hezké jsou také grafy v ASCII grafice.
Tiskni
Sdílej:


 8.9.2007 23:51
Cohen | skóre: 21
| blog: Drobnosti
| Brno
Používám terminál v téhle barvě.
Nicméně barva se dá v htop nastavit nezávisle.
 Naprosto genialni nahrazka normalniho top.
9.9.2007 00:28
Cohen | skóre: 21
| blog: Drobnosti
| Brno
Á, to jsem tenkrát asi nějak nezachytil.
9.9.2007 00:30
Cohen | skóre: 21
| blog: Drobnosti
| Brno
Mimochodem, v manuálové stránce jsem se dočetl (mimo jiné, doporučuju nahlédnout), že mezerníkem je možné označit více procesů a poslat jim nějaký signál všem najednou.
htop je skvělá věc. Vždycky je to jeden z prvních programů, které instaluju.
 9.9.2007 00:55
David Watzke | skóre: 74
| blog: Blog...
| Praha
 9.9.2007 00:58
David Watzke | skóre: 74
| blog: Blog...
| Praha
$ qlop -l htop|head -n1
Mon Oct 24 06:34:03 2005 >>> sys-process/htop-0.5.2
qlop je něco jako uptime pro procesy Ale tohle asi bude nějaký dotaz nad databází portage, hádám-li správně.
9.9.2007 10:05
David Watzke | skóre: 74
| blog: Blog...
| Praha
Parsuje emerge.log.
 9.9.2007 09:08
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Jsou nějaká live distra, kde htop není a pak musím po topu sáhnout.
 9.9.2007 11:07
kotyz | skóre: 25
| blog: kotyzblog
| Plzeň
 9.9.2007 15:44
Cohen | skóre: 21
| blog: Drobnosti
| Brno
iftop je taky šikovná věcička. Díky za tip.
 11.9.2007 17:09
Honza Balák | skóre: 23
| blog: Jaxův linuxový zápisník
| Předklášteří
 13.9.2007 23:14
Věroš | skóre: 24
| blog: Co není v hlavě
| 49.29 s.š., 16.54. v.d.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 8.9.2007 23:49
 9.9.2007 00:05
 9.9.2007 00:46
 9.9.2007 00:36
 9.9.2007 00:44
 9.9.2007 01:00