Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Ahojte. Mam Debian Lenny a sambu. Umi jeste tahat jmena a hesla z MySQL? Pokud uz ne, co je to za pokrok?
Dekuju Vam, spis jsem to bral tak, ze MySQL je takovy jakoby univerzalni backend pro spoustu programu, ktere potrebuji overovani a Samba je jeden s tech hojne pouzivanych a dulezitych..proto tohle nechapu. Chtel jsem mit urcitou celistvost, jedno misto, kde budu mit uzivatele a proto jsem presel i s Postfixem na MySQL..jak ted koukam, moc jsem si nepomohl..bohuzel
Takze i Postfix a LDAP? hmm, skoda, ze jsem na to neprisel driv, vsude je halda navodu na Postfix a MySQL, proto jsem si ji vybral...
No tak to je vynikající, je to teda přesně to, co hledám i já
Jak píšete, Samba, Postfix, unixové účty atd.
Můžete mi doporučit nějaký srozumitelný návod (mám Debian). Po nekonečném oddalování jsem se seznámil konečně alespoň trošku s MySQL a teď to musím zase změnit. Ale aspoň se stále učím
1. Chápu dobře možnost vytvořit unixové účty v LDAP tak, že budu moci přidávat práva pro adresáře a soubory (user+group) jako nyní ale vše bude v LDAP databázi?
2. Je nějaké pěkné webové rozhraní, kde uživatelům zaklikám služby, které mohou využívat.. Postfix, Samba atd.. Mail aliasy, kvóty na mail, na Sambu, přiřazení do unixové skupiny atd... atd. atd..?
3. autorizace Dovecotu bude taky možná?
4. zaheslované složky na Apache2, LDAP autorizace bude taky bez problému?
No, otázek bude asi ještě hodně, potřebuju hlavně začít s řešením, které od počátku bude připraveno na vše
Děkuju.
chmod, chown atd.)
Ad 2) – nějaká jsou, já je ale neznám, snad poradí někdo jiný
Ad 3) – určitě ano
Ad 4) – ano
Srozumitelný návod pro LDAP – s tím je to těžké. Já nevím o žádném srozumitelném a dostatečně podrobném návodu, který by vysvětlil princip LDAPu a zvlášť třeba vztah LDAPu a Samby. Buď se dozvíte, že LDAP je adresářová služba, a tím to končí, nebo se řeší nějaké dílčí speciality.
A take jsem se o LDAPu vsude docetl, ze neni vhodny na castou zmenu zaznamu... nevim, co si mam pod tim predstavit. Z jakeho duvodu? Chci odebirat a pridavat uzivatele...
Pro běžné použítí – ověřování uživatelů pro Sambu, Apache, a další služby – je LDAP velmi vhodný. Jako "častou změnu" záznamů bych, v případě třeba OpenLDAP serveru na dnešním HW, viděl konstatní zátěž v podobě min. jednotek změn za sekundu. Určitě ale není problém např. založit v LDAPu desítky záznamů (třeba uživatelských účtů) najednou během několika sekund. Čtení z LDAPu je naopak velmi rychlé, při ostrém nasazené je ale důležité mít nastavené a vytvořené potřebné indexy.
Tahle poznámka se většinou uvádí proto, že LDAP není vhodný např. jako náhrada relační databáze, kde desítky zápisů za sekundu nejsou problém.
ls -l a LDAP server je zasipany dotazmi na preklad uid->meno. Ked je server viacej zatazeny a/alebo je ich viacej v sieti tak LDAP dostava velke mnozstvo dotazov, ktore su len citanie z databazy. Tieto dotazy musi co najrychlejsie vybavit, inak je riziko ze aj jednoduche operacie na servri budu spomalovane. Vpripade ze sa pouzitie rozsiruje aj na dalsie sluzby (mail, samba, ...) tak zatazenie dost narasta. Vsetky tieto dotazy ale su len citanie. Zapisuje sa len ked si niekto meni heslo, ked sa pridava/vymazava uzivatel ... Z pohladu navrhu je teda zapis mizive mnozstvo operacii v porovnani s citanim a preto je LDAP databaza navrhnuta tak ze zvlada rychlo citanie a zapis je viacmenej pomala/narocna operacia. To upozornenie je tam z jedhoducheho dvovodu. Kedze ide o miesto kde sa daju ukladat data tak treba vsetkych upozornit ze neni vhodne casto tam zapisovat, inak to moze zabit server (proste nesmie sa tam davat vsetko tak ako do mysql).
nss_ldap použít také nscd, který údaje kešuje – a kešovat údaje samozřejmě umí i další programy (Postfix apod.).
Srozumitelný návod pro LDAP – s tím je to těžké. Já nevím o žádném srozumitelném a dostatečně podrobném návodu, který by vysvětlil princip LDAPu a zvlášť třeba vztah LDAPu a Samby. Buď se dozvíte, že LDAP je adresářová služba, a tím to končí, nebo se řeší nějaké dílčí speciality.Zkuste se podívat na ten můj návod (viz odkaz v předchozím příspěvku). Snažil jsem se v něm adresovat právě to vákuum informací okolo principu LDAPu. Případné připomínky tam rád zapracuju. Provázanost se sambou tam teda sice není, ale to považuju spíše za samostatnou kapitolu.
Myslite, ze tenhle navod je pro zacatek dobry? www.abclinuxu.cz/blog/mizoun/2009/3/samba-plus-ldap
a da se postupne rozsirovat nastaveni LDAP pro me potreby?
Po instalaci nemam vubec /etc/ldap/ldapd.conf . Co s tim?
Do not rush into an LDAP deployment. Take the time to understand how the design of the Directory Information Tree (DIT) may impact current and future site needs, as well as the ability to meet them. The way that Samba SAM information should be stored within the DIT varies from site to site and with each implementation new experience is gained. It is well understood by LDAP veterans that first implementations create awakening, second implementations of LDAP create fear, and third-generation deployments bring peace and tranquility.
No cetl jsem toho dost o LDAPu, ale to je jen teorie. Potrebuju rozjet nejaky zaklad, na kterem si budu testovat co LDAP umi... proste pokusy v praxi
Proc mi tam ten soubor teda chybi, to nevite?
No ten tam mam, ale mrknete na ten navod (vyse), hned na zacatku se ma zeditovat jeste /etc/ldap/ldapd.conf ....
Je to i v jinych navodech, co jsem nasel...
Snazim se rozjet Sambu s LDAP a Samba porad hlasi:
Ignoring unknown parameter "ldap passwd"
Neznamy parametr...?
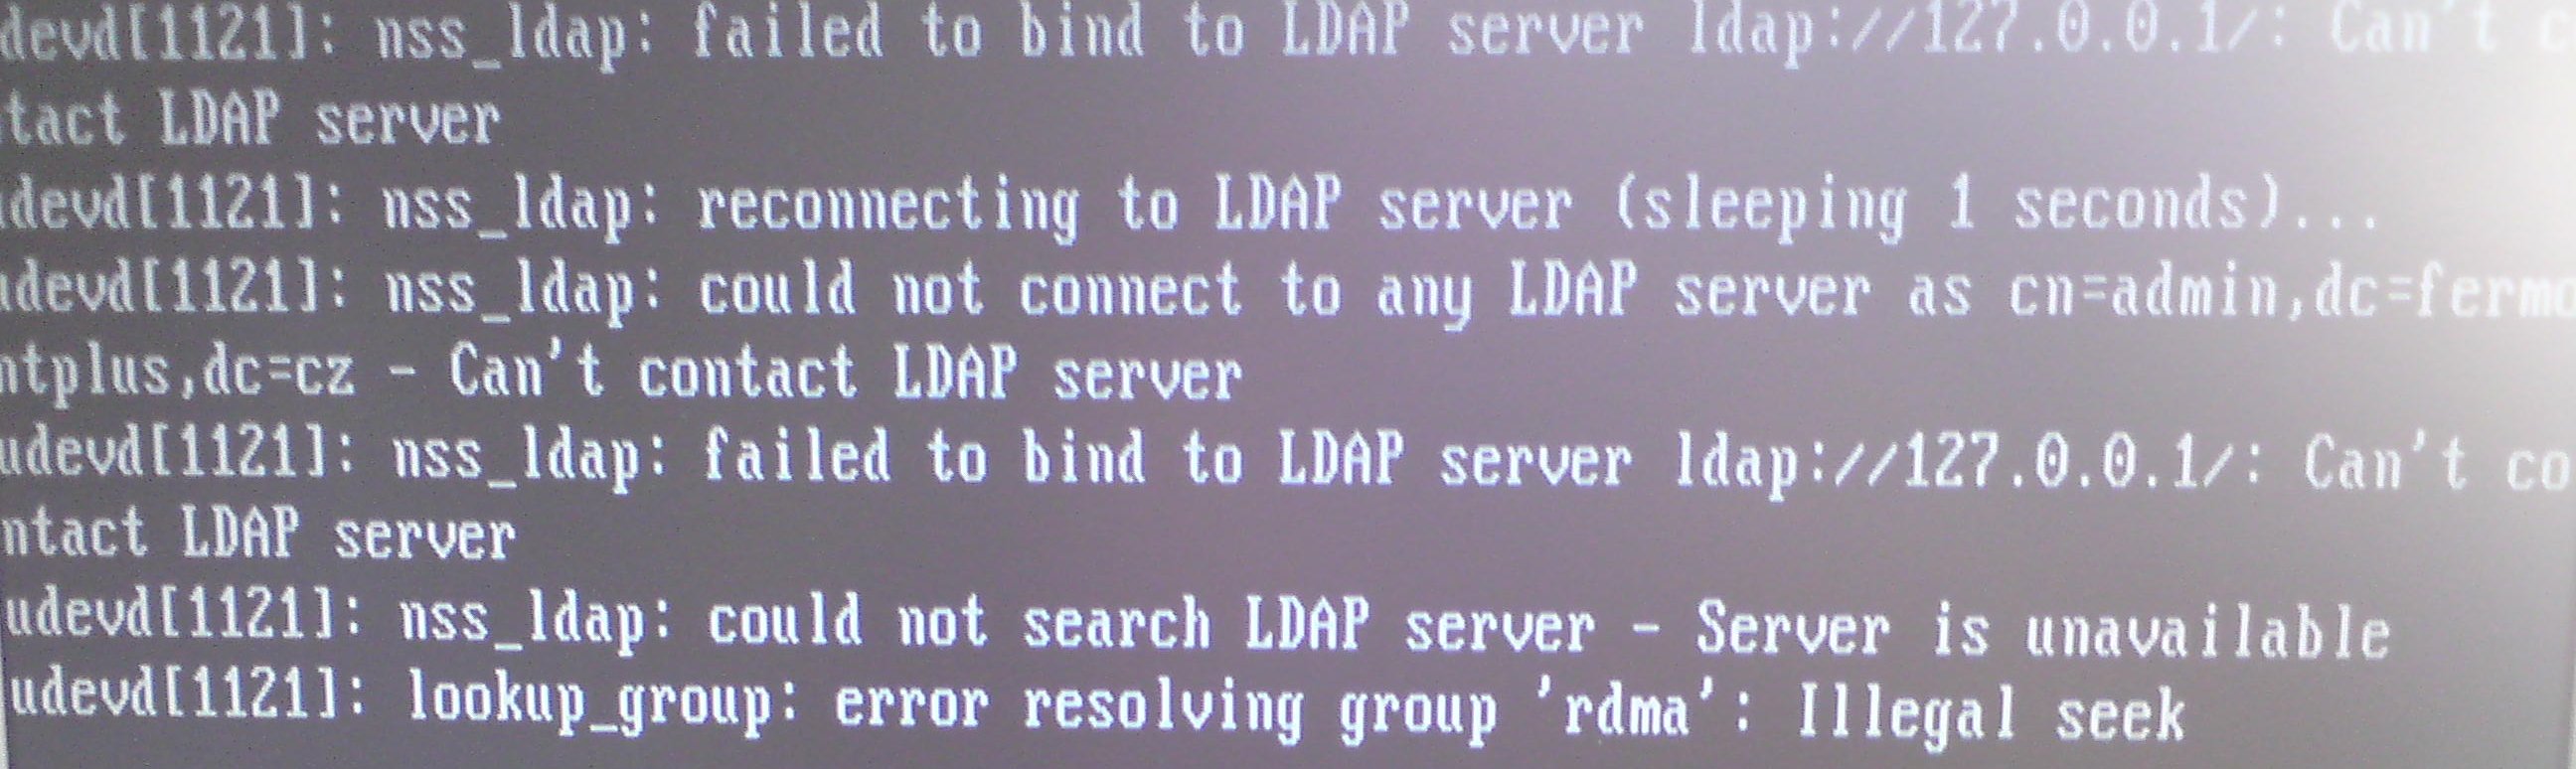
Vite prosim nekdo, proc mi server zustane po startu stat na techto hlaskach, ktere se porad opakuji a preskocim je jen pomoci CTRL+C? Viz. obrazek v priloze.
Dekuju
/etc/passwd apod.), a teprve pak v LDAPu, pokud je dostupný. Mnoho údajů o systémových uživatelích se hledá už při startu systému, kdy LDAP ještě neběží.
V poradku, dekuju za informace nicmene overovani mam nastaveno takhle (snad je to to prave):
/etc/nsswitch.conf
passwd:         compat ldap
group:          compat ldap
shadow:         compat ldap
...
/etc/pam.d/common-account
...
account sufficient      pam_ldap.so
account required        pam_unix.so
/etc/pam.d/common-auth
auth sufficient pam_ldap.so
auth required pam_unix.so nullok_secure
edit /etc/pam.d/common-password
...
password   sufficient pam_ldap.so
password   required   pam_unix.so nullok obscure md5
/etc/ldap.conf? Tam je právě nastavení LDAP klienta pro NSS.
ja vubec ten ldap.conf nikde nemam ani v /etc ani v /etc/ldap...
man nss_ldap, jestli tam nebude napsané, kde ten soubor je ve vaší distribuci. A nebo zkuste /etc/ldap.conf vytvořit…
Podivam se.. jinak mam Debian a instaloval jsem ldap z balicku... je teda divne, ze se soubor nevytvoril...
V Debianu je to /etc/libnss-ldap.conf pro NSS. Pokud používáte i PAM napojený na LDAP (např. kvůli SSH, jen pro Sambu to není třeba), tak /etc/pam_ldap.conf. Zdá se mi, že obsah těchhle 2 souborů je totožný, a některé distribuce používají společný /etc/ldap.conf. V Debianu jsou názvy těchhle souborů trochu nekonzistentní.
Po instalaci Debian balíčků myslím není třeba nic speciálně konfigurovat. S popsanými problémy s udev jsem se taky už setkal, zřejmě udev hledá GID/UID pro nějaké skupiny, co nejsou v souborech v /etc/... a LDAP serer v té době není ještě dostupný. Pomohlo přidat (resp. změnit):
bind_policy soft
v /etc/libnss-ldap.conf
Pomohlo to.. ale jen tak napul. Chyby se porad objevuji, ale uz se neopakuji tolikrat a system potom pokracuje v zavadeni. Je to udajne bug (nekdo rika ze ne) a funkcni reseni, ktere by problem vyresilo, jsem zatim nenasel
no a kdyz ho vytvorim, co v nem musim vsechno mit?
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz