Desktopové prostředí LXQt (Lightweight Qt Desktop Environment, Wikipedie) vzniklé sloučením projektů Razor-qt a LXDE bylo vydáno ve verzi 2.5.0. Přehled novinek v poznámkách k vydání.
Byla vydána (𝕏) nová verze 8.0 LTS open source monitorovacího systému Zabbix (Wikipedie). Přehled novinek v oznámení na webu, v poznámkách k vydání a v aktualizované dokumentaci.
Byla vydána verze R14.1.7 desktopového prostředí Trinity Desktop Environment (TDE, fork KDE 3.5, Wikipedie). Přehled novinek v poznámkách k vydání, podrobnosti v seznamu změn.
Bazzite (Wikipedie), tj. linuxová distribuce vycházející z Fedora Linuxu a optimalizována pro hraní počítačových her, byla vydána ve verzi 45. S Open Gaming Collective (OGC) jádrem a novým Easy Anti-Cheatem pro Linux (EAC Linux v2).
MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
Ve správci balíčků APT, používaném v Debianu a odvozených distribucích, byla nalezena a opravena kritická zranitelnost CVE-2026-109518. Vzdálený útočník může obejít ověření stažených balíčků pomocí přesměrování a dočasných chyb HTTP serveru.
Nejvyšší kontrolní úřad (NKÚ) vydal zprávu o finančním řízení prostředků EU v ČR (pdf). Dočíst se lze například, že přes 8 miliard korun na digitální vzdělávání nepřineslo naplnění žádného z prioritních cílů programu. Peněžní prostředky z fondů EU sice byly vynaloženy formálně v souladu s právními předpisy, avšak s minimálním nebo neprokazatelným dopadem na proklamované cíle ve vzdělávání. Na Metodickém portálu RVP.CZ bylo ke konci
… více »Emulátor terminálu kitty (Wikipedie, GitHub) byl vydán v nové verzi 0.50.
Vývojáři C-Kermit oznámili několik dlouhodobě přítomných zranitelností. Patří mezi ně buffer overflow v Telnet/FTP klientovi a command injection v Kermit serveru. Dotčené verze: C-Kermit 11.0.514 a starší. Fix: 11.1.515 [oss-security].
Byla vydána nová verze 3.2.8 svobodné aplikace pro úpravu a vytváření rastrové grafiky GIMP (GNU Image Manipulation Program). Přehled novinek v oznámení o vydání a v souboru NEWS na GitLabu. Nový GIMP je již k dispozici také na Flathubu.
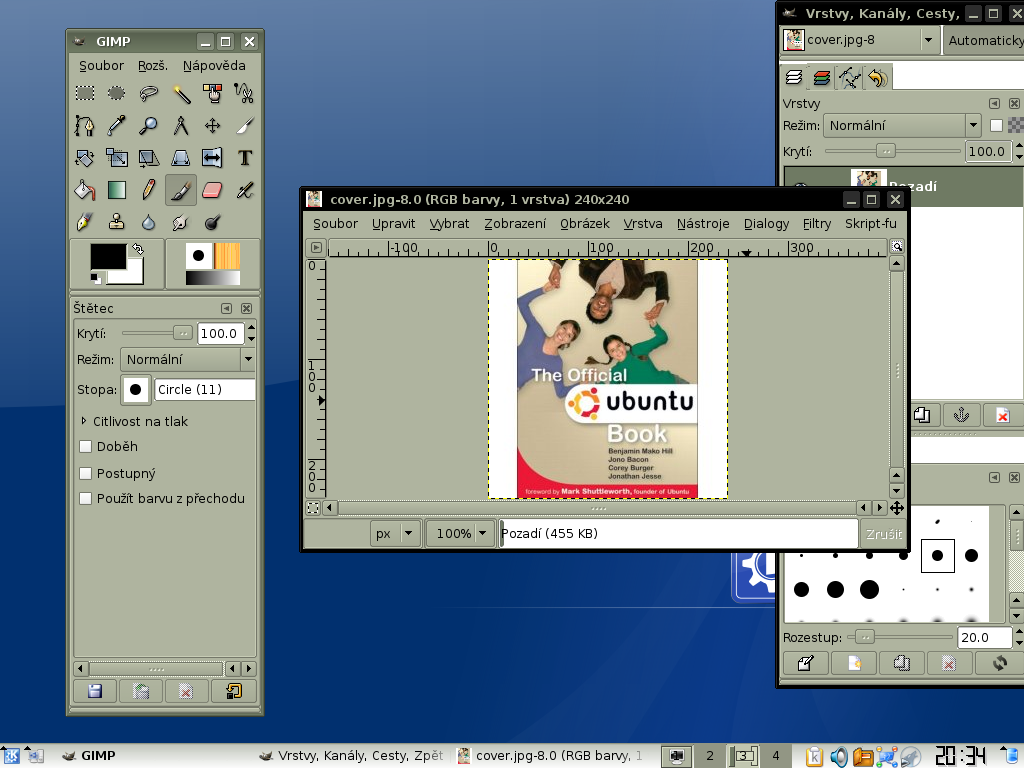
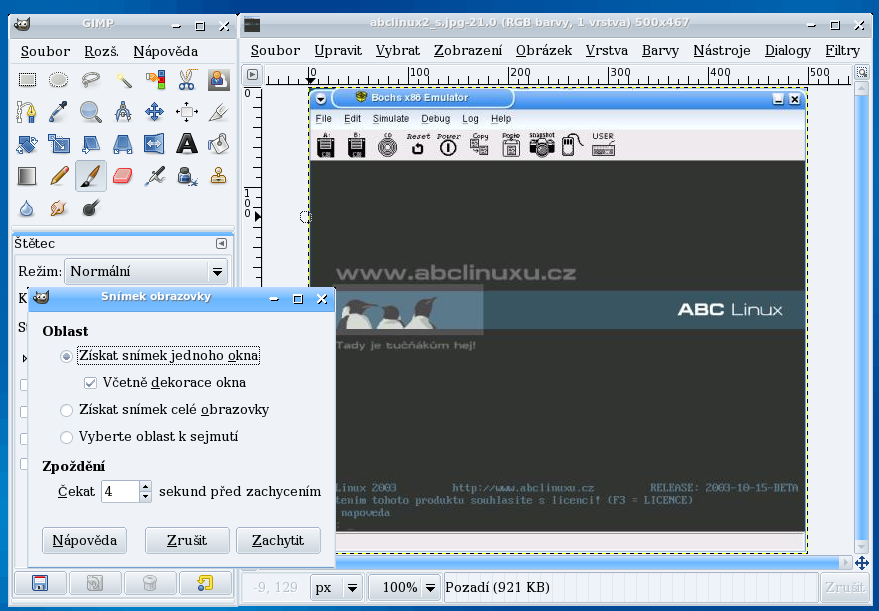
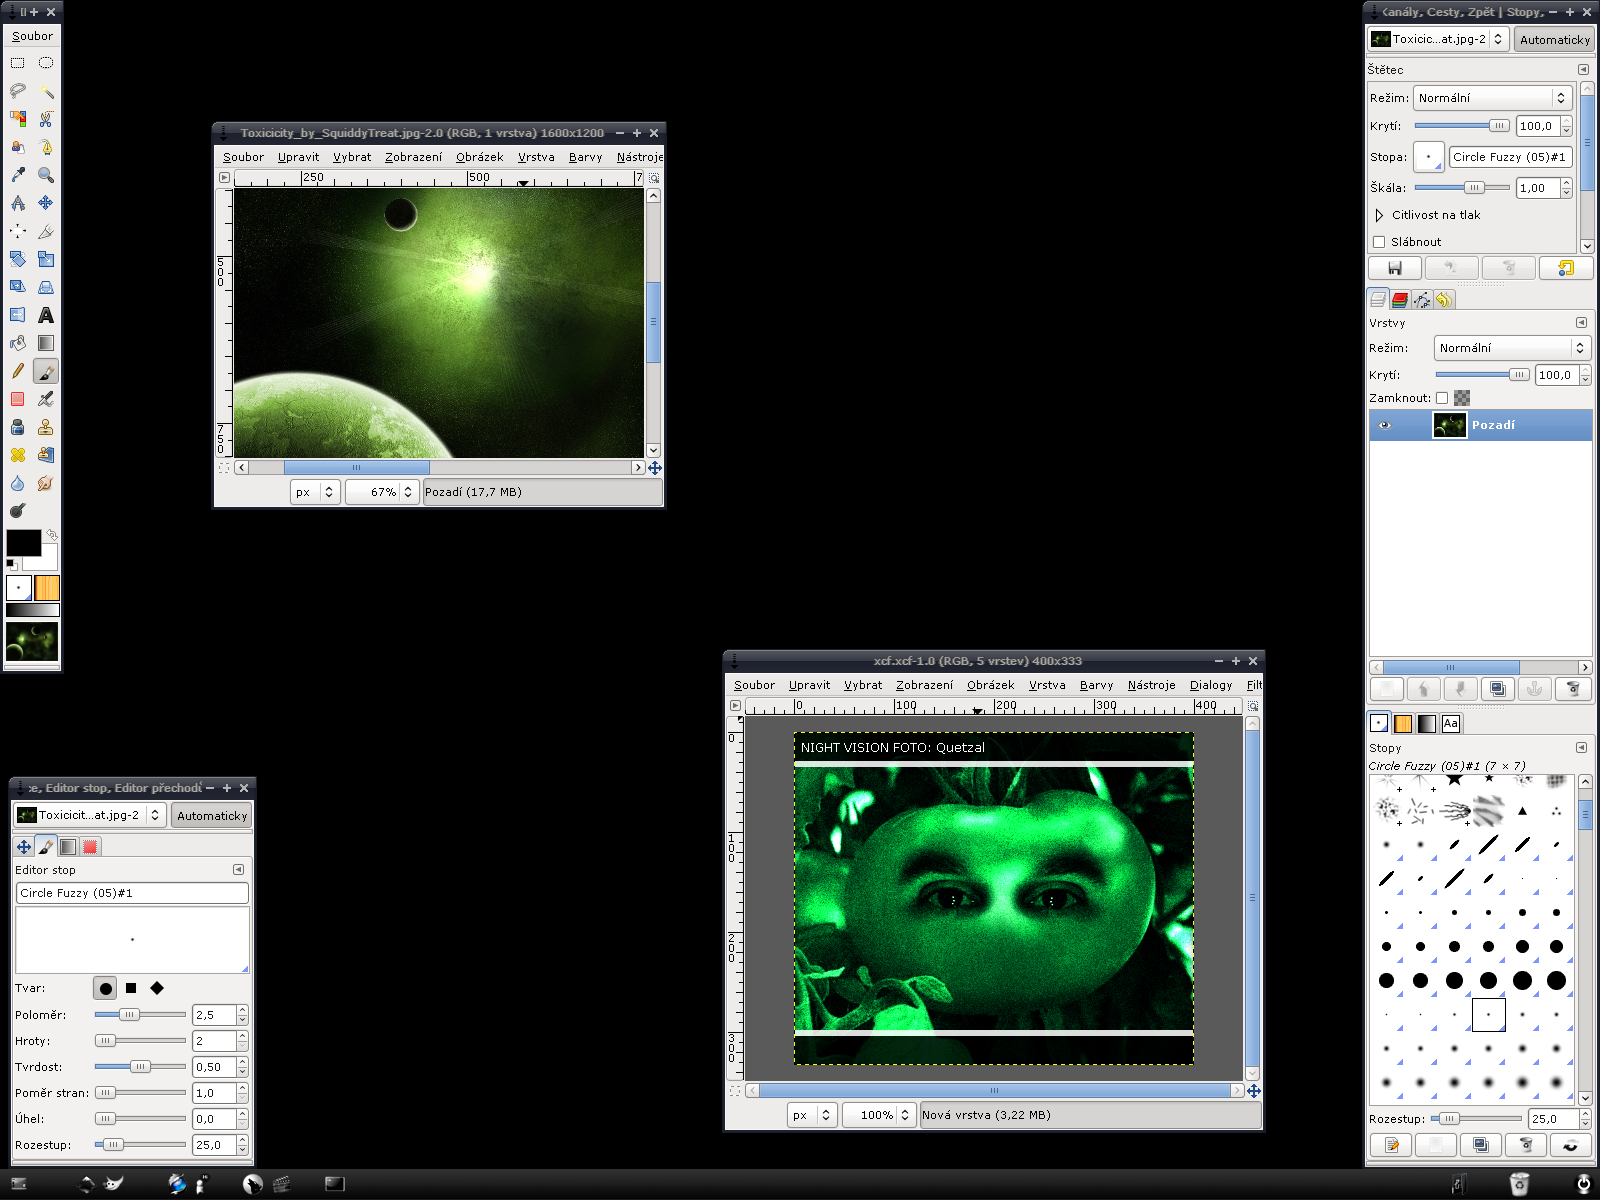
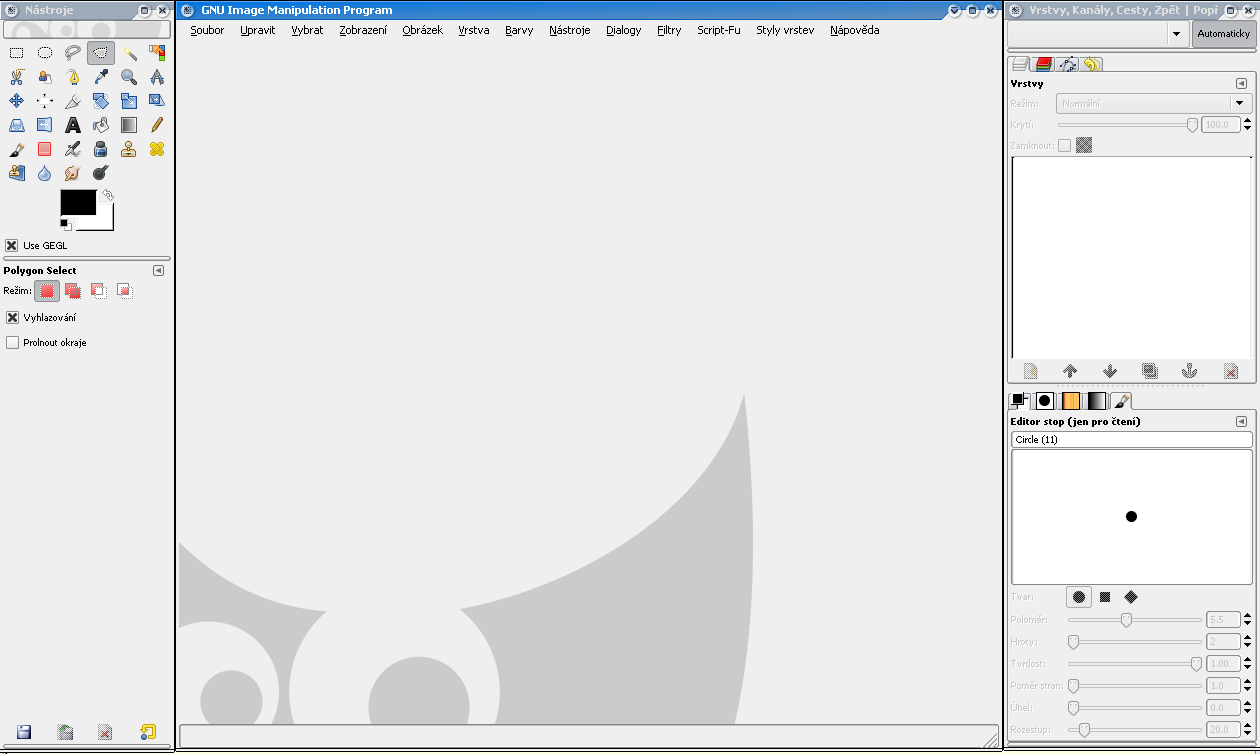
GIMP je svobodná aplikace pro úpravu a vytváření bodové (bitmapové, rastrové) grafiky.
Pomocí GIMPu lze velmi dobře upravovat fotografie či tvořit vlastní grafické prvky. GIMP byl předně vytvořen jako fotoeditor, ale od svého vzniku získal mnoho schopností, které mu dovolují rozšíření do dalších oblastí grafických prací. V GIMPu byl mimo jiné vytvořen také symbol Linuxu, tedy tučňák Tux (od Larryho Ewinga). Grafické rozhraní původně používalo proprietární knihovnu Motif, která byla později nahrazena knihovnou GTK+ (GIMP Toolkit). Styl rozhraní se nazývá SDI, což znamená, že program nemá jedno hlavní okno, ale několik samostatných (nástroje, plátno…). Výchozím formátem je XCF (ukládá kanály, vrstvy a další informace o obrázku), ale zvládá import i export napříč formáty, včetně výchozího formátu Adobe Photoshop (i když v omezené míře).
| Prostředí: | X Window System, GTK+ |
| Licence: | GPL |
| Domovská stránka: | https://www.gimp.org/ (6527×) |
| Adresa ke stažení: | https://www.gimp.org/downloads/ |
| Je alternativou k: | Adobe Photoshop, Malování, Paint Shop Pro |
| Počet uživatelů: | |

Dokument vytvořil: Käyttäjä 11133, 30.6.2006 17:09 | Poslední úprava: AsciiWolf, 22.3.2025 19:45 | Další přispěvatelé: kyknos, Nebezpecna_sit | Historie změn | Zobrazeno: 31217×
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz