Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.

 1.10.2013 18:33
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
1.10.2013 19:56
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
2.10.2013 07:14
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
transakce jsou pomalý jak praseTransakce jsou tak rychlé, jaký dáš transakční poplatek. Pokud dáš žádný, či skoro žádný, tak můžou pár (desítek) minut trvat. Pokud dáš v řádu desítek haléřů až jednotek korun, tak to imho bývá prakticky okamžitě.
 2.10.2013 07:40
GeoRW | skóre: 13
| blog: GeoRW
| Bratislava
 2.10.2013 22:56
Jendа | skóre: 78
| blog: Jenda
| JO70FB
 2.10.2013 00:44
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Mě by zajímalo, jesli má cenu na bct pohlížet jako na investici.Ano.
Že bych koupil třeba 100 btc, počkal dvacet let až ho bude používat každej místo "reálnejch" peněz, což způsobí extrémní nárůst hodnoty btc a já budu bambilionář.Možná. Taky někdo může udělat Bitcoin v2, který bude mnohem lepší a všichni na něj přejdou a Bitcony (v1) ti budou k ničemu.
2.10.2013 07:43
GeoRW | skóre: 13
| blog: GeoRW
| Bratislava
 1.10.2013 22:23
Bedňa | skóre: 34
| blog: Žumpa
| Horňany
2.10.2013 00:47
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Jeden človek vlastní polovicu bitcoinovTomu nevěřím. Desetinu bych ti ještě sežral.
keby sa stali oficiálnym medzinárodným platidlom, kúpy si tu druhú polovicuJak se to dělá? Když začne skupovat, začnou strašně růst na ceně a nedoplatí se.
až stoupne obtížnost těžby natolik, že si na sebe energeticky nevydělajív akom casovom horizonte sa to da realne ocakavat?
2.10.2013 00:47
Jendа | skóre: 78
| blog: Jenda
| JO70FB
2.10.2013 07:20
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
2.10.2013 11:42
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
2.10.2013 20:47
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
4chan intel:Subject: Re: Silk Road founder arrested ... Date: Wed, 02 Oct 2013 13:19:03 -0400 From: Ted Smith <tedks@riseup.net> To: Lodewijk andré de la porte <l@odewijk.nl> CC: cypherpunks@cpunks.org <cypherpunks@cpunks.org> Well, he was caught because early on, he advertised for developers using his real-name email address. I know on the Internet people aren't terribly good at being people, but where I'm from it's considered bad form to celebrate anyone being imprisoned. Let's try not to celebrate someone's life being ruined.
Cena:The owner tried to have someone murdered because he was going to release the logs to the FBI. Someone turned him in and now they have everything. The owner was in California so he is fucked regardless of how many charges he gets. They will most likely go after suppliers first seeing how that is the most logical thing to do, but who knows it's the motherfucking FBI and NSA shit storming Tor now.
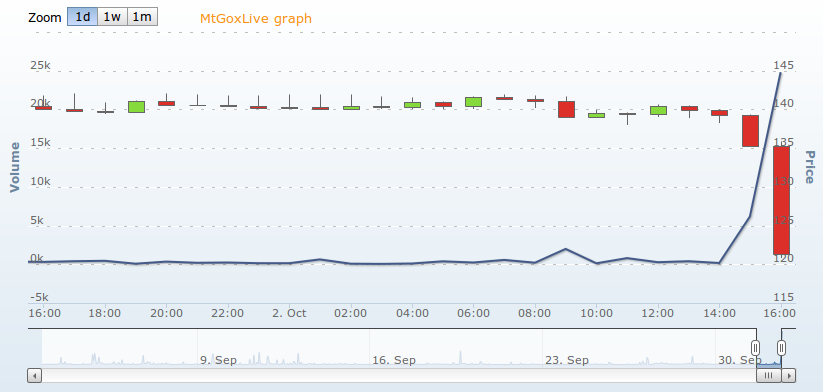
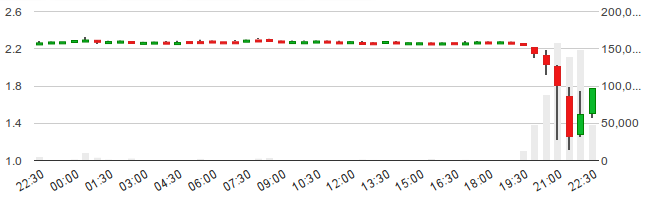
Jak je vidět, dobře to lítá. Litecoin taky dobře zakolísal.18:56 Best bid: 133.90000, Best ask: 134.01000, Bid-ask spread: 0.11000, Last trade: 133.90000, 24 hour volume: 21781.06170823, 24 hour low: 132.00000, 24 hour high: 141.94997, 24 hour vwap: 136.85031 20:26 Best bid: 119.00000, Best ask: 119.36873, Bid-ask spread: 0.36873, Last trade: 119.49999, 24 hour volume: 68877.02812319, 24 hour low: 109.70000, 24 hour high: 141.94399, 24 hour vwap: 125.98625 20:35 Best bid: 116.20000, Best ask: 117.69999, Bid-ask spread: 1.49999, Last trade: 116.20000, 24 hour volume: 75241.29569990, 24 hour low: 109.70000, 24 hour high: 141.94399, 24 hour vwap: 124.97566 20:41 Best bid: 123.00001, Best ask: 123.49999, Bid-ask spread: 0.49998, Last trade: 123.00001, 24 hour volume: 79048.38470215, 24 hour low: 109.70000, 24 hour high: 141.94399, 24 hour vwap: 124.78032
2.10.2013 23:03
Jendа | skóre: 78
| blog: Jenda
| JO70FB
2.10.2013 23:13
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
Jo a prosímtě zkus při citování převést emailové adresy do tvaru nečitelného pro roboty…Jako by nemohli číst přímo webarchiv. Jinak převedení do tvaru nečitelného pro roboty bude fungovat jen pro ty nejhloupější, co si tu stránky neumí předtím vyrendrovat.
2.10.2013 23:41
Jendа | skóre: 78
| blog: Jenda
| JO70FB
3.10.2013 07:22
Bystroushaak | skóre: 36
| blog: Bystroushaakův blog
| Praha
Pokud se @ nahradí třeba _, tak render nepomůže.To je obecně rozšířený omyl, běžně se matchuje cokoliv, co vypadá jako mail string; _, [at], (a), (.) atp.. Pak si to necháš přes botnet odfiltrovat.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz