Výzkumníci ukazují, jak mohou otevřené tunely a IPv6 Extension Headers synchronizovat pakety do krátkých provozních špiček. V kontrolovaném experimentu naměřili přes 180násobnou koncentraci paketového toku vůči průměrné rychlosti odesílání — nikoli 180násobné zvětšení objemu dat. Článek obsahuje metodiku, limity měření i mitigace pro GRE, IPIP a další tunely.
Po velkém úspěchu prvního MobileLinux Hackdaye se vracíme do Českých Budějovic s druhým ročníkem. V pátek 30. října 2026 od 10:00 se v prostorách Jihočeské univerzity uskuteční Embedded & MobileLinux Hackday #2. Těšit se můžete na témata jako Immutable Linux na telefonech (BengalOS), U-Boot a upstream vývoj, AI optimalizace pro embedded systémy nebo otevřený hardware. Nebude chybět praktické hackování, sdílení zkušeností a možnost … více »
Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
Nová databázová platforma Oracle 18c je první na světě a (zatím) jediná, která dostala plnou automatizaci, založenou na strojovém učení a umělé inteligenci. Databázový cloud Oracle Autonomous Database Cloud se díky tomu stane podle Larryho Ellisona, předsedy představenstva a technologického ředitele (CTO), první stoprocentně automatizovanou autonomní databází.
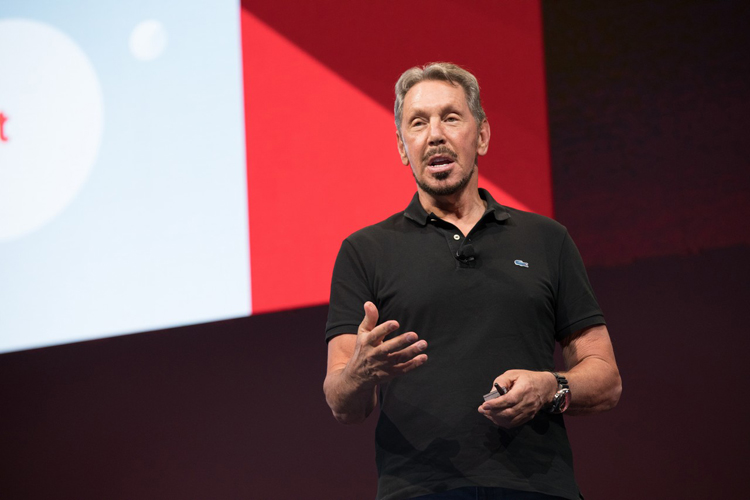
Veškerá administrace eliminuje 100 procent lidské práce pro správu, a tím nejen lidské chyby, ale i škodlivé, zákeřné chování. „Odborníci na databáze se nyní mohou skutečně soustředit spíše na jiné dovednosti. Dojde tím k posunu směrem k návrhu databáze, návrhu schématu, různým druhům analýz dat a zapojení technik strojového učení,“ zdůraznil Larry Ellison.
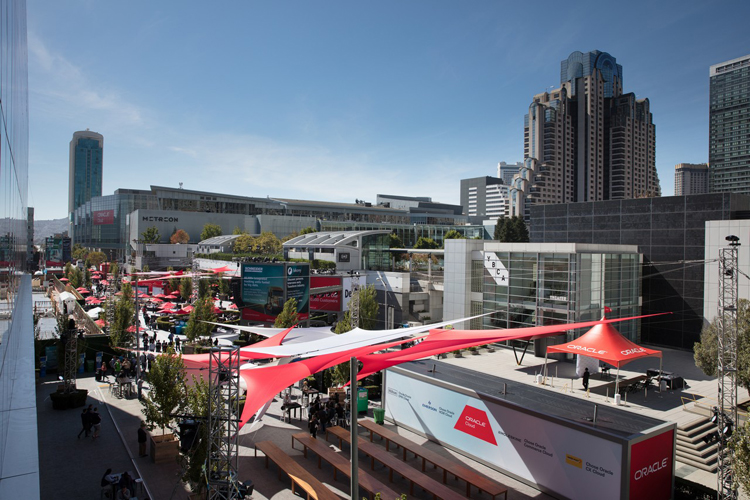
Databáze se dokáže automaticky upgradovat, nasazovat záplaty a za běhu se optimalizovat. Není vyžadováno ani testování výkonu administrátorem. Díky plně automatizované elasticitě může také přidat počet procesů, procesorů (CPU) v cloudu, když roste zátěž, nebo naopak. K tomu Larry Ellison dodal: „Naše nová platforma je pružná, a to doslova a ihned. Nikdy není třeba poskytnout více výpočetních zdrojů, než úloha opravdu vyžaduje.“
Výpadky této databáze budou podle společnosti Oracle kratší než 30 minut za rok a podnikům tato platforma garantuje lepší návratnost investic ve srovnání s konkurenčním Amazonem. Ellison představil rovněž nové automatizované bezpečnostní aplikace, které dokáží v reálném čase detekovat útoky a řešit případné související problémy.
Larry Ellison také prezentoval vyšší garantovanou dostupnost služeb (SLA) Oracle Autonomous Database Cloud (99,995 %) oproti 99,5 % u Amazon Relational Database Service (RDS) a vyšší rychlost (5-8krát). Jsou to sice působivá srovnání, pro české poměry však spíše zatím ilustrativní.
Podle nové licenční politiky Oracle lze buď platit formou pay-as-you-go, nebo odhadnout plánovanou zátěž a platit formou kreditů. Podnikům, jež mají zakoupené licence a databázovou platformu už instalovanou „doma“ (on-premise), Oracle usnadňuje přechod do cloudu licencí BYOL – Bring Your Own Licence, která znamená slevu za již zakoupenou licenci.
Oracle Adaptive Intelligent Apps je sadou aplikací, rovněž založených na umělé inteligenci Oracle. Tato sada zahrnuje aplikace pro řízení financí, lidských zdrojů, dodavatelských řetězců, výroby, prodeje i zákaznické zkušenosti.
Oracle přináší podle Marka Hurda, výkonného ředitele Oracle, novinky ve všech oblastech cloudu – IaaS (infrastruktura jako služba), PaaS (platforma jako služba), SaaS (software jako služba) a DaaS (data jako služba) a má nejkompletnější sadu aplikací SaaS.
Mark Hurd také sdělil, že cloud změnil IT: „Zatímco dříve si mohla dovolit podobná řešení pouze firma s IT personálem, už ho nepotřebuje. Technologie Oracle si dnes může dovolit firma jakékoliv velikosti.“
Nástroje: Tisk bez diskuse
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz
