Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
fluxbox, conky, adesklets
ntb>> debian lenny
Nic
Rpg desktop
Když ho miluješ, není co řešit
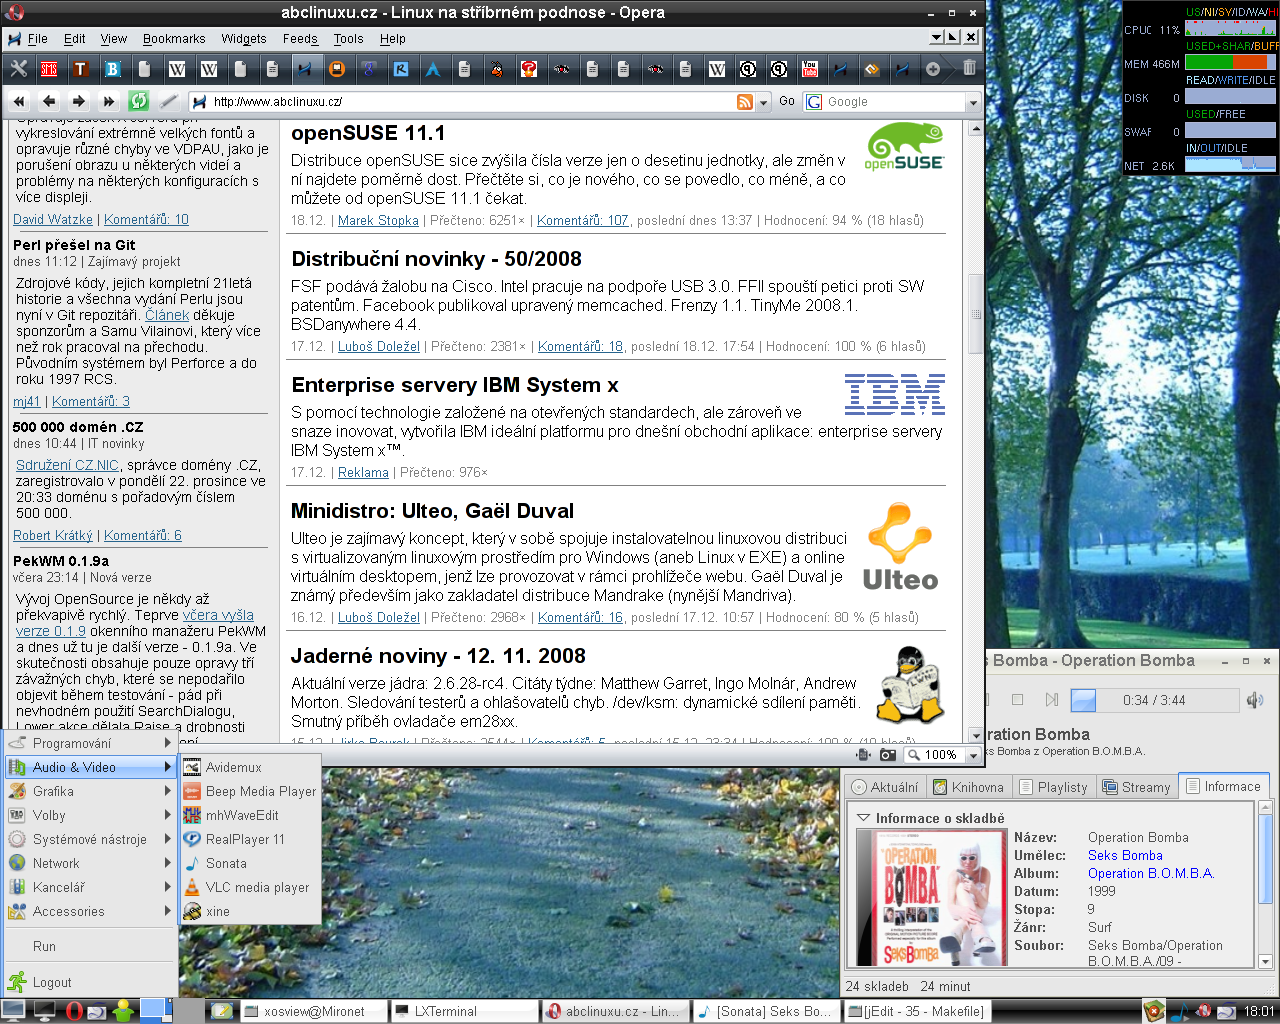
Nové desktopové prostředí LXDE (používající GTK+ a správce oken OpenBox) na Arch Linuxu - celkové obsazení paměti (systém+X+LXDE) po startu LXDE a spuštění LXTerminal je asi 35 MB.
Tiskni
Sdílej:


Zajímavé 
btw, v opeře to řeším tak, že si dávám ty taby do levého sloupce - můžu jich mít otevřených klidně 40 najednou, vidím jejich hlavičky a nepřekáží to
Ale tak jsem to zkusil, a vešlo se mi jich do toho levého sloupoce jenom 21, a co je horší, ty další, od dvaadvacáté dál, byly prostě useknuté, schované, není tam ani nějaký scrollbar, šipka ani nic jiného jak se k nim dostat... Čili jestli v tom není ještě nějaký jiný trik, myslím, že je to naprosto nepoužitelné. V tom horizontálním uspořádání se mi jich tam vejde několikanásobně víc (ale to už si je radši rozdělím do více oken).
Pak si přepnu do klasického horizontálního zobrazení, VYPNU extender, a mám ho tam zase, extender, přestože jsem jej vypnul.
No nic, to tedy budou muset pánové z Opery ještě trochu poladit.
..a to je jeden z mnoha důvodu, proč na operu nedám dopustit  opera
...no..já to hlavně používám trošku jinak ..zkus si zajet do nastavení (view ---> toolbars ---> customize...) a pak si to kdyžtak naklikat jak to mám já ---> vlevo budeš mít úzký pruh, na který ti bude vyskakovat tam můžeš mít plno blbostí (včetně otevřených tabů )
Je to strašný nezvyk, ale hlavně – věřím, že na širokoúhlém monitoru by se mi to hodně líbilo (opravdu tam je lépe vidět ty titulky stránek). Bohužel ale tohle je stará šunka se staromódním úzkoúhlým displejem (5:4), a tak ten panel vlevo prostě zabírá moc místa. Musel bych kvůli tomu celé okno roztáhnout přes celou šířku obrazovky (a zakrýt tím i ten měřák), abych se dostal na stejnou šířku stránky...
Jak a na čem to běží?
To vždycky přepnu do klasiky hicolor nebo Tango.
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 ) LCD s 5:4