Byl vydán Mozilla Firefox 159.0. Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 159 bude brzy k dispozici také na Flathubu a Snapcraftu.
Nasazení softwaru, který nyní používá ve svých autech pro čínský trh, zvažuje automobilový koncern Volkswagen také v Evropě, kde by se mohl používat v budoucích vozech značek Volkswagen, Škoda a Cupra. Základem pro budoucí evropské modely by se mohla stát takzvaná China Electronic Architecture, elektronická architektura vyvinutá pro čínské modely ve spolupráci s tamní automobilkou Xpeng.
Vedoucím brněnské pobočky Red Hatu se stal Radek Vokál [LinkedIn].
Open source download manager Fatrat povstal z popela. Autor k dvacetiletému výročí projektu přidal do vínku podporu nejnovější knihovny libtorrent, rozhraní portoval na QT6, došlo k nahrazení podpory java rozšíření pythonem. Webové rozhraní bylo přepsáno s podporou mobilních zařízení. Aplikaci je taktéž možno zkompilovat bez podpory GUI. Více informací v releases.
Zranitelnost Broccoli2Shell (CVE-2026-111497) v kompresní knihovně Brotli se netýká pouze Node.js. Ohroženy jsou také aplikace využívající HTTP. Knihovnu používají webové prohlížeče, servery i řada dalších aplikací a technologií, například také Python nebo Bun. Identifikace všech zranitelných komponent může být obtížná, protože knihovna bývá součástí dalších softwarových balíčků nebo je přímo začleněna do spustitelných souborů aplikací.
Quad9, švýcarský celosvětově působící neziskový poskytovatel DNS, od 24. listopadu 2026 ukončí své služby ve Francii kvůli soudnímu sporu s katarskou televizní stanicí beIN. Ta požadovala blokování domén, které podle ní nelegálně zpřístupňují sportovní přenosy. Francouzský soud Katarům vyhověl a nařídil (🇫🇷, PDF) Quad9 blokaci zavést, pod hrozbou pokuty 1000 eur denně. Provozovatel příkaz odmítá s tím, že blokace
… více »Článek na blogu APNIC vysvětluje, jak správně vytvářet a používat ASPA záznamy — podepsané objekty v RPKI, které uvádějí, kteří poskytovatelé směrování jsou pro dané autonomní číslo (ASN) oprávněni. Síťoví operátoři je mohou využít k ověřování tras BGP a k odhalování úniků tras či podvržených tras.
Byla vydána (𝕏) verze 8.0.0 open source programu pro prolamování hesel hashcat (GitHub, Wikipedie). Přehled novinek v příspěvku v diskusním fóru a pdf.
Byla vydána (𝕏, Bluesky) nová verze 2026.3 linuxové distribuce navržené pro digitální forenzní analýzu a penetrační testování Kali Linux (Wikipedie). Přehled novinek se seznamem 6 nových nástrojů v oficiálním oznámení na blogu.
i3wm
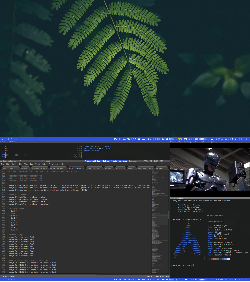
alebo takto (herbstluftwm)
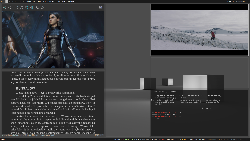
alebo takto (herbstluftwm)
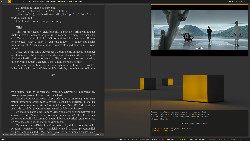
fluxbox, conky, adesklets
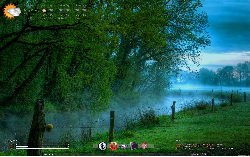
ntb>> debian lenny
Nic
Rpg desktop
Když ho miluješ, není co řešit
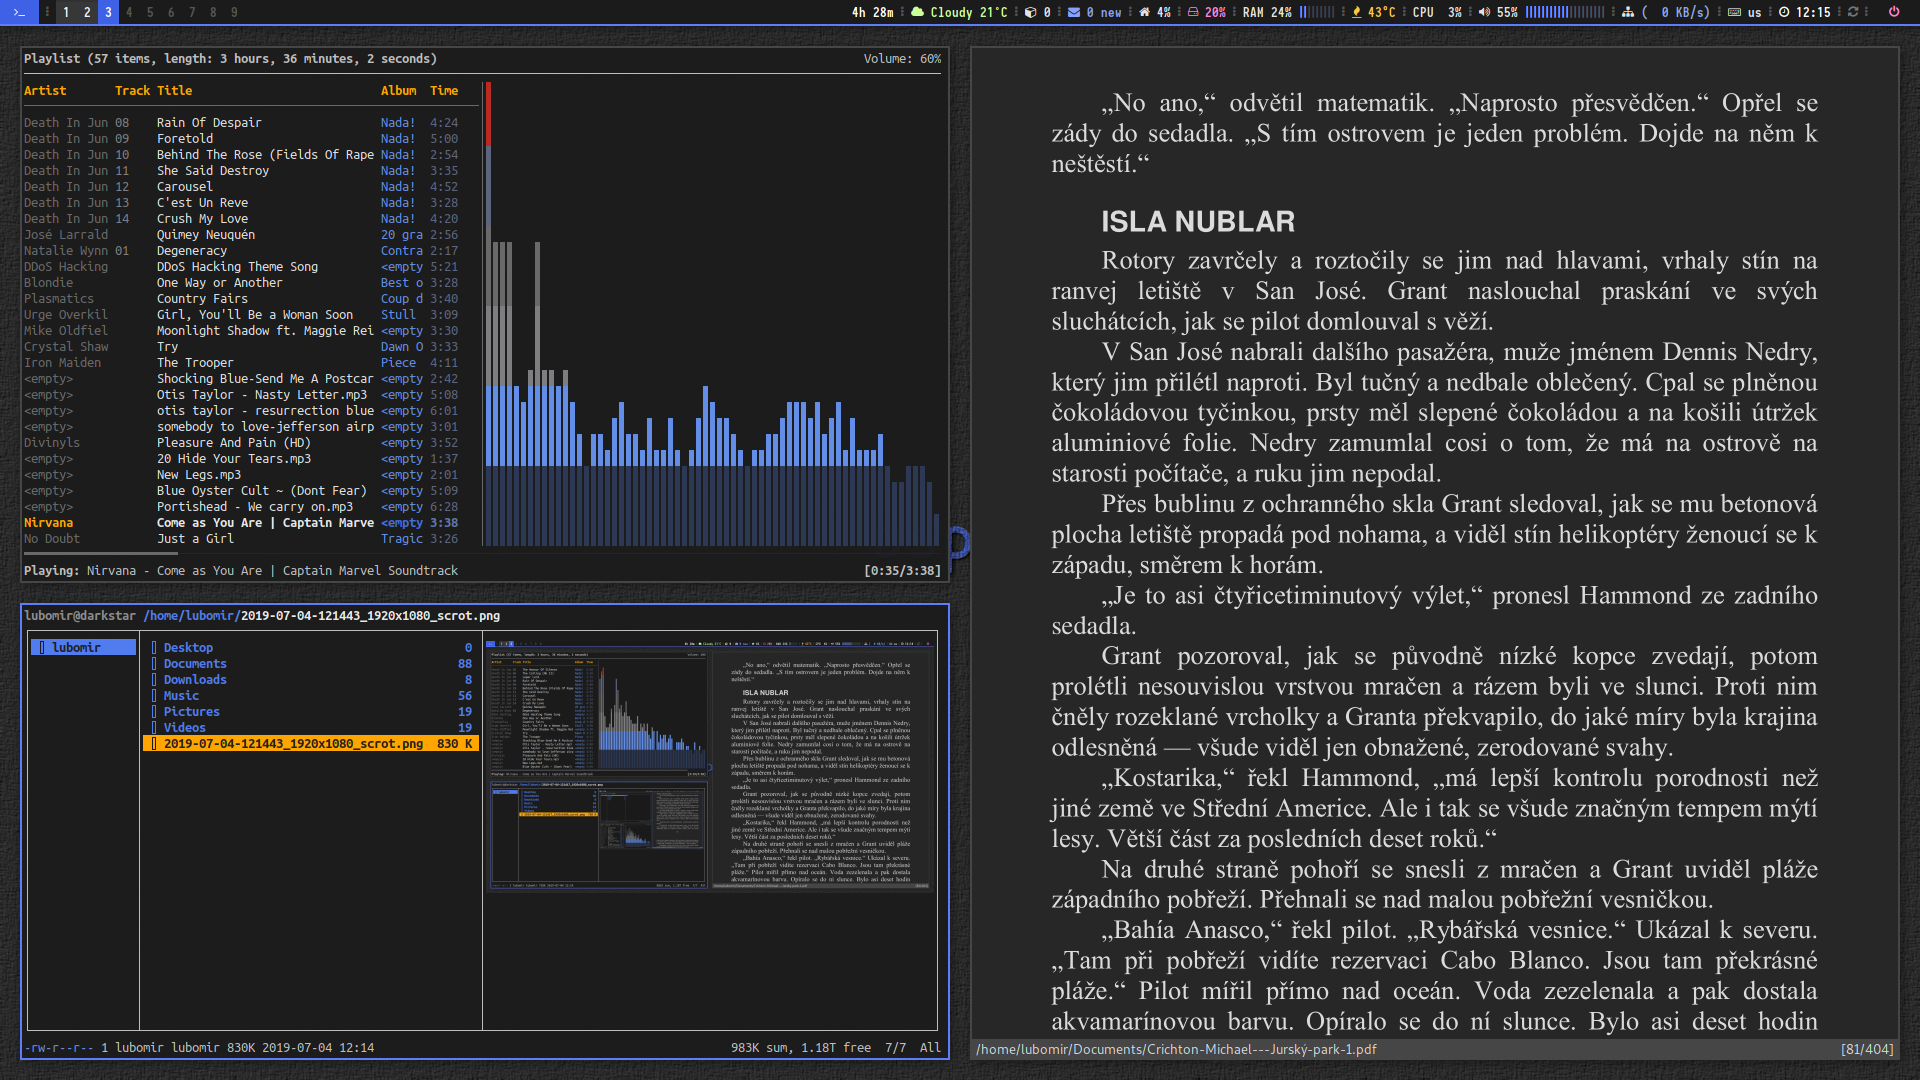
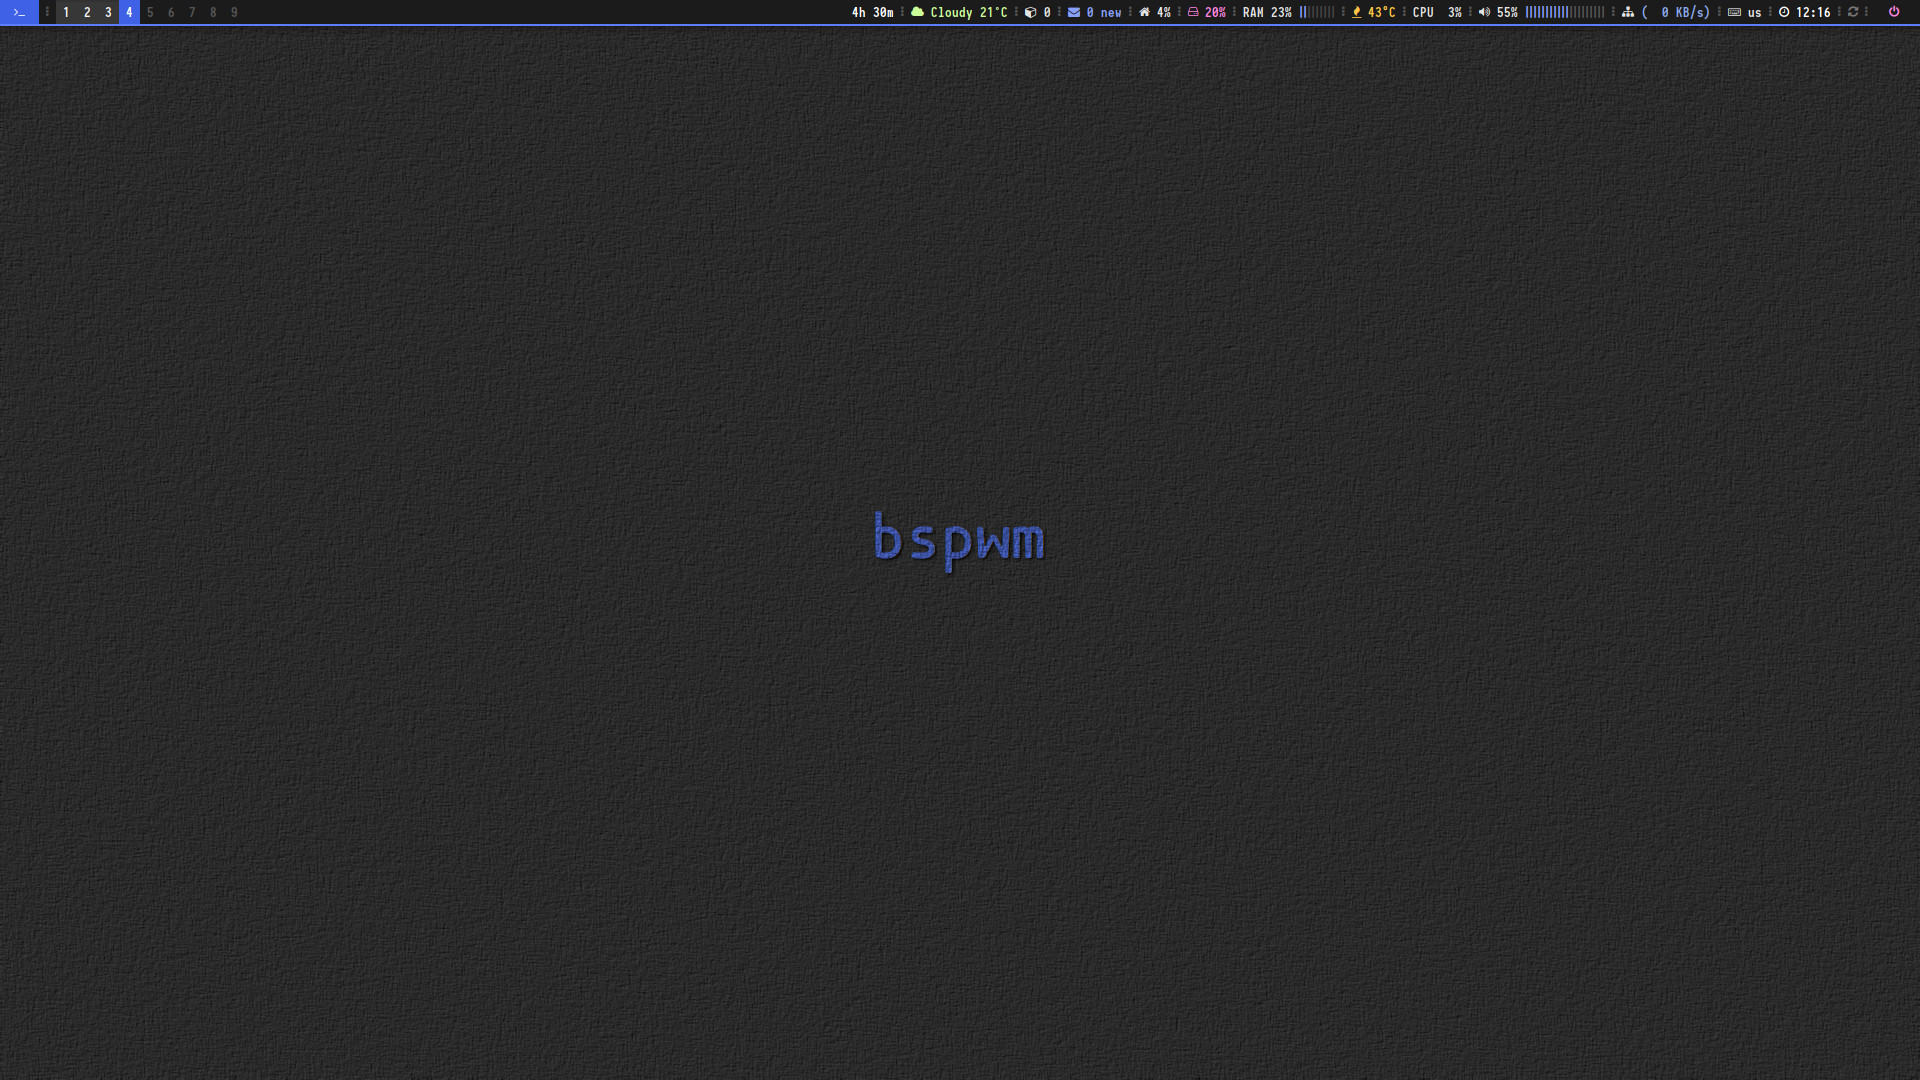
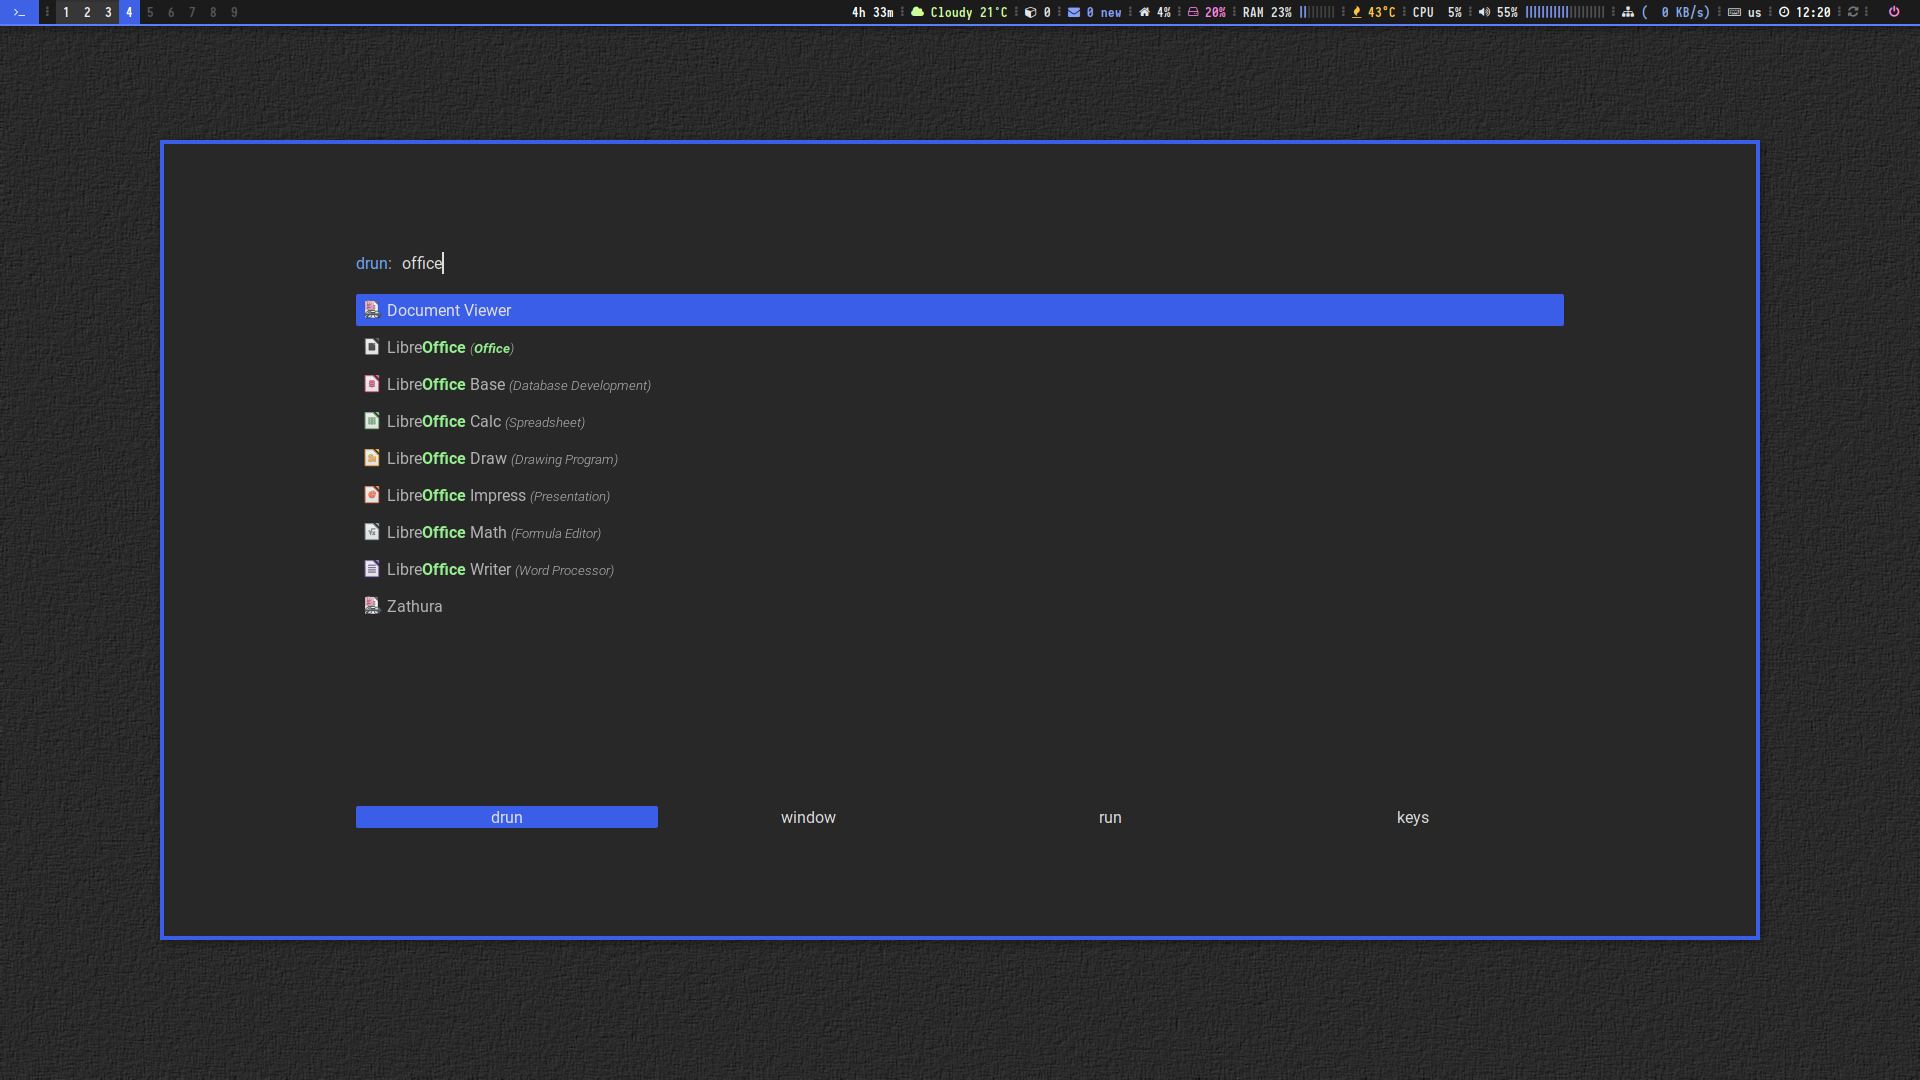
Bspwm na rozdiel od i3wm disponuje iným ukladaním dlaždíc. Zatiaľ čo i3wm umožňuje ukladanie nových dlaždíc iba do prava a nadol, bspwm pomocou funkcie preselect umožňuje voliť všetky smery, nahor nadol, vpravo, vľavo. Tiež je možné preddefinovať kde sa má dlaždica rozdeliť, t.j. na ktorej desatine, ako v horizontálnom, tak vo vertikálnom smere. V i3wm sa delia dlaždice vždy na polovicu a až dodatočne je možné upraviť pomer ich veľkostí. Bspwm si pamätá veľkosť a pozíciu dlaždice aj po jej prepnutí do plávajúceho módu. Pekne ju zasunie tam kde bola predtým a nerozhádže pomer veľkostí dlaždíc. V i3wm ak máte upravené veľkosti dlaždíc, plávajúci mód po návrate do dlaždicového konceptu tento layout rozhodí a okná sa usporiadajú 50 na 50.
Je tam toho viacej, ale ťažko to popísať. Ideálne je pozrieť si nejaké video.
Tiskni
Sdílej:


Snáď trochu pomôže. Ale moc by som to nekomplikoval. Základná konfigurácia bspwmrc a sxhkdrc je použiteľná, akurát sa človek musí pohrať s gtk témami a panelom, ktorý bspwm defaultne neposkytuje. i3wm poskytuje relatívne chudobný statusbar, ale bspwm nič. Často sa používa lemonbar, ale ten som nikdy neskúsil. Zatiaľ preferujem polybar, ktorý sa dá v celku ľahko vyladiť. Video a kniha v odkaze predstavujú komplexnú úpravu, ktorá asi pre väčšinu userov nebude žiadúca. Dôležitá časť sa týka nastavenia autoštartu - dôležitých procesov, démonov a podobne. Na Dotfiles sa stretávam podľa mňa s chybnými configuráciami, nepočítajúcimi s opakovaným prihlasovaním, alebo reštartom okenného manžéra bez odhlásenia. Dôsledkom býva spravidla duplikovanie procesov a problémy s tým spojené. Napríklad:
[bspwmrc]
#! /bin/bash
redshift -l 49.16:18.11 &
predstavuje chybný krok, ktorý je veľmi častý. Rozumnejšie je riešenie:
#! /bin/bash
pkill redshift
sleep 5; redshift -l 49.16:18.11 &
Som len obyčajný user, takže neviem , či je to dobrý spôsob, u mňa však funguje. Atď...
 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 4.7.2019 12:22