FreeTube, desktopový klient pro YouTube využívající lokální API, byl vydán ve verzi 0.26.0. Toto velké opravné vydání mj. vrací částečnou podporu živých přenosů nebo přepracovává zobrazování titulků a obecně nastavení videa v přehrávači – FreeTube umožňuje např. přehrávat video s větším zrychlením.
Další vlna kyberútoků zasáhla chladicí zařízení supermarketů v sedmi evropských zemích, Belgii, Lucembursku, Švédsku, Nizozemsku, Irsku, Estonsku a Finsku. Mrazáky se v některých prodejnách opět 'proměnily v trouby' a zahřály až na 50°C, což pochopitelně vedlo ke znehodnocení uskladněných potravin. Útoky navazují na podobný incident ve Francii z první poloviny října letošního roku, pachatel stále není znám.
Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.
Alpine Linux zveřejnil podrobnosti o útoku na svůj GitLab a 30. října oznámil obnovení provozu. Útočník se 20.–21. října pokusil zneužít chybu v regulárních výrazech. Exploit způsobil opakované pády workerů a několikrát se dostal do pokročilé fáze. Úspěšné spuštění kódu však nebylo potvrzeno. Fix: Opravený GitLab a současně Ruby 3.3.13, 3.4.12 nebo 4.0.9+, pokud jde o vlastní sestavení či kontejner.
Konference OpenAlt 2026 proběhne tento víkend 7. a 8. listopadu na FIT VUT v Brně. Jedná se již o 21. ročník této konference, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu. Více o konferenci v příspěvku OpenAlt 2026: technologie, které dávají svobodu na blogu spolku OpenAlt.
Eben Upton oznámil další zdražení jednodeskových počítačů Raspberry Pi. Tentokrát 16 GB varianty Raspberry Pi o 80 dolarů a 16 GB varianty Raspberry Pi Compute Module 5 o 40 dolarů. Cena Raspberry Pi 500+ se nemění.
Francouzské Národní shromáždění přijalo 30. října 2026 poměrem 11 hlasů pro, 10 proti a 14 abstencí pozměňovací návrh I-1358 ke státnímu rozpočtu na rok 2027, který zavádí daň z objemu dat doručovaných uživatelům internetu. Návrh socialistického poslance Laurenta Lhardita stanovuje sazbu 0,055 eura za gigabajt, tedy 55 eur za terabajt. Zatím nejde o platný zákon, ale o dílčí hlasování během prvního čtení rozpočtu. Daň by měli platit
… více »Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Na serveru mám postfix v roli smtp serveru pro rozsah ip 10.109.184.0/24 (10.109.184.1-254) a 127.0.0.0/8.
Za standardních podmínek server z těchto IP poštu přijímá a normálně odesílá, ale ...
V posledním týdnu se mi začalo stávat to, že se najednou z ničeho nic stal z mého serveru open realy server. Zkrátka a dobře, tisíce mailů odchází z mého serveru na smtp server v naší síti, kde jsem dostal dočasně ban, než to vyřeším (všimnul jsem si toho až po banu).
Log ukazuje:
Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: ED222121D01: to=<146.sharronscott@jmmdhs.com>, relay=none, delay=327800, delays=327800/0.05/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: ED222121D01: to=<146.simpsonl@jmmdhs.com>, relay=none, delay=327800, delays=327800/0.06/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: ED222121D01: to=<146_philip.gant@jmmdhs.com>, relay=none, delay=327800, delays=327800/0.06/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: ED222121D01: to=<146_shygger@jmmdhs.com>, relay=none, delay=327800, delays=327800/0.06/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: ED222121D01: to=<147_magdy@jmmdhs.com>, relay=none, delay=327800, delays=327800/0.07/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: ED222121D01: to=<147_melsky@jmmdhs.com>, relay=none, delay=327800, delays=327800/0.08/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: ED222121D01: to=<147nickfry@jmmdhs.com>, relay=none, delay=327800, delays=327800/0.09/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: ED222121D01: to=<147offdwall@jmmdhs.com>, relay=none, delay=327800, delays=327800/0.11/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: 3CF20ABEF: from=<kendratrotterky@netzero.net>, size=1868, nrcpt=9 (queue active)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: 3CF20ABEF: to=<judyr@usinternet.com>, relay=none, delay=73547, delays=73547/0.02/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: 3CF20ABEF: to=<judys@usinternet.com>, relay=none, delay=73547, delays=73547/0.04/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: 3CF20ABEF: to=<judyst@usinternet.com>, relay=none, delay=73547, delays=73547/0.04/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: 3CF20ABEF: to=<judyt@usinternet.com>, relay=none, delay=73547, delays=73547/0.05/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: 3CF20ABEF: to=<jue@usinternet.com>, relay=none, delay=73547, delays=73547/0.06/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: 3CF20ABEF: to=<juedeman@usinternet.com>, relay=none, delay=73547, delays=73547/0.07/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: 3CF20ABEF: to=<juenemann@usinternet.com>, relay=none, delay=73547, delays=73547/0.07/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: 3CF20ABEF: to=<juergens@usinternet.com>, relay=none, delay=73547, delays=73547/0.08/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: 3CF20ABEF: to=<juhl@usinternet.com>, relay=none, delay=73547, delays=73547/0.08/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: E38AD11DA0D: from=<jodyprattrl@crewstart.com>, size=1194, nrcpt=9 (queue active)

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: E38AD11DA0D: to=<h.j.koch@mercermc.com>, relay=none, delay=329011, delays=329010/0.03/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/cleanup[32123]: 675B356A42: message-id=<20081201195823.675B356A42@server.pmalecek.cz>

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: E38AD11DA0D: to=<hjjfb@mercermc.com>, relay=none, delay=329011, delays=329010/0.03/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)

Dec  1 20:58:23 pmalecek-server postfix/bounce[32133]: 3CF20ABEF: sender delay notification: 675B356A42

Dec  1 20:58:23 pmalecek-server postfix/qmgr[31410]: E38AD11DA0D: to=<hjkrv@mercermc.com>, relay=none, delay=329011, delays=329010/0.04/0/0, dsn=4.4.1, status=deferred (delivery temporarily suspended: connect to mail.alptech.cz[193.86.238.51]: Connection timed out)
a jsou toho šílená kvanta .... zkrátka a dobře jsem se stal rozesílatelem spamu.
podle IPTrafu přijímám obrovské množství paketů právě na smtp portu (25), proto jsem přidal do IP Tables pravidlo, které říká, že všechny pakety na portu 25 jsou defaultně zahozeny (DROP) a přidal jsem vyjímku - a to rozsah IP který jsem již psal + localhost (127.0.0.0/8) a jeste jsem zakazal veskerou komunikaci na portech AMAVISU.
# udeleni vyjimky pro dane IP a localhost
iptables -A OUTPUT -o eth0 -p tcp --dport 25 -m iprange --src-range 10.109.184.1
iptables -A INPUT -i eth0 -p tcp --sport 25 -m iprange --src-range 10.109.184.1-
iptables -A OUTPUT -o eth0 -p tcp -s 127.0.0.1 -j ACCEPT
iptables -A INPUT -i eth0 -p tcp -d 127.0.0.1 -j ACCEPT
# zakaz veskere komunikace na portech amavisu
iptables -A OUTPUT -o eth0 -p tcp --dport 10024 -j DROP
iptables -A INPUT -i eth0 -p tcp --sport 10024 -j DROP
iptables -A OUTPUT -o eth0 -p tcp --dport 10025 -j DROP
iptables -A INPUT -i eth0 -p tcp --sport 10025 -j DROP
Netušíte náhodou někdo, jak se preventivně bránit těmto útokům, popřípadě jak upravit pravidla iptables ? Už jsem bezmocný a nic mi nenapadá.
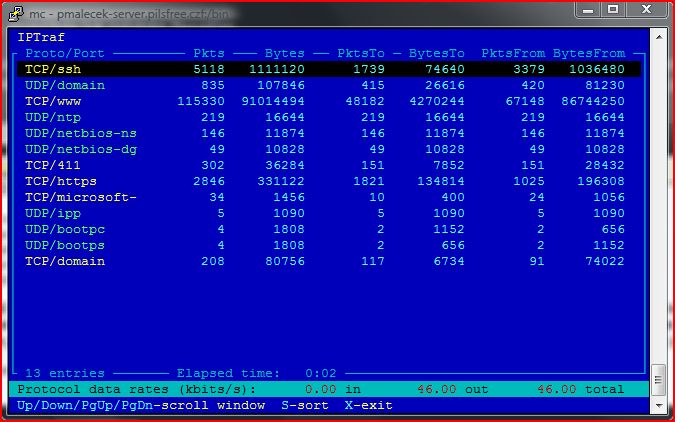
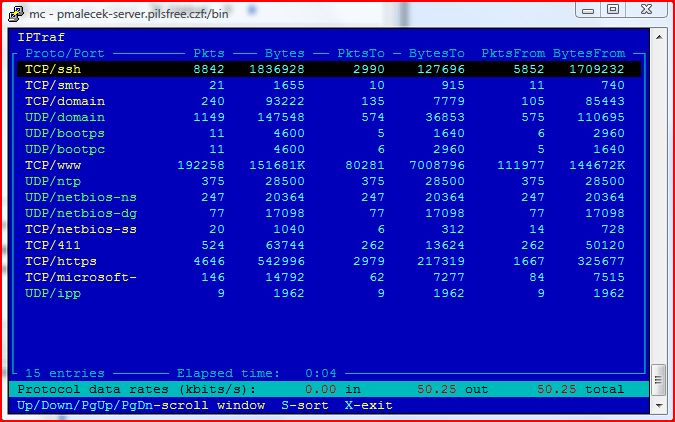
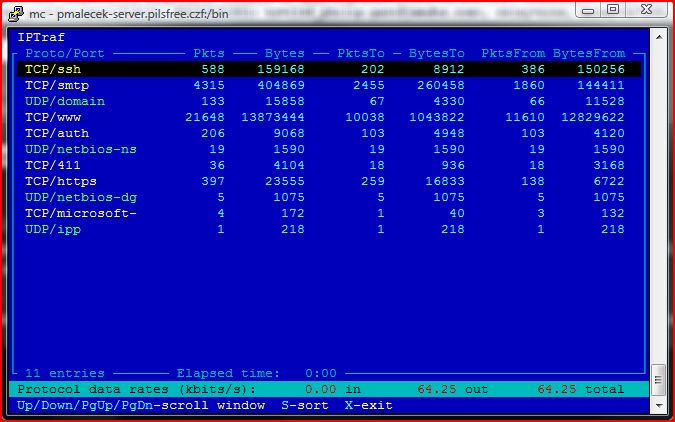
Díky předem (v příloze je vidět, že smtp na seznamu portů není (obrázek iptraf.jpg), pouze kdybych odeslal poštu z definovaných IP, tak se tam objeví (obrázek iptraf2.jpg)). Poslední obrázek zobrazuje dění v případě, že do iptables nedám filtrační podmínky které jsem psal výše)
Řešení dotazu:
 1.12.2008 21:30
Petr Maleček | skóre: 29
| Plzeň - Bolevec
omlouvám se, iptables vypadají takto:
#iptables - nastaveni rozsahu IP adres pro SMTP server
# zakaz veskere komunikace na portech 25 (smtp)
iptables -A OUTPUT -o eth0 -p tcp --dport 25 -j DROP
iptables -A INPUT -i eth0 -p tcp --sport 25 -j DROP
# udeleni vyjimky pro dane IP a localhost
iptables -A OUTPUT -o eth0 -p tcp --dport 25 -m iprange --src-range 10.109.184.1-10.109.184.254 -j ACCEPT
iptables -A INPUT -i eth0 -p tcp --sport 25 -m iprange --src-range 10.109.184.1-10.109.184.254 -j ACCEPT
iptables -A OUTPUT -o eth0 -p tcp -s 127.0.0.1 -j ACCEPT
iptables -A INPUT -i eth0 -p tcp -d 127.0.0.1 -j ACCEPT
# zakaz veskere komunikace na portech amavisu
iptables -A OUTPUT -o eth0 -p tcp --dport 10024 -j DROP
iptables -A INPUT -i eth0 -p tcp --sport 10024 -j DROP
iptables -A OUTPUT -o eth0 -p tcp --dport 10025 -j DROP
iptables -A INPUT -i eth0 -p tcp --sport 10025 -j DROP
1.12.2008 23:03
Petr Maleček | skóre: 29
| Plzeň - Bolevec
Když použiju místo "A" písmenko "I", tak server na pakety odpovídá. Když tam nechám to moje "A", tak na pakety neodpovídá (podle iptrafu).
I tak děkuji, stále jsem ale z toho vedle.
maily stále odcházejí a odcházejí
Fronta. Odeselají se maily, které přišly na váš server, zařadily se do fronty, ale ještě nebyly odeslány dál.
1.12.2008 23:08
Petr Maleček | skóre: 29
| Plzeň - Bolevec
To by mělo řešit postfix flush, ale ani to nepomůže. Maily přijímá vesele dál ... horší na tom je, že nedokážu zjistit odkud (respektive ty adresy zjistím, je jich spousty a blokovat jednu po druhé je nemožné, to bych byl u počítače nonstop a stejně bych byl přehlcenej) ... ale nedokážu ani zjistit, jakej program by ještě mohl mít funkci smtp serveru a měl tu moc odesílat poštu :-/ ... všechny o kterých vím jsem shodil a bez rozdílu.
iptables – nenapadá mne moc věcí, které by se na SMTP komunikaci dali lépe ošetřit přes iptables místo přímé konfigurací Postfixu.
1.12.2008 22:56
Petr Maleček | skóre: 29
| Plzeň - Bolevec
Ano, server jsem samozřejmě vypnul okamžitě (postfix), a odesílání mailů se zastavilo (nic jiného, co by mělo funkci SMTP serveru tam nemám). Ale jakmile jej znovu nahodím, tak okamžitě začnu odesílat kvanta pošty (i když flushnu frontu).
Část configu postfixu:
myhostname = server.pmalecek.cz

alias_maps = hash:/etc/aliases

alias_database = hash:/etc/aliases

myorigin = /etc/mailname

mydestination = server.pmalecek.cz, localhost.pmalecek.cz, localhost

relayhost = mail.alptech.cz

mynetworks = 10.109.184.0/24, 127.0.0.0/8

mailbox_size_limit = 0

recipient_delimiter = +

inet_interfaces = all

content_filter = smtp-amavis:[127.0.0.1]:10024

unknown_local_recipient_reject_code = 450
Nikdy mi to nedělalo potíže, až teď řekněme za poslední týden. Server provozuji už pátým rokem bez problénu.
Pet let? Zverejnuji na nej jeste bezpecnostni zaplaty?
mynetworks na 127.0.0.0/8 a tím vyloučit relay doručování pro jiné zdroje, než váš počítač.
2.12.2008 08:17
Petr Maleček | skóre: 29
| Plzeň - Bolevec
S tím localhostem to vyzkouším .... ještě musím dodat - jedná se o můj domácí server, přes který odesílám poštu, která se před odesláním projede antivirem a teprve až poté putuje na smtp server.
Mailovou frontu mazu pomoci postsuper.
Neni videt nejaky podezrely sitovy provoz (netstat, iftop)?
Pokud je postfix vypnuty, opravdu uz neodchazi zadne maily?
Kdyz je fronta opravdu prazdna (mailq), melo by se z logu postfixu snaze vycist nove pozadavky a kdo je zadava (spam pc v lan).
Přidejte si do postfixu filtry:
To by mělo zabránit přícházejícím spamům. Ovšem neřeší to maily ve frontě, ty musíte promazat ručně.
BTW: Zajímá-li vás, kdo a kam navazuje SMTP spojení, použijte:
tcpdump -n -i any '(tcp[tcpflags]&(tcp-syn|tcp-ack))==tcp-syn' and port 25
Pardon, v bodě 2. má být -o "smtpd_reject_unlisted_sender".
2.12.2008 11:05
Petr Maleček | skóre: 29
| Plzeň - Bolevec
Děkuji, to tam mám, jen jsem nakopíroval celý config, jenom tu část, která něco říká.
Frontu jsem přočistil a už je to OK. Děkuji za příklad sledování, použiji jej.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 1.12.2008 23:32