Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.
Alpine Linux zveřejnil podrobnosti o útoku na svůj GitLab a 30. října oznámil obnovení provozu. Útočník se 20.–21. října pokusil zneužít chybu v regulárních výrazech. Exploit způsobil opakované pády workerů a několikrát se dostal do pokročilé fáze. Úspěšné spuštění kódu však nebylo potvrzeno. Fix: Opravený GitLab a současně Ruby 3.3.13, 3.4.12 nebo 4.0.9+, pokud jde o vlastní sestavení či kontejner.
Konference OpenAlt 2026 proběhne tento víkend 7. a 8. listopadu na FIT VUT v Brně. Jedná se již o 21. ročník této konference, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu. Více o konferenci v příspěvku OpenAlt 2026: technologie, které dávají svobodu na blogu spolku OpenAlt.
Eben Upton oznámil další zdražení jednodeskových počítačů Raspberry Pi. Tentokrát 16 GB varianty Raspberry Pi o 80 dolarů a 16 GB varianty Raspberry Pi Compute Module 5 o 40 dolarů. Cena Raspberry Pi 500+ se nemění.
Francouzské Národní shromáždění přijalo 30. října 2026 poměrem 11 hlasů pro, 10 proti a 14 abstencí pozměňovací návrh I-1358 ke státnímu rozpočtu na rok 2027, který zavádí daň z objemu dat doručovaných uživatelům internetu. Návrh socialistického poslance Laurenta Lhardita stanovuje sazbu 0,055 eura za gigabajt, tedy 55 eur za terabajt. Zatím nejde o platný zákon, ale o dílčí hlasování během prvního čtení rozpočtu. Daň by měli platit
… více »Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.
Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.
 19.2.2009 22:17
Limoto | skóre: 32
| blog: Limotův blog
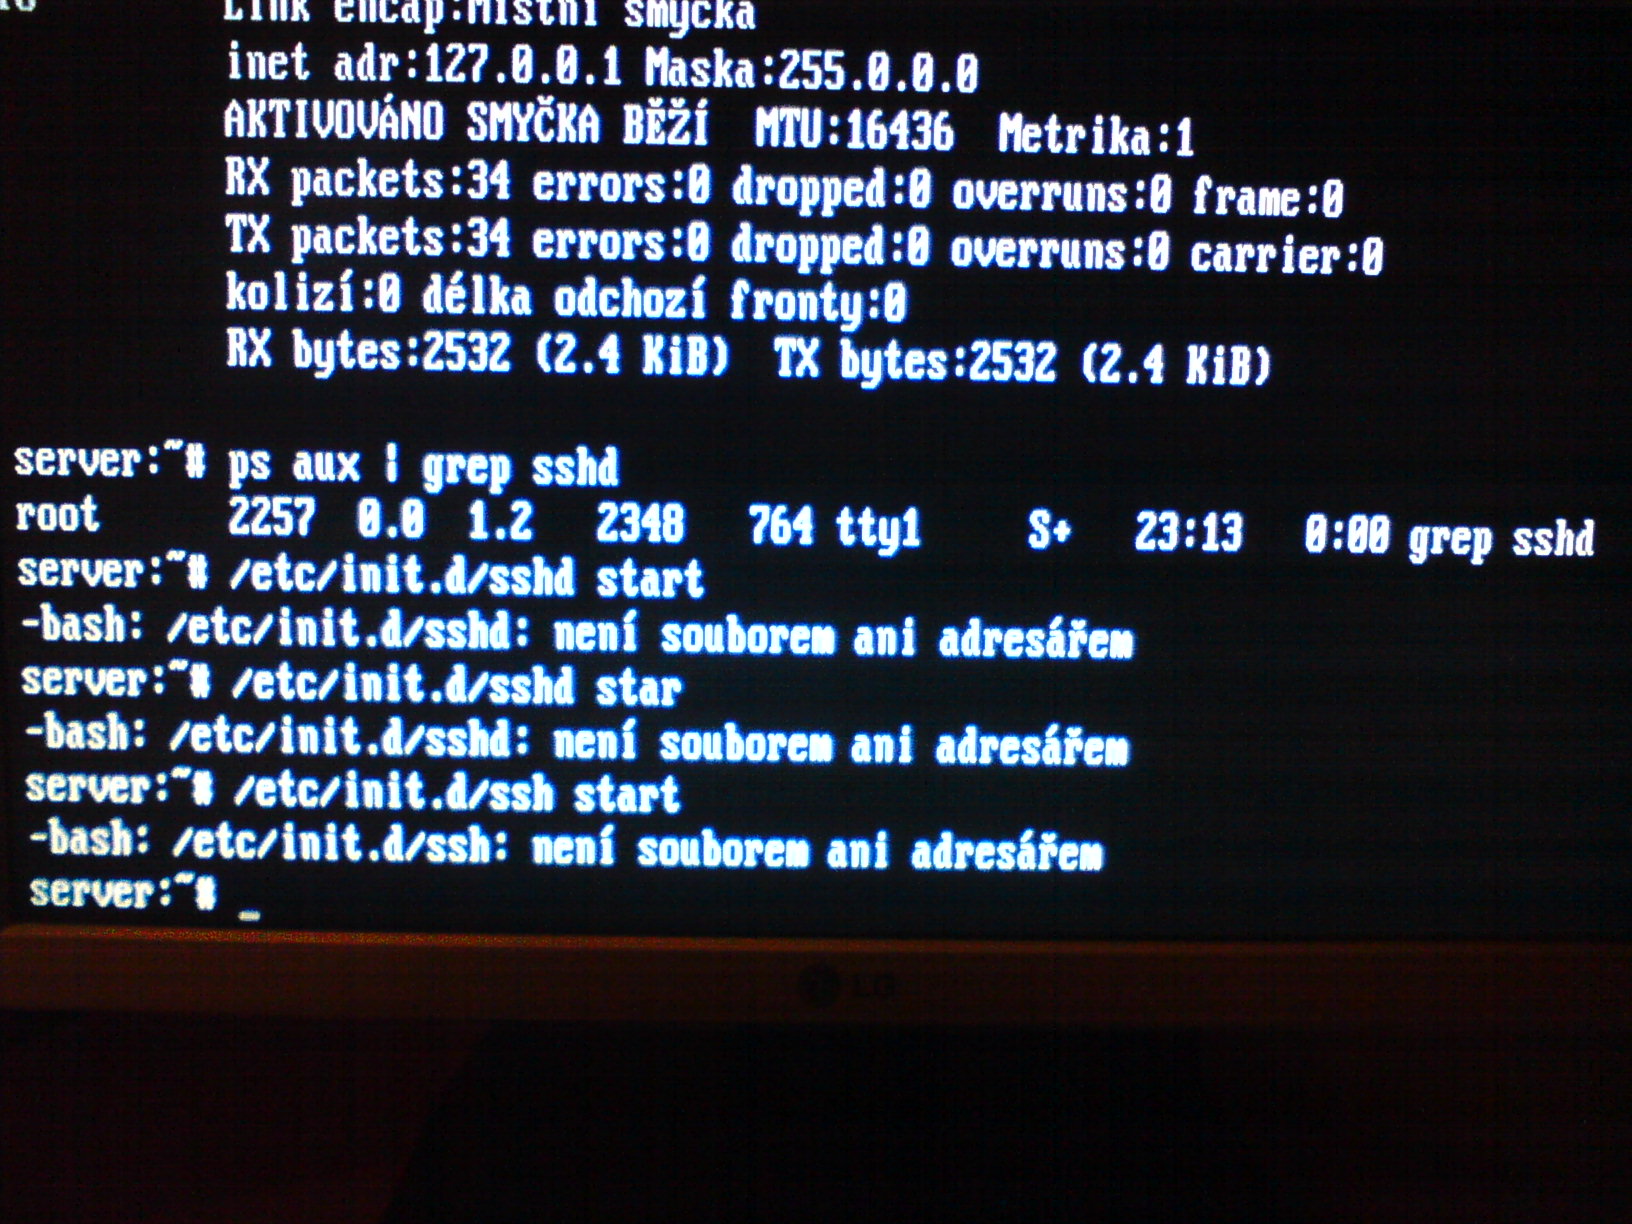
ps aux | grep sshd
To, že nevypíše command not found znamená, že je to nainstalovaný, ale ještě to neznamená, že je to spuštěný... Takže kdyžtak zkus něco jako
/etc/init.d/sshd start
a potom se připojit. Pokud to pořád nepůjde, je v tom nějakej firewall...
19.2.2009 22:19
Limoto | skóre: 32
| blog: Limotův blog
A ten FCKEditor už mě fakt sere, snad tu někdy bude ten TinyMCE 
# apt-get install openssh-server
 4.3.2009 16:19
Jendа | skóre: 78
| blog: Jenda
| JO70FB
mysql-server mysql-client libmysqlclient15-dev apache2
 apache2-doc apache2-mpm-prefork apache2-utils libapache2-mod-php5 php5
 php5-common php5-curl php5-dev php5-gd php5-idn php-pear php5-imagick
 php5-imap php5-json php5-mcrypt php5-memcache php5-mhash php5-ming
 php5-mysql php5-ps php5-pspell php5-recode php5-snmp php5-sqlite
 php5-tidy php5-xmlrpc php5-xsl
Na 1.CD nejsou, asi ani na 2. Proč ten server není připojený k internetu?
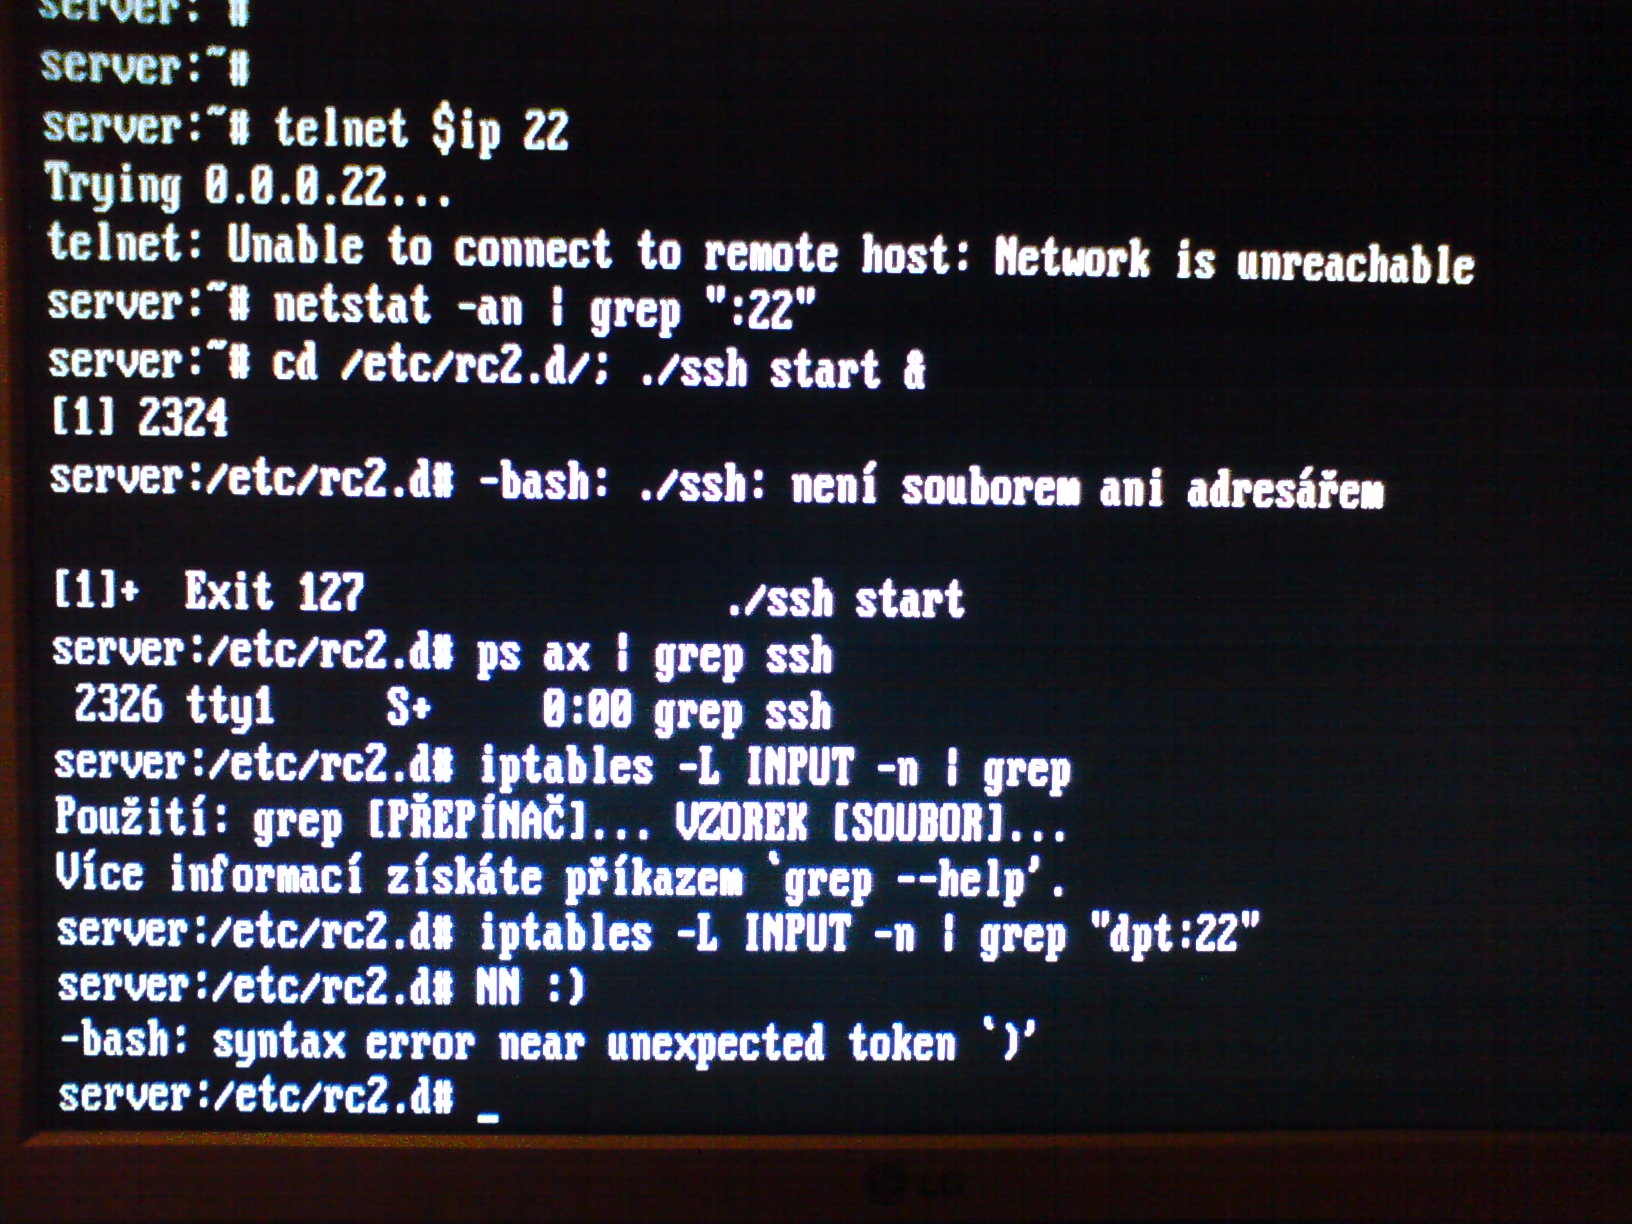
telnet $IP 22 ?
netstat -an | grep ":22" ?
cd /etc/rc2.d/; ./ssh start & ?
ps ax | grep ssh ?
iptables -L INPUT -n | grep "dpt:22" ?
NN
 19.2.2009 23:10
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Když se dopingneš. tak síť je +- ok. Chceš-li přístup přes ssh, tak musíš mít klienta, puštěný ssh server a pak ssh -v IP_adresa.
19.2.2009 23:19
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
To byla reakce na ten obrázek, kde lezeš telnet na port 22 ...
19.2.2009 23:19
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
To byla reakce na ten obrázek, kde lezeš telnetem na port 22 ...
20.2.2009 09:36
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
To, že musíš mít puštěný ssh server tam, kam chceš jít a jít za pomocí správného programu; telnet na port 22 ti jen ukáže, že tam ssh žije, pokud je odpověď ...
$ telnet localhost 22
Trying 127.0.0.1...
Connected to localhost.
Escape character is '^]'.
SSH-2.0-OpenSSH_5.1

Protocol mismatch.
Connection closed by foreign host.
a pokud máš odpověď connection refused, tak ti nic neodpovědělo, ať už kvůli firewallu, konfiguraci ssh (autentikace klíčem, heslem?) nebo že tam skutečně ssh server nežije.
 20.2.2009 00:35
Nicky726 | skóre: 56
| blog: Nicky726
Mám stejný problém.
Mohl by jsi být konkrétnější? O jakej balík se jedná? Všichni ti tak dlouho radili a ty ani nenapíšeš čím to přesně bylo?
4.3.2009 15:50
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Obvykle by ses měl připojit z lokálu na lokál. Aspoň já to tak dělam, poté můžu zkoušet, zda se dostanu i z venku přes ssh na onen vytoužený stroj, poznám z toho, co mne po cestě ne/zařízne. Tedy pokud dotyčnému něco na onom pc chybělo něco z openssh, tak se ani místně nemohl přes ssh přihlásit.
Tak jsem to také vyřešil, tedy alespoň přišel na to čím to je.
Troublešůting je použít ssh root@moje_ip -v
(-v - verboese) aby bylo vidět na čem to je vypsalo to
OpenSSH_4.6p1 Debian-5ubuntu0.1, OpenSSL 0.9.8e 23 Feb 2007
debug1: Reading configuration data /etc/ssh/ssh_config
debug1: Applying options for *
debug1: Connecting to xxxxxxxxxx [xxxxxxxxxxxx] port 22.
debug1: Connection established.
debug1: identity file /home/souk/.ssh/identity type -1
debug1: identity file /home/souk/.ssh/id_rsa type -1
debug1: identity file /home/souk/.ssh/id_dsa type -1
debug1: Remote protocol version 2.0, remote software version OpenSSH_5.1p1 Debian-5
debug1: match: OpenSSH_5.1p1 Debian-5 pat OpenSSH*
debug1: Enabling compatibility mode for protocol 2.0
debug1: Local version string SSH-2.0-OpenSSH_4.6p1 Debian-5ubuntu0.1
debug1: SSH2_MSG_KEXINIT sent
Read from socket failed: Connection reset by peer
a taky se podívat do co je v
vim /var/log/auth.log
v mém případě jsem tam našel sshd[9296]: fatal: chroot("/var/run/sshd"): Operation not permitted
což už pak bylo snadné vygooglid že je to bug v util-vserver (ten stroj je totiž vserver)
a pomůže do /etc/ssh/sshd_config změnit
#UsePrivilegeSeparation yes
UsePrivilegeSeparation no
nebo downgradovat verzi util-vserver
(více viz bugreport 506949 lenny na googlu )
Myslím že s tímto návodem by měl být každý schopen analogicky najít ten svůj bug.
Co poví netstat -tupan | grep sshd (na serveru)?
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 20.2.2009 00:39