Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.
Alpine Linux zveřejnil podrobnosti o útoku na svůj GitLab a 30. října oznámil obnovení provozu. Útočník se 20.–21. října pokusil zneužít chybu v regulárních výrazech. Exploit způsobil opakované pády workerů a několikrát se dostal do pokročilé fáze. Úspěšné spuštění kódu však nebylo potvrzeno. Fix: Opravený GitLab a současně Ruby 3.3.13, 3.4.12 nebo 4.0.9+, pokud jde o vlastní sestavení či kontejner.
Konference OpenAlt 2026 proběhne tento víkend 7. a 8. listopadu na FIT VUT v Brně. Jedná se již o 21. ročník této konference, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu. Více o konferenci v příspěvku OpenAlt 2026: technologie, které dávají svobodu na blogu spolku OpenAlt.
Eben Upton oznámil další zdražení jednodeskových počítačů Raspberry Pi. Tentokrát 16 GB varianty Raspberry Pi o 80 dolarů a 16 GB varianty Raspberry Pi Compute Module 5 o 40 dolarů. Cena Raspberry Pi 500+ se nemění.
Francouzské Národní shromáždění přijalo 30. října 2026 poměrem 11 hlasů pro, 10 proti a 14 abstencí pozměňovací návrh I-1358 ke státnímu rozpočtu na rok 2027, který zavádí daň z objemu dat doručovaných uživatelům internetu. Návrh socialistického poslance Laurenta Lhardita stanovuje sazbu 0,055 eura za gigabajt, tedy 55 eur za terabajt. Zatím nejde o platný zákon, ale o dílčí hlasování během prvního čtení rozpočtu. Daň by měli platit
… více »Nizozemská vláda ve snaze šetřit a zvyšovat efektivitu s využitím umělé inteligence (AI) hodlá zrušit asi 25.000 pracovních míst ve státní správě. Cílem je postupně dosáhnout ročních úspor až 3,5 miliardy eur (85,2 miliardy Kč). Na konci loňského roku ve státní správě pracovalo rekordních 160.000 lidí. „Nemůžeme pokračovat v tom, co jsme dělali dosud,“ uvedl státní tajemník pro efektivní fungování vlády Eric van den Burg. „Proto
… více »Příspěvek na blogu PRUSA 3D představuje fotoaparát CAIM1 (Counter Artificial Intelligence Machine 1). Uměle vytvořený obsah je každým dnem těžší rozeznat od skutečných záběrů či fotografií, což podrývá důvěryhodnost žurnalistiky, archivních materiálů i každodenní tvorby obsahu. Fotoaparát CAIM1 byl vyvinut právě k tomu, aby ověřoval původ fotografií a videí přímo během jejich pořizování. Uvnitř fotoaparátu se nachází hardwarová Web3 peněženka se zabezpečovacím čipem Tropic Square TROPIC01.
Jonathan Thomas oznámil vydání nové verze 4.1 video editoru OpenShot (Wikipedie). Zdrojové kódy OpenShotu jsou k dispozici na GitHubu. Ke stažení je i balíček ve formátu AppImage. Stačí jej stáhnout, nastavit právo na spouštění a spustit.
Při běžné migraci virtuálního stroje mezi hypervizory se jeho MAC adresa přesune na jiný leaf switch. EVPN tuto změnu distribuuje pomocí BGP Type-2 route a MAC mobility sequence number. Problém nastává, pokud útočník podvrhne zdrojovou MAC adresu jiného zařízení. Leaf může změnu interpretovat jako legitimní přesun MAC a rozšířit ji přes BGP do celé fabric. Výsledkem může být přesměrování provozu určeného původnímu zařízení. Autor článku rozebírá možnosti detekce pomocí sledování MAC moves, BGP route reflektorů a kontroly na přístupové vrstvě.
Vývojáři desktopového prostředí Enlightenment (Wikipedie) a souvisejících knihoven Enlightenment Foundation Libraries (EFL) vydali nové verze. Enlightenment byl vydán ve verzi 0.28.0 a Enlightenment Foundation Libraries ve verzi 1.29.
Už několik dní zápasím s právy pro uplný přístup k windows disku v mandrivě 2008. Disk je systém FAT neobsahuje zatím žádná data. Je připojen jako ./share. Pokud chci pro adresář a všechny podadresáře ./share nastavit ve vlastnostech oprávnění: ostatní _živatele-zápis, tedy uplný přístup pro všechny potvrdím , a znovu otevřu vlastnosti, tak tam je jen možnost čtení. Pokud tento adresář sdílím sambou nelze na něj zapisovat. Opomiňme nastavení samby to je ok. Pokud totiž ten připojím disk do ./home/ např ./home/windows tak je vse ok. co s tím. To vše dělám jako root samozřejmě. dík paja
 26.3.2009 07:48
michich | skóre: 51
| blog: ohrivane_parky
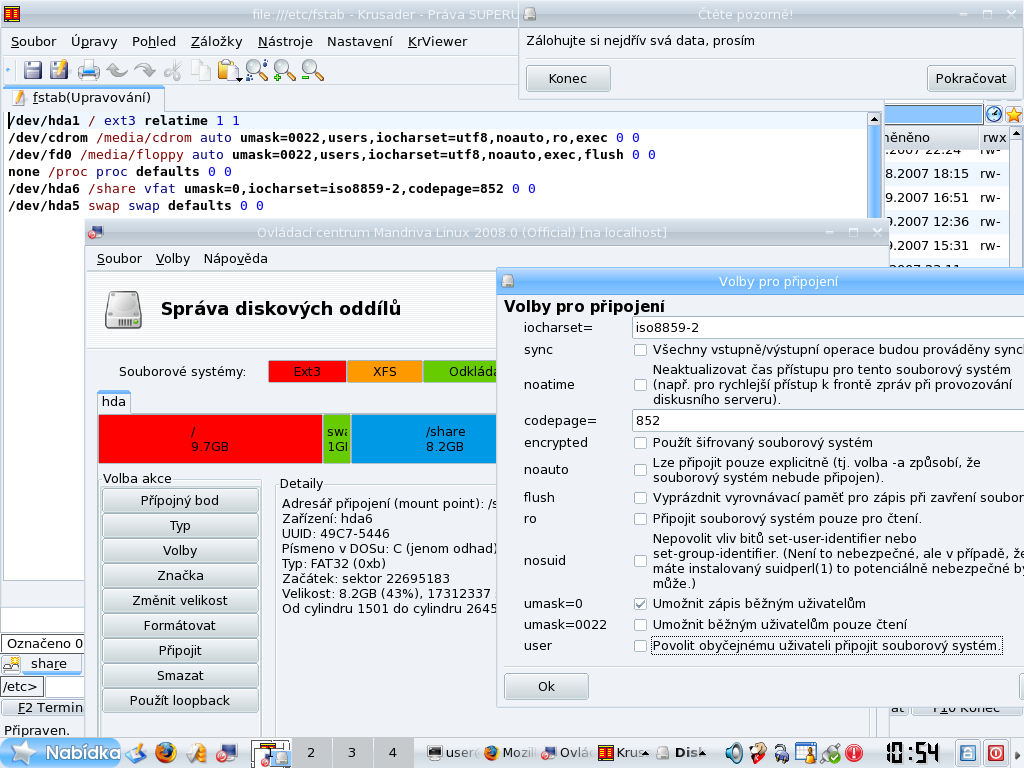
ve fstab mám
/dev/hda6 /share vfat umask=0,iocharset=iso8859-2,codepage=852 0 0
tady je screen
26.3.2009 12:42
michich | skóre: 51
| blog: ohrivane_parky
mount.
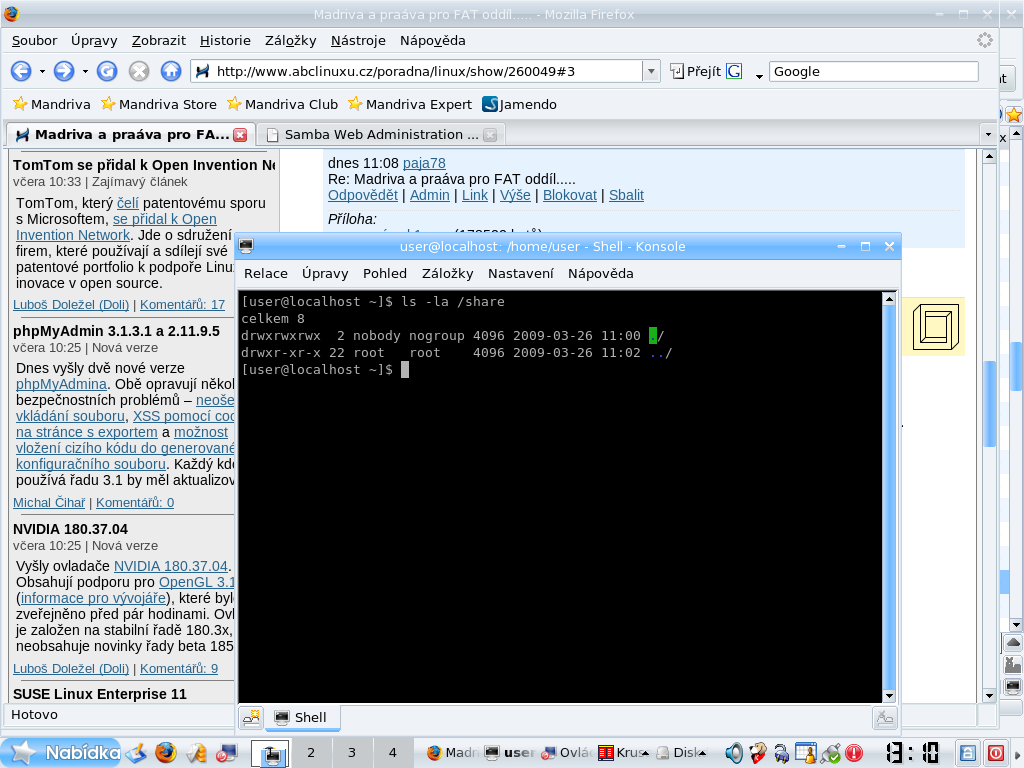
Jaká práva se tam zobrazují? Zkontroluj výpis ls -la /share.
Podaří se tam normálnímu uživateli (ne rootovi) zapsat? echo pokus > /share/pokus.
tady ... jde nějak kopírovat text z terminálu?
user@localhost /]$ ls -la /share
celkem 12
drwxrwxrwx 2 nobody nogroup 4096 2009-03-26 13:22 ./
drwxr-xr-x 22 root root 4096 2009-03-26 11:02 ../
-rw-r--r-- 1 user user 6 2009-03-26 13:26 pokus
[user@localhost /]$ echo pokus > /share/pokus
[user@localhost /]$
co by se mělo dít po příkazu echo ?
odbíhám pracovat do provozu a tak jsem zapoměl ze jsem to zkousel mountovat jinam ... takze znova
[user@localhost /]$ ls -la /share
celkem 12
drwxr-xr-x 2 root root 8192 2009-03-26 13:44 ./
drwxr-xr-x 22 root root 4096 2009-03-26 11:02 ../
-rwxr-xr-x 1 root root 0 2009-03-26 13:43 vytvoren_pod_userem.txt*
[user@localhost /]$
[user@localhost /]$ echo pokus > /share/pokus
bash: /share/pokus: Přístup odmítnut
[user@localhost /]$
a tady jako root
[user@localhost /]$ su
Heslo:
[root@localhost /]# echo pokus > /share/pokus
[root@localhost /]#
ve ./share se vytvořil soubor pokus s textem pokus
v krusaderu jako root můžu zapisovat, jako user ne.
co teda dát do fstab?
jestli Ti staci, aby si zapsal jeden user, tak jako parametr uved uid=mujuser , pokud to chces pro vsechny, tak treba umask=0000,fmask=0222,dmask=0000
pořád ten stejný výpis práv na ls
Tak jsem na to přišel už jen jeden problem...
1. Jak vytvořit adresář ./share tak aby v něm následně vytvořené adresáře měly stejná právajako share
mkdir -m 777 /share - vytvoří jen ./share s právy
2. mount vfat pro uplný přístup - ok
3. samba - ok
mě z toho tucnáka asi jeb...
vytvořím adresář ./share dám mu práva rwx-rwx-rwx
mkdir -m 777 /share
ls -la /share
drwxrwxrwx 3 root root 4096 2009-03-27 09:44 ./
drwxr-xr-x 24 root root 4096 2009-03-27 10:33 ../
přimountuju fat disk
/dev/hda6 /share vfat umask=0000,fmask=0222,dmask=0000 0 0
znova ls -la /share
drwxr-xr-x 2 root root 8192 1970-01-01 01:00 ./
drwxr-xr-x 24 root root 4096 2009-03-27 10:33 ../
Proč?
Protoze fmask. Proc si poradne neprectes manualovou stranku, kde to je urcite popsane?
27.3.2009 14:16
michich | skóre: 51
| blog: ohrivane_parky
cat /proc/mounts.
[root@localhost user]# cat /proc/mounts
rootfs / rootfs rw 0 0
/dev /dev tmpfs rw 0 0
/dev/root / ext3 rw,relatime,data=ordered 0 0
/proc /proc proc rw 0 0
/sys /sys sysfs rw 0 0
none /dev/pts devpts rw 0 0
none /dev/shm tmpfs rw 0 0
none /proc/bus/usb usbfs rw 0 0
none /proc/sys/fs/binfmt_misc binfmt_misc rw 0 0
sunrpc /var/lib/nfs/rpc_pipefs rpc_pipefs rw 0 0
nfsd /proc/fs/nfsd nfsd rw 0 0
/dev/hda6 /share vfat rw,fmask=0022,dmask=0022,codepage=cp437,iocharset=iso8859-1,check=r 0 0
[root@localhost user]#
[root@localhost user]#
27.3.2009 14:55
michich | skóre: 51
| blog: ohrivane_parky
dmask=0022. Jakým příkazem to vlastně mountuješ? Edituješ fstab a dáváš mount -a?
mountuju to přes Krusader manager klik klik připojit odpojit akoukám že to asi není ono , protože když to udělám jako root nebo user tak výpis na cat /proc/mounts je pokaždé jinný , jak teda udělat mount umount aby se použil zápis ve fstab?
na normlnich(*1) distribucich, pokud napises v konzoli s rootovskyma pravama mount adresar (treba: mount /share) , tak se zaznam z fstab pouzije. Stejne by se mel pouzit i pri startu systemu.
kdyz napises v konzoli primo "rucne":
mount /dev/hda6 /share -t vfat -o rw,fmask=0022,dmask=0022,umask=0000
...udela to neco jineho nez chces? (pocty nul zachovej)
(*1) - nemam nic proti MDK, pouze ho neznam a mozna se snazi byt chytrejsi nez uzivatel, opravdu nevim.
grrrr.
vsechno spatne.
mount /dev/hda6 /share -t vfat -o rw,fmask=0000,dmask=0000,umask=0000
... a pak se uvidi.
 ) No, někdy jsou různé cesty, jak vyřešit jednoduché věci, že...
Do /etc/fstab si k tomu hoď umask=0 (umožní zápis běžným uživatelům) a parametr users (umožní připojit souborový systém i běžnému uživateli). Fmask a další si laskavě smaž.
(dá se to i naklikat z ovládacího centra, to ty ale asi neoceníš
Pokud máš nějakou vyšší úroveň zabezpečení systému, ještě si uprav nastavení msec (který kvůli bezpečnosti někdy nechce nechat běžného uživatele přistupovat na disky windows. Já to dělám přes Ovládací centrum - bezpečnost - ladění bezpečnostních oprávnění na systému, pač se mi nechce studovat dokumentace k msecu.)
Příjemný čas nejen u počítače 
Tak jsem řešil také tento problém v Mandriva 2008. Zajímavé, že nastavení přes kilkátka Nastavit váš počítač to nefungovalo. Samozřejmě jsem vždy oddíl odpojil a připojil. Pak jsem to udělal ruční editací /etc/fstab tak, jak píše Tarzan2 a už to funguje.
Můj záznam ve fstab:
/dev/sda7 /mnt/windisk vfat umask=0,users,iocharset=utf8,dmask=0000 0 0
mountuju to přes Krusader manager klik klik připojit odpojit akoukám že to asi není ono , protože když to udělám jako root nebo user tak výpis na cat /proc/mounts je pokaždé jinný , jak teda udělat mount umount aby se použil zápis ve fstab?
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz