Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
 5.6.2009 20:47
houska | skóre: 41
| blog: HW
Fri Jun 5 20:35:41 2009 write UDPv4 []: No buffer space available (code=105)statistiky spojení z netstatu:
ppp0      Link encap:Point-to-Point Protokol
          inet adr:10.173.26.193  P-t-P:10.64.64.64 Maska:255.255.255.255
          AKTIVOVÁNO POINTOPOINT BĚŽÍ NEARP MULTICAST  MTU:1500  Metrika:1
          RX packets:1357 errors:0 dropped:0 overruns:0 frame:0
          TX packets:1524 errors:0 dropped:0 overruns:0 carrier:0
          kolizí:0 délka odchozí fronty:3
          RX bytes:1158465 (1.1 MiB)  TX bytes:413788 (404.0 KiB)

tap0      Link encap:Ethernet  HWadr 00:11:22:33:44:66
          AKTIVOVÁNO VŠESMĚROVÉ_VYSÍLÁNÍ BĚŽÍ SLAVE MULTICAST  MTU:1400  Metrika:1
          RX packets:1264 errors:0 dropped:0 overruns:0 frame:0
          TX packets:29385 errors:0 dropped:0 overruns:0 carrier:0
          kolizí:0 délka odchozí fronty:100
          RX bytes:1066990 (1.0 MiB)  TX bytes:39422119 (37.5 MiB)
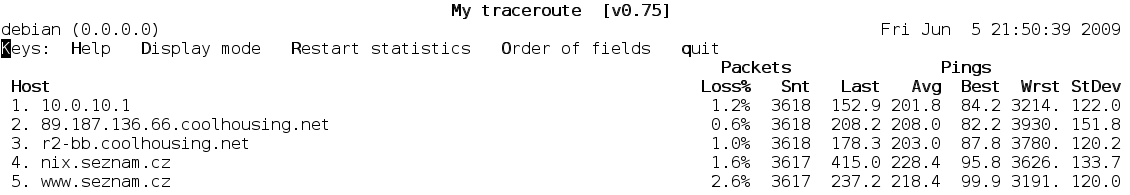
když to nechám běžet delší dobu tak je tam spousta zahozených paketů.
Na openvpn.net radí:
v systému mám nastaveno 3358 (neměnil jsem, BTW k čemu přesně to je?), zkusil jsem nastavit délku fronty u tapu na 3 pakety, ale taky to nepomohlo.
Poradí někdo?
5.6.2009 22:05
houska | skóre: 41
| blog: HW
debian:/proc/sys/net/ipv4# netstat -s
Ip:
    55519 total packets received
    0 forwarded
    0 incoming packets discarded
    55519 incoming packets delivered
    114147 requests sent out
    56013 outgoing packets dropped
    52 dropped because of missing route
    1168 fragments received ok
    56064 fragments created

Tcp:
    615 active connections openings
    8 passive connection openings
    0 failed connection attempts
    17 connection resets received
    11 connections established
    9048 segments received
    9254 segments send out
    210 segments retransmited
    0 bad segments received.
    223 resets sent
Udp:
    28515 packets received
    1 packets to unknown port received.
    0 packet receive errors
    30463 packets sent
    SndbufErrors: 56013

TcpExt:
    151 TCP sockets finished time wait in fast timer
    188 packets rejects in established connections because of timestamp
    188 delayed acks sent
    Quick ack mode was activated 324 times
    1387 packet headers predicted
    1883 acknowledgments not containing data payload received
    124 predicted acknowledgments
    3 times recovered from packet loss by selective acknowledgements
    Detected reordering 2 times using time stamp
    2 congestion windows fully recovered without slow start
    3 congestion windows partially recovered using Hoe heuristic
    17 congestion windows recovered without slow start by DSACK
    99 congestion windows recovered without slow start after partial ack
    1 TCP data loss events
    11 timeouts after SACK recovery
    3 fast retransmits
    175 other TCP timeouts
    336 DSACKs sent for old packets
    14 DSACKs sent for out of order packets
    79 DSACKs received
    12 connections reset due to unexpected data
    3 connections reset due to early user close
    TCPDSACKIgnoredOld: 11
    TCPDSACKIgnoredNoUndo: 7
mas v iptables loadnutu nat tabulku ?
co ukaze
cat /proc/sys/net/netfilter/nf_conntrack_count
a
cat /proc/sys/net/netfilter/nf_conntrack_max
6.6.2009 21:14
houska | skóre: 41
| blog: HW
7.6.2009 14:27
houska | skóre: 41
| blog: HW
len sa pytam mal som raz problem s tym ze sa mi naplnala connection tracking tabulka a ked bola plna dochadzalo k zahadzovaniu packetov
davaju nejaky vystup tie prikazy co som spominal ?
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz