Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Ahoj,
musím se podělit o situaci, která je pro mě celkem nepochopitelná, už je proto, že konfigurace je z mého pohledu blbě ze strany poskytovatele. S tím ale nic neudělám.
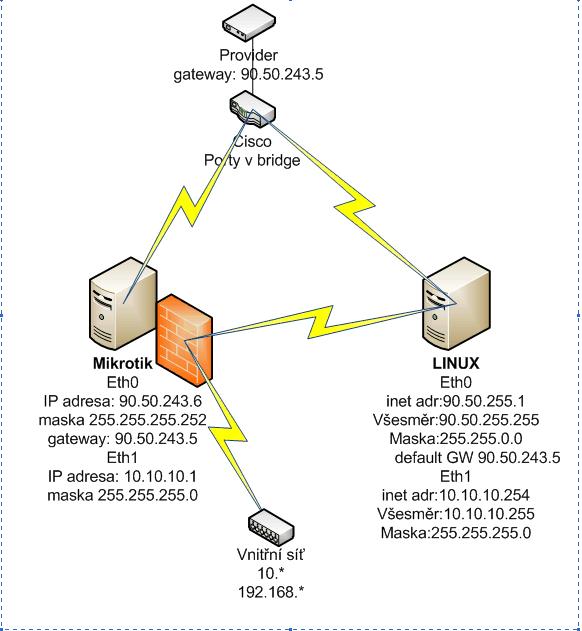
K věci, mám k dispozici 2x port na ciscu, spojený do bridge, a přidělenou adresu s maskou /30, např. takto
IP adresa: 90.50.243.6
maska 255.255.255.252
gateway: 90.50.243.5
k tomuto rozsahu provider nějak nadrátoval rozsah 90.50.255.1-254 veřejných adres.
Na adrese 90.50.243.6 visí Mikrotik s natem, def. GW je 90.50.243.5, rozhraní eth0. Kteroukoli adresu z rozsahu přidám 255.0 přidám na eth0, stane se záhy dostupnou z netu. Původně jsem měl k dispozici jen 8 adres, proto tam historicky zůstalo pár adres s maskou /29. Tato drobnost je důležitá.
a dál, v druhém portu cisca visí Linux, ten má samozřejmě problém s bránou. Z toho důvodu je konfigurace takováto:
inet adr:90.50.255.1 Všesměr:90.50.255.255 Maska:255.255.0.0
a route: default 90.50.243.6
takto mi to krásně fungovalo do doby, než jsem čistě pro pořádek zlikvidoval adresy na MK s maskou /29. Jakmile je zruším nebo předělám na /24, linux přestane komunikovat, nedopinká se ani na bránu ani na sousední MK. Naproti tomu např. adresa 90.50.255.6/29 zadaná na MK stačí k tomu, aby byly na linuxu funkční adresy 90.50.255.1-5/16. Je mi jasné, že linux s maskou /16 neuvidí v síti MK s maskou /24, ale to věc nevysvětluje, ani to nepotřebuju.
Dokážete mi někdo jen takto z popisu poradit, zda dělám nějakou pitomost a nebo je chyba někde skrytá v MK? Vrátíte mi tím klidný spánek. Cokoli bude potřeba, rád upřesním, ještě tam mám např. routy pro přístup k DNS v rozsahu 90.50.XX.XX, ale ty myslím nejsou v tomto případě podstatné. Nevím, nejsem síťař :), možná se ani sem dotaz nehodí, tak se případně i omlouvám,
díky, B.
Ahoj,
můžeš sem prosím hodit nějaké schémátko? Tenhle popis louskám už asi po 3. a stále nedokážu pochopit, jak to tam máš vlastně pospojované...
Mazec. Pravda pro orientaci by asi nakres pomohl lip, ale ...
Hod sem alespon routovaci tabulky obou stroju. Me se to zatim jevi tak, ze jestli si opravdu k dispozici dostal rozsah 90.50.255.1-254, tak je preroutovanej pres 90.50.243.6. Takze by sis na tom mikrotiku nahodil napr. 90.50.255.1 ktera by byla branou pro celej ten subnet.
Mikrotik ma masku /30 a nepokreje linux takze, kdyz na nem sliznes routy linuxu, neuvidi na nej.
Nechat na mikrotiku 255.6/29 staci, protoze se tam 225.1 vejde..
Mimo jine k cemu ma ten linux default routu na mikrotik, kdyz to leze prez stejne cisco?
NN
tyjo sorry, def GW na linuxu je samozřejmě stejná jako na MK, tedy 243.5, opravím to i v hlavním textu. Schémátko a routy budou za chvíli. Měl jsem tím začít, ten popis je složitej i na mě, když to po sobě s odtupem čtu.
routy na linuxu:
Adresát Brána Maska Přízn Metrik Odkaz Užt Rozhraní
90.50.254.254 90.50.243.5 255.255.255.255 UGH 0 0 0 eth0
10.10.10.0 * 255.255.255.0 U 0 0 0 eth1
90.50.0.0 * 255.255.0.0 U 0 0 0 eth0 ....toto je tam kvůli DNS na adrese 90.50.XX.YY
192.168.0.0 10.10.10.1 255.255.0.0 UG 0 0 0 eth1 ... druhá noha do vnitřní sítě
10.0.0.0 10.10.10.1 255.0.0.0 UG 0 0 0 eth1 ... to samé rozsah 10.*
default 90.50.243.5 0.0.0.0 UG 0 0 0 eth0
routy MK (bez rozsahů 192 a 10, bylo by toho moc)
Flags: X - disabled, A - active, D - dynamic, C - connect, S - static, r - rip, b - bgp, o - ospf, m - mme,
B - blackhole, U - unreachable, P - prohibit
# DST-ADDRESS PREF-SRC GATEWAY-STATE GATEWAY DISTANCE INTERFACE
0 A S 0.0.0.0/0 reachable 90.50.243.5 1 ether1-ven
1 ADC 10.10.10.0/24 10.10.10.1 0 ether2 - administracni
10 ADC 10.168.211.0/24 10.168.211.1 0 wlan1
11 ADC 90.50.243.4/30 90.50.243.6 0 ether1-ven
12 ADC 90.50.255.0/24 90.50.255.7 0 ether1-ven
a síť
Flags: X - disabled, I - invalid, D - dynamic
# ADDRESS NETWORK BROADCAST INTERFACE
1 90.50.243.6/30 90.50.243.4 90.50.243.7 ether1-ven
2 10.10.10.1/24 10.10.10.0 10.10.10.255 ether2 - administracni
4 10.168.211.1/24 10.168.211.0 10.168.211.255 wlan1
6 ;;; Dostupnost Linuxu
90.50.255.6/29 90.50.255.0 90.50.255.7 ether1-ven
a ještě malinké upřesnění, řádek ....toto je tam kvůli DNS na adrese 90.50.XX.YY patří samozřejmě k řádce 1.
tedy takto:
90.50.254.254 90.50.243.5 255.255.255.255 UGH 0 0 0 eth0 ....toto je tam kvůli DNS na adrese 90.50.254.254,
uff snad už je jinak vše OK :)
Naproti tomu např. adresa 90.50.255.6/29 zadaná na MK stačí k tomu, aby byly na linuxu funkční adresy 90.50.255.1-5/16. Je mi jasné, že linux s maskou /16 neuvidí v síti MK s maskou /24, ale to věc nevysvětluje, ani to nepotřebuju.
Nevidím důvod, proč by se neměli vidět dvě zařízení, jedno s IPv4 adresou 90.50.255.1/16 a druhé s 90.50.255.2/24.
JJ, takhle se uvidí. Myslel jsem situaci, kdy na MK ta adresa 90.60.255.6/29 nebude. Pak by MK měl jen adresu 90.50.243.6/29 a linux jen 90.50.255.1 (2, 3 atd) /16. Což je vlastně jedna nejjednoduší situace, kdy mi přestává být dostupný linux z/do internetu a které nerozumím.
Že na sebe nevidí oba stroje chápu, ale že linux nevidí bránu už mi jasné není.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz