Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
Dobrý den,
rád bych zde poprosil o radu, jak nastavit v konzoli jako výchozí font lat2-16, který by měl bez potíží zvládat české znaky.
Problém je v tom, že na serveru mi běží FTP (Proftpd SSL/TLS)
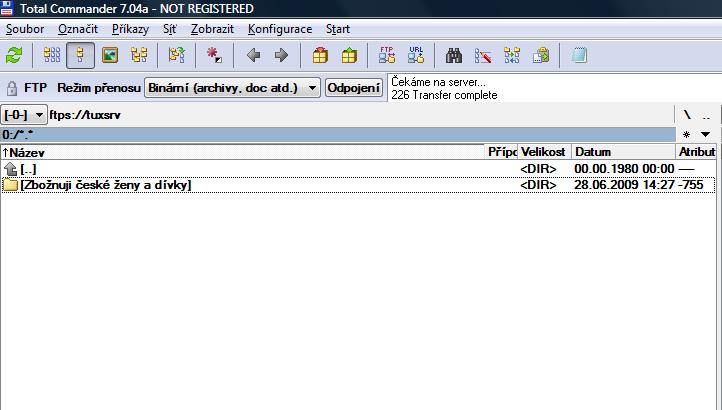
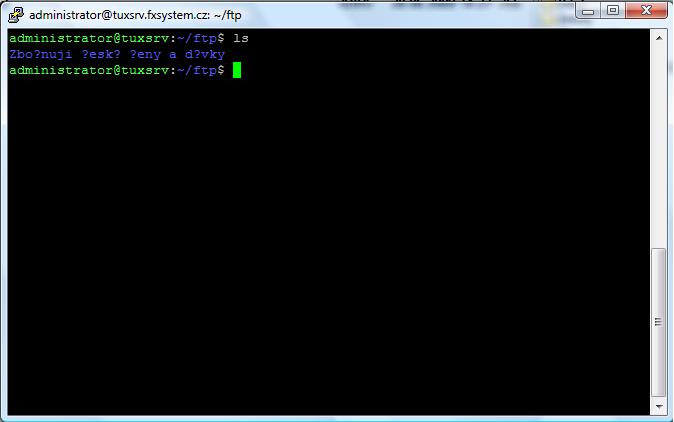
Pokud se z Windows (TotalCommander) připojím a vytvořím složku "Zbožnuji české ženy a dívky", tak v TotalCommanderu je vše OK, ale na serveru vidím pouze nesmyslné znaky.
Locale mám nastavené takto:
root@tuxsrv:/# locale
LANG=cs_CZ.UTF-8
LC_CTYPE="cs_CZ.UTF-8"
LC_NUMERIC="cs_CZ.UTF-8"
LC_TIME="cs_CZ.UTF-8"
LC_COLLATE="cs_CZ.UTF-8"
LC_MONETARY="cs_CZ.UTF-8"
LC_MESSAGES="cs_CZ.UTF-8"
LC_PAPER="cs_CZ.UTF-8"
LC_NAME="cs_CZ.UTF-8"
LC_ADDRESS="cs_CZ.UTF-8"
LC_TELEPHONE="cs_CZ.UTF-8"
LC_MEASUREMENT="cs_CZ.UTF-8"
LC_IDENTIFICATION="cs_CZ.UTF-8"
LC_ALL=
root@tuxsrv:/#
Poradíte mi prosím někdo ?
Děkuji a přeji hezký zbytek neděle.
 28.6.2009 16:41
Aleshus | skóre: 7
Děkuji za odpověď, ale v tom případě nevím, jak to sladit.
Mám v tom asi pěknej hokej.
Neexistuje nějaká "univerzální" cesta ? Jak to například řeší nějaké hostingové služby ?
Předpokládám, že co klient, to originál. Je to tak ???
Když to vezmu letmo, tak kódování, se kterým se setkáváme asi tak nejvíce jsou:
UTF-8
ISO-8859-2
CP1250
CP852
Jak například sladit konzoli, SAMBA server, FTP server, atd... aby bylo jedno, jakýho klienta kdo používá bez ohledu na to, jakou kódovou stránku má "uživatel" nastavenou ?
Potřebuji docílit toho, aby české znaky v konzoli byly vždy OK - už jenom proto, že spoustu dat bych si chtěl jistit zálohováním.
Jak jste myslel větu: "pozerať výpis adresárov cez iconv" ?
Mohu poprosit o více informací, případně ukázku ?
Rozumím tomu tak, že když bych na to "koukal přes iconv", tak že mi může být jedno, jaké kódování bylo použito ?
ls | iconv -c -f cp1250 -t utf8 | less
Vylistuje adresár, skonvertuje znaky z CP1250 do UTF-8 a stránkuje vypis.
29.6.2009 16:56
Aleshus | skóre: 7
CharsetLocal           UTF-8
CharsetRemote          CP1250
Děkuji děkuji,
jenom se zeptám, co by to udělalo v případě, že by "Remote" posílal místo CP1250 třeba UTF-8 nebo jinou kódovou stránku ?
29.6.2009 17:40
Aleshus | skóre: 7
Tak bohužel tyto direktivy nefungují. Vypisuje to chybu syntaxe na řádku XY
Možná by pomohly tyto direktivy pro proftp:
CharsetLocal           UTF-8
CharsetRemote          CP1250
https://bugs.launchpad.net/ubuntu/+source/proftpd/+bug/69226
Tady jsem vzal návod (myšlenku) a patch.
http://www.debian.org/doc/manuals/apt-howto/ch-sourcehandling.en.html
Hodí se pro vytvoření balíku ze zdroje.
-------------------------------------------------------------------------------
1. Je třeba stáhnout zdrojový balík. Zároveň se rozbalí do lokálního adresáře.
apt-get source proftpd
2. Stáhnout charset_iconv.dpatch.
3. Umístit dpatch do ./proftpd-*/debian/patches/, nezapomenout na práva pro spouštění.
mv charset_iconv.dpatch ./proftpd-*/debian/patches/
chmod 755 ./proftpd-*/debian/patches/charset_iconv.dpatch
4. Editovat seznam patchů: přidat náš patch.
mcedit ./proftpd-*/debian/patches/00list
5. Editovat rules a přidat ke kompilaci náš modul. ( do CONF_ARGS přidat --with-modules=mod_codeconv:mod_df )
mcedit ./proftpd-*/debian/rules
6. Stáhnout závislosti.
apt-get build-dep proftpd
7. Vytvořit balíčky.
cd ./proftpd-*
dpkg-buildpackage -rfakeroot -uc -b
8. Instalovat balíčky.
cd ..
dpkg -i proftpd-*
9. Přidat do konfiguráku /etc/proftpd/proftpd.conf ty správné direktivy  CharsetLocal UTF-8
CharsetRemote CP1250
nebo lépe
<IfModule mod_codeconv.c>
CharsetLocal UTF-8
CharsetRemote CP1250
</IfModule>
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz