Organizátoři komunitního setkání nejen českých a slovenských správců sítí CSNOG 2027, které se uskuteční 20. a 21. ledna na půdě zlínské univerzity Tomáše Bati, oznámili prodloužení termínu pro zasílání abstraktů do programu akce. Zájemci se mohou hlásit prostřednictvím webu setkání do úterý 10. listopadu. Programová komise uvítá příspěvky věnované nejen správě sítí, ale také legislativě a regulaci nebo síťařským aktivitám studentů a pedagogů.
Bylo spuštěno předobjednávání zařízení Flipper One s Linuxem. Za 20 dolarů si lze koupit kupón a zajistit si tím speciální cenu 379 dolarů po spuštění kampaně na Kickstarteru.
Tor Browser, tj. fork webového prohlížeče Mozilla Firefox s integrovaným klientem sítě Tor přednastavený tak, aby přes tuto síť bezpečně komunikoval, byl vydán ve verzi 16.0. Postaven je na Firefoxu ESR 153. Vydána byla také nová verze 7.16 živé linuxové distribuce Tails (The Amnesic Incognito Live System), jež klade důraz na ochranu soukromí uživatelů a anonymitu. S Tor Browserem 16.0.
FreeTube, desktopový klient pro YouTube využívající lokální API, byl vydán ve verzi 0.26.0. Toto velké opravné vydání mj. vrací částečnou podporu živých přenosů nebo přepracovává zobrazování titulků a obecně nastavení videa v přehrávači – FreeTube umožňuje např. přehrávat video s větším zrychlením.
Další vlna kyberútoků zasáhla chladicí zařízení supermarketů v sedmi evropských zemích, Belgii, Lucembursku, Švédsku, Nizozemsku, Irsku, Estonsku a Finsku. Mrazáky se v některých prodejnách opět 'proměnily v trouby' a zahřály až na 50°C, což pochopitelně vedlo ke znehodnocení uskladněných potravin. Útoky navazují na podobný incident ve Francii z první poloviny října letošního roku, pachatel stále není znám.
Zranitelnost v aktualizačním mechanismu WordPress umožňuje útočníkovi zasáhnout do dočasného instalačního adresáře během aktualizace jádra systému. Před aktualizací veřejně dostupného WordPressu dočasně zablokovat HTTP přístup k wp-content/upgrade/, následně aktualizovat a zkontrolovat logy. Postižené verze: WordPress 4.7 až 7.1.3.
Alpine Linux zveřejnil podrobnosti o útoku na svůj GitLab a 30. října oznámil obnovení provozu. Útočník se 20.–21. října pokusil zneužít chybu v regulárních výrazech. Exploit způsobil opakované pády workerů a několikrát se dostal do pokročilé fáze. Úspěšné spuštění kódu však nebylo potvrzeno. Fix: Opravený GitLab a současně Ruby 3.3.13, 3.4.12 nebo 4.0.9+, pokud jde o vlastní sestavení či kontejner.
Konference OpenAlt 2026 proběhne tento víkend 7. a 8. listopadu na FIT VUT v Brně. Jedná se již o 21. ročník této konference, která propojuje otevřené technologie, svobodný software, hardware a lidi, kteří chtějí věci nejen používat, ale také jim rozumět a měnit je k lepšímu. Více o konferenci v příspěvku OpenAlt 2026: technologie, které dávají svobodu na blogu spolku OpenAlt.
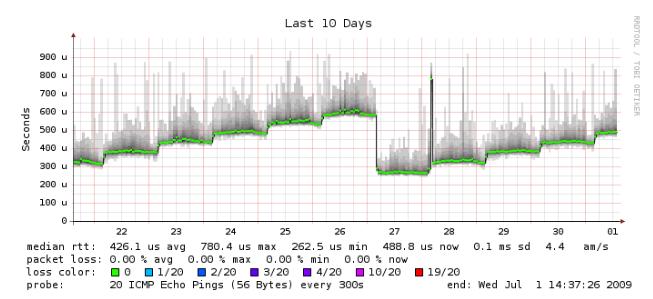
Zdravím, mám gateway, přes kterou teče cca 30MB Full duplex a časem mi vzrůstá odezva na tento server viz. příloha. Na serveru věží firewall (iptables) NAT a NAT 1:1. Nevíte co by toto mohlo způsobovat? Děkuji za reakce
Jak je na tom vyuziti pameti? Jsou na ty věži nejaky stavovy pravidla? Aktivni conntrack moduly ?
Vytížení procesoru do 12%
Využití paměti (celkově z 2Gb): Free 400Mb, Cache 1,4Gb, Buffer 162Mb
Load avarage 0,02
V podstatě je tam stavový firewall založený na tomto fw http://www.petricek.cz/mpfw/mpfw jen s drobnými úpravami. Stejný fw běží na dalších 2 routerech a bez problému.
Z grafu je vidět denní perioda (zlom každou 4. ranní hodinu) a pak delší asi týdení (zlom na počátku pondělí, výše hodnot si také odpovídají podle dne v týdnu).
Tohle jasně ukazuje na uměle vyvolané zpoždění. Něco jako shaping provozu.
Buď to je úmyslné (máte pod kontrolou celou cestu?) nebo se někde akumulují filtry, jejichž přítomnost přidává zpoždění a které si přidávají každý den a jednou týdně se vylijí.
Nastavení vašeho packetového filtru neznám. Neděláte tam něco takového?
(Mimochodem ten provoz je 30 MB/s nebo 30 Mb/s?)
Samozřejmě 30Mbps.
Shaping na stroji neběží, ty poklesy jsou způsbeny previdelným restartem mašiny. V podstatě bych se přikláněl k možnosti, že se něco někde akumuluje, ale kde co se mě zatím nepodařilo vypátrat :(
Jestli je to opravdu presne 4 rano, tak bych asi zkusil na jednu noc sebrat +x vsemu v cron.daily
Ten restart 1 týdně ve 4 ráno je záměrný. Jinak by latence na server stále vzrůstala. Je to provizorní řešení, než najdu to co to způsobuje.
Jak vysvětlíte denní periodu lámající se přesně ve 4? Podle mě se touhle dobou něco (pravidla v netfilteru, priorizační třídy, záznamy v tabulce spojení, ve směrovacích tabulkách, nebo třeba nějaké jiné vyhledávací tabulce jádra) stane a přidá to kupu záznamů do nějaké vyhledávací tabulky.
Prozkoumejte, crontab, jiné démony. Na síťový provoz kolem tohoto času bych příliš nesázel, protože kdyby to bylo způsobeno provozem, tak by byl patrný nárůst i během dne (leda že by přes vás tekl jen a kolem 4. nějaký zvláštní provoz, který vyvolá nějakou chybu v jádře).
Špatně jsem pochopil ten dřívější příspěvek se zlomem, myslel jsem ten 1 velký. Za to se omlouvám. Ale asi jste mě nasměroval zprávně, hledal jsem služby, které se pravidelně spouštějí a byla tam jedna, která by tam být neměla a je velice pravděpodobné, že ten skript provádí tuto akumulaci. Zkusím ho vypnout a uvidím. Zatím díky.
Zkusim to rict jinak. Paklize k narustu latence dochazi vzdy ve 4 rano, tak bych zkusil ( koukam jak jiz zmineno ) docasne vypnout cron ulohy, pravdepodobne neco v cron.daily. Ano, cetl jsem ze restart po tydnu je planovany, ten me tolik nezajima.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz