Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Konfigurácia a jedna inštancia spustená ako server môže súčastne pracovať aj v pozícii klienta alebo nie?proc to?
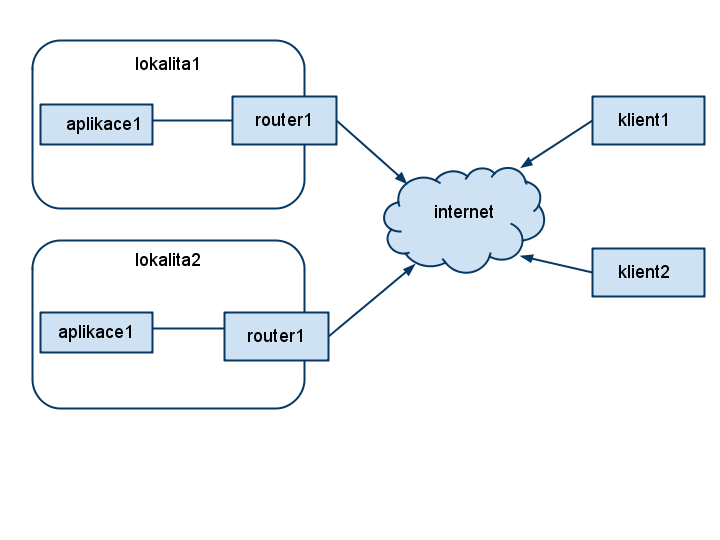
+-----------------------------------+
|  aplikace1  ----  prvni router --/| /--  klient1
|                                   |
|  aplikace2  ----  druhy router --/| /--  klient 2
+-----------------------------------+
a nestacilo by tedy vysvetlit prvnimu routeru kde najde server "aplikace2" a druhemu routeru kde je " aplikace1"?
... teprve ted jsem si vsiml ze aplikace1 s prvnim routerem jsou jinde nez aplikace2 a druhy router
takze to udelat tak, ze prvni router bude klient VPN z druheho routeru a naopak ... druhy router bude klient prvniho routeru
nakreslil jsem to jak si to predstavuju ....
Ale ak sa pokazí spoj medzi klientom1 a routrom1, ešte môže fungovať spoj medzi klientom1 a routrom2
a aj spoj medzi routrom2 a routrom1.
muze nastat:
1/ nepujde pripojeni routeru1
... pak se k aplikaci1 nedostane nikdo ani klientN ani router2
2/ nepujde pripojeni klientovi1
Otázka je v tom: je možné používať oba servery HA aplikácie kým funguje HA? Alebo len master, a repliku až keď ten vypadne?to ti nereknu, to zalezi na tom co je to za aplikaci ... to bys mel vedet spis ty :)
Pokud to dobře chápu, jde ti o to jak rozběhat openVPN zároveň jako klienta i server. Já to takto mám rozběhané pod Ubuntu/Debianem na několika místech. Stačí mít v /etc/openvpn více cfg souborů. Jeden pro server (vlastně je možno i více) a další pro klienty, také možno i více. No pokud řešíš i možnost routování přes jeden router na druhý, tak já to řeším přes direktivu push v cfg serveru.
push "route 192.168.3.1 255.255.255.255 vpn_gateway 10"
Ačkoliv mám pocit, že se toho muselo nastavovat nějak více, aby to routování chodilo jak má ... kdyžtak můžu časem dohledat.
Další TUN přidávám tak, že je mám ve všech cfg očíslované. Pro jednoduchost server-OL.cfg má dev tun0. Klient, client-AS.cfg, má dev tun1. Můj stroj, OL - ať je mámě nějak pojmenované, slouží jednak jako VPN server a zároveň se chová jako klient a připojuje se na stroj AS. To myslím je právě to co potřebuješ.
IP adresy z VPN rozsahu přiděluje server (tedy ten stroj, kte terému se připojuje klient), takže na jednom serveru (OL) mám VPN rozsah 10.10.1.0/24 na jiném serveru (AS) mám 10.10.2.0/24. Je nanejvýš vhodné mít VPN rozsahy všude různé a to i od jiných rozsahů, které se v daných sítích vyskytují. Takže ano, druhý server bude poskytovat adresy z jiného rozsahu.
Teď mi není úplně jasné k čemu klientů generujete ccd soubory? A jaké stejné nastavení je potřeba?
Jep, jasně už to dává smysl :) Myslel jsem že klienti jsou prostě-jednotlivci-kteří-jsou-na-cestách.
Dva tunely jsem mezi routerama nezkoušel, mám jen jeden ... myslím, že by to mělo stačit, ale dej vědět jak do dopadlo, teoreticky v tom problém nevidím.
Nie, ano.
NN
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz

 16.9.2009 13:15
 16.9.2009 23:38