Programovací jazyk Python byl vydán v nové major verzi 3.15.0. Podrobný přehled novinek v aktualizované dokumentaci.
BIGWORDS.PAGE je open-source webová aplikace, která po otevření odkazu v prohlížeči vykreslí přes celou obrazovku jednoduché informační sdělení. Zpráva i její nastavení jsou uložené v části URL za znakem #, například odkaz https://bigwords.page/#abclinuxu zobrazí jako velký bílý nápis 'abclinuxu' na černém pozadí. Obsah odkazu lze upravovat i vestavěným editorem, ten umožňuje nastavovat formátování a vizuální efekty textu, časovače, QR kódy a obrázky. Zdrojový kód je dostupný pod licencí MIT na GitHubu.
V neděli 11. října proběhne rotace klíče kořenové zóny. Podruhé v historii. Ondřej Filip na blogu CZ.NIC: "Pokud je pro Vás DNS protokol spíše výzva, ale přesto spravujete nějakou síť či DNS resolver, zkuste si jednoduchý test, který připravila firma Cloudflare na této adrese. Obzvláště zbystřit byste měli, pokud uvidíte nějaká červená políčka."
Vláda Spojených států se rozhodla vyřadit americkou softwarovou společnost Microsoft a několik dalších velkých technologických podniků z programu, který umožňuje kvalifikovaným zahraničním pracovníkům získat povolení k trvalému pobytu. Oznámila to včera administrativa amerického prezidenta Donalda Trumpa. Opatření zdůvodnila rozsáhlým zneužíváním programu, který je dlouhodobě terčem kritiky ze strany Trumpových příznivců, neboť prý znevýhodňuje americké pracovníky.
Datové centrum největší ruské technologické společnosti Jandex v Rjazaňské oblasti se stalo cílem dronového útoku a zastavilo provoz. Jandexu se někdy přezdívá „ruský Google“. Provozuje nejoblíbenější internetový vyhledávač v Rusku nebo aplikace pro objednávky jídla a taxi. Využívají jej desítky milionů lidí v rusky mluvících zemích.
Francouzská společnost Mistral AI představila Mistral Large 4 (interně přezdívaný 'le Chonk', volně přeloženo 'pořádný macek'), 'open-weight multimodální hybridní instruct-and-reasoning model s architekturou granulárního MoE, nativně podporující více jak 160 jazyků'. Model má přes jeden bilión parametrů, z nichž při práci využívá 49 miliard, kontextové okno o délce milion tokenů a obrazový enkodér o 1,6 miliardách parametrů.
… více »Svobodný multiplatformní herní engine Bevy napsaný v Rustu byl vydán ve verzi 0.20. Díky 227 přispěvatelům.
Simon Long oznámil Raspberry Pi Desktop pro PC a Mac s Intelem postavený na aktualizovaném Debianu 13 Trixie. S klientem Raspberry Pi Connect pro vzdálenou správu. Ke stažení je vedle Raspberry Pi OS pro Raspberry Pi.
ESP32-C3 adblock přemění lacinou vývojovou desku ESP32‑C3 na samostatný DNS blokovač nejenom reklamních domén, minimalistickou alternativu k populárnímu Pi-hole. ESP32-C3 adblock místo objemných názvů domén ukládá jejich 40-bitové FNV-1a hashe do flash paměti, které pak binárně prohledává, kontrola jedné domény trvá přibližně 10 milisekund. Blocklist pojme až 537 tisíc domén a lze jej spravovat přes webové rozhraní. Projekt zatím
… více »ArtCraft je sada open source aplikací pro práci s obrázky a videi "inspirovaných" aplikacemi od Adobe. Napsaných v Rustu. Pro MacOS, Windows i Linux. Běží také ve webovém prohlížeči. Aktuálně se jedná o 7 aplikací: PhotoCraft (Photoshop), VectorCraft (Illustrator), FilmCraft (Premiere Pro), LightCraft (Lightroom), PdfCraft (Acrobat), EffectCraft (After Effects) a DesignCraft (InDesign). Zdrojové kódy jsou k dispozici na GitHubu.
Struktura sítě:
modem - 10.0.1.254
server (Linux UBUNTU) - 10.0.1.201
lokálni stanice (Win XPP)- 10.0.1.210 a výše
Open VPN je nastavena tak, že pokud se přihlásím z venku, dostanu na virtual adapteru adresu z ranku - 10.8.0.xx server se mi pak hlásí na 10.8.0.1 Bez problémů spouštím aplikace na serveru. Tady to funguje všechno správně. Potřebuji se teď ale dostat na nějakou stanici, která je umístěna ve vntřní síti a na ní vzdáleně spouštět nějakou aplikaci. Nejlépe asi vzdálenou plochou na portu 3389. Nedaří se mi na tu stanici ale dostat. Potřeboval bych tam asi vrazit nějakou routu, ale asi dělám něco blbě. Snažím se přidat do té stanice routu, aby odpověděla na požadavky ze sítě 10.8.0.xx Můžete mi poradit?
Konfig serveru:
port 1199
proto udp
dev tun
ca /etc/openvpn/easy-rsa/keys/ca.crt
cert /etc/openvpn/easy-rsa/keys/server.crt
key /etc/openvpn/easy-rsa/keys/server.key
dh /etc/openvpn/easy-rsa/keys/dh1024.pem
server 10.8.0.0 255.255.255.0
ifconfig-pool-persist ipp.txt
push "route 10.0.1.0 255.255.255.0"
keepalive 10 120
comp-lzo
persist-key
persist-tun
status /var/log/openvpn/openvpn-status.log
log         /var/log/openvpn/openvpn.log
log-append  /var/log/openvpn/openvpn.log
verb 3

Konfig klienta:
client
dev tun
proto udp
remote www.xxxxxxxx.cz 1199
resolv-retry infinite
nobind
persist-key
persist-tun
ca ./ca.crt
cert ./host.crt
key ./host.key
ns-cert-type server
comp-lzo
verb 4
Přidal jsem do konfigurace serveru řádek: push "route 10.0.1.0 255.255.255.0" ted mám z venku dostupný server na adrese 10.8.0.1 i na jeho lokální adrese 10.0.1.201 nemůžu se ale stále prokousat na stanice.
Řešení dotazu:
iptables -L FORWARD -nv. A pak jeste zkuste tcpdump pustit na vnitrnim rozhrani. Misto tun0 dejte eth[cislo interfacu]. A pak sem hodte vysledek. pokud na vnitrnim interfacu nebude zadny provoz tak vam to zere firewall na serveru. pokud bude zere to firewall na Windowsech.
 16.10.2009 10:14
houska | skóre: 41
| blog: HW
S nejvetsi pravdepodobnosti vam to sezere firewall.
... mel bych jiny nazor ...
1/ paket vyleze z tunelu na serveru, a jde primo na stanici, protoze server je zaroven v siti klienta, takze vi kde jezkus si ze stanice ping na neco z rozsahu te vpnky
16.10.2009 10:16
houska | skóre: 41
| blog: HW
tracert bude lepsizkus si ze stanice ping na neco z rozsahu te vpnky
Microsoft Windows XP [Verze 5.1.2600]
(C) Copyright 1985-2001 Microsoft Corp.
C:\Documents and Settings\Ucetni.LENOVOUCETNI>ipconfig
Konfigurace protokolu IP systému Windows
Adaptér sítě Ethernet Připojení k místní síti:

        Přípona DNS podle připojení . . . : ed
        Adresa IP . . . . . . . . . . . . : 10.0.1.214
        Maska podsítě . . . . . . . . . . : 255.255.255.0
        Výchozí brána . . . . . . . . . . : 10.0.1.254

C:\Documents and Settings\Ucetni.LENOVOUCETNI>ping 10.8.0.1
Příkaz PING na 10.8.0.1 s délkou 32 bajtů:

Odpověď od 10.8.0.1: bajty=32 čas < 1ms TTL=64
Odpověď od 10.8.0.1: bajty=32 čas < 1ms TTL=64
Odpověď od 10.8.0.1: bajty=32 čas < 1ms TTL=64
Odpověď od 10.8.0.1: bajty=32 čas < 1ms TTL=64

Statistika ping pro 10.8.0.1:
Pakety: Odeslané = 4, Přijaté = 4, Ztracené = 0 (ztráta 0%),
Přibližná doba do přijetí odezvy v milisekundách:
    Minimum = 0ms, Maximum = 0ms, Průměr = 0ms

C:\Documents and Settings\Ucetni.LENOVOUCETNI>tracert 10.8.0.1

Výpis trasy k 10.8.0.1 s nejvýše 30 směrováními

  1    < 1 ms    < 1 ms    < 1 ms  10.8.0.1

Trasování bylo dokončeno.

C:\Documents and Settings\Ucetni.LENOVOUCETNI>ping 10.8.0.58
Příkaz PING na 10.8.0.58 s délkou 32 bajtů:
Vypršel časový limit žádosti.
Vypršel časový limit žádosti.
Vypršel časový limit žádosti.
Vypršel časový limit žádosti.

Statistika ping pro 10.8.0.58:
Pakety: Odeslané = 4, Přijaté = 0, Ztracené = 4 (ztráta 100%),
16.10.2009 10:50
houska | skóre: 41
| blog: HW
ze serveru over ze ten stroj opravdu zije a pak ze stanice zkus tenC:\Documents and Settings\Ucetni.LENOVOUCETNI>ping 10.8.0.58 Příkaz PING na 10.8.0.58 s délkou 32 bajtů: Vypršel časový limit žádosti. Vypršel časový limit žádosti. Vypršel časový limit žádosti. Vypršel časový limit žádosti. Statistika ping pro 10.8.0.58: Pakety: Odeslané = 4, Přijaté = 0, Ztracené = 4 (ztráta 100%),
tracert (na linuxu traceroute)
C:\Documents and Settings\Ucetni.LENOVOUCETNI>route print
===========================================================================
Seznam rozhraní
0x1 ........................... MS TCP Loopback interface
0x2 ...00 15 58 d4 e7 18 ...... Broadcom NetLink (TM) Gigabit Ethernet - Packet
Scheduler Miniport
===========================================================================
===========================================================================
Aktivní směrování:
       Cíl v síti     Síťová maska            Brána        Rozhraní  Metrika
          0.0.0.0          0.0.0.0       10.0.1.254      10.0.1.214       20
         10.0.1.0    255.255.255.0       10.0.1.214      10.0.1.214       20
       10.0.1.214  255.255.255.255        127.0.0.1       127.0.0.1       20
         10.8.0.1  255.255.255.255       10.0.1.201      10.0.1.214       1
   10.255.255.255  255.255.255.255       10.0.1.214      10.0.1.214       20
        127.0.0.0        255.0.0.0        127.0.0.1       127.0.0.1       1
        224.0.0.0        240.0.0.0       10.0.1.214      10.0.1.214       20
  255.255.255.255  255.255.255.255       10.0.1.214      10.0.1.214       1
Výchozí brána:        10.0.1.254
===========================================================================
Trvalé trasy:
  Žádné
přiznám se nevím kam bych měl ten tracert z té stanice poslat.
Díky
16.10.2009 14:51
houska | skóre: 41
| blog: HW
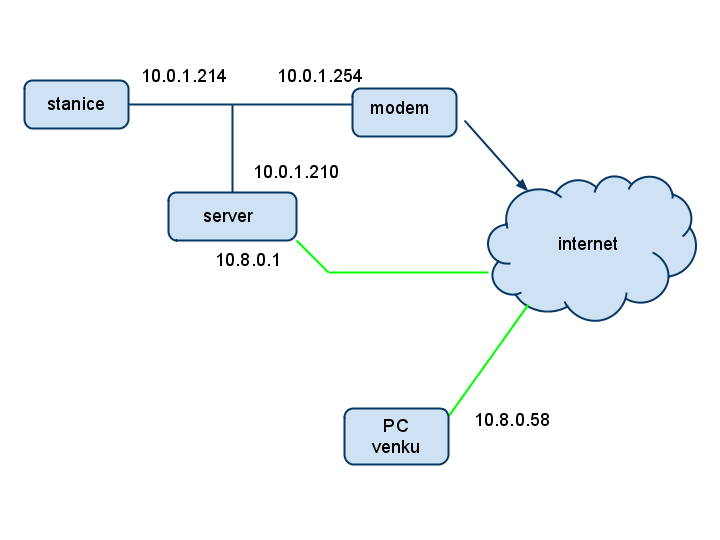
pokusil jsem se to nakreslit, mrkni na to ...
zelena je vpnkapokud chces pingnout z "PC venku" na "stanici" ... tak to musi fungovat i obracene ... takze zkus tracert ze stanice na PC venku
podle routovaci tabulky to vypada tak ze paket pujde ze stanice na modem (default routa 10.0.1.254) a vi ten modem co s tim? ma routu na tu vpnku?
ip route add 10.8.0.0/24 via 10.0.1.201
Adaptér sítě Ethernet Připojení k místní síti:

        Přípona DNS podle připojení . . . : ed
        Adresa IP . . . . . . . . . . . . : 10.0.1.214
        Maska podsítě . . . . . . . . . . : 255.255.255.0
        Výchozí brána . . . . . . . . . . : 10.0.1.254

C:\Documents and Settings\Administrator>tracert 10.8.0.58

Výpis trasy k 10.8.0.58 s nejvýše 30 směrováními

  1     1 ms     1 ms     3 ms  10.0.1.254
  2     9 ms    11 ms    14 ms  ph700-bras3.cz.net [193.85.82.43]
  3     9 ms    12 ms    13 ms  213.29.170.33
  4     8 ms    13 ms    22 ms  213.29.170.77
  5     *        *        *     Vypršel časový limit žádosti.
  6     *        *        *     Vypršel časový limit žádosti.
  7     *        *        *     Vypršel časový limit žádosti.
  8     *        *        *     Vypršel časový limit žádosti.
V tom modemu jsme nic nenastavoval, tam jsem určitě žádnou routu na VPN nedával. Je to nějaký postarší ZyXel, ani nevím jestli to půjde. Myslel jsem že to tím modemem proleze. Na tu VPN dovnitř jsem taky nic nenastavoval a v pohodě to prolezlo na ten server. Myslel jsem že je potřeba nastavit to tak aby ta stanice uvnitř poslala tu odpověď na server a ne na default bránu.
16.10.2009 17:44
houska | skóre: 41
| blog: HW
tohle ukazuje presne co jsem rikal dojde to na router, ten to nezna tak to posle na svoji default routu a uz to jde do internetu ....C:\Documents and Settings\Administrator>tracert 10.8.0.58 Výpis trasy k 10.8.0.58 s nejvýše 30 směrováními 1 1 ms 1 ms 3 ms 10.0.1.254 2 9 ms 11 ms 14 ms ph700-bras3.cz.net [193.85.82.43] 3 9 ms 12 ms 13 ms 213.29.170.33 4 8 ms 13 ms 22 ms 213.29.170.77 5 * * * Vypršel časový limit žádosti. 6 * * * Vypršel časový limit žádosti. 7 * * * Vypršel časový limit žádosti. 8 * * * Vypršel časový limit žádosti.
jak uz jsi zjistil sam budes muset na vsech stanicich bud vzdy pridat routu (po rebootu to zapomene) a nebo to nastavit na routeru jak jsem psal
root@eurodrazby:/home/nkment# iptables -L FORWARD -nv
Chain FORWARD (policy DROP 3532 packets, 371K bytes)
 pkts bytes target     prot opt in     out     source               destination
    0     0 ACCEPT     all  --  *      *       0.0.0.0/0            0.0.0.0/0           state RELATED,ESTABLISHED
    0     0 ACCEPT     tcp  --  eth0   *       0.0.0.0/0            0.0.0.0/0           tcp dpt:3389 state NEW
   30  1688 ACCEPT     tcp  --  tun+   *       0.0.0.0/0            0.0.0.0/0           tcp dpt:3389 state NEW
root@eurodrazby:/home/nkment# tcpdump -i eth0 port 3389
tcpdump: verbose output suppressed, use -v or -vv for full protocol decode
listening on eth0, link-type EN10MB (Ethernet), capture size 96 bytes
11:24:16.741931 IP 10.8.0.58.50778 > 10.0.1.214.3389: S 4251331396:4251331396(0) win 8192 < mss 1368,nop,wscale 8,nop,nop,sackOK>
11:24:19.744916 IP 10.8.0.58.50778 > 10.0.1.214.3389: S 4251331396:4251331396(0) win 8192 < mss 1368,nop,wscale 8,nop,nop,sackOK>
11:24:25.750261 IP 10.8.0.58.50778 > 10.0.1.214.3389: S 4251331396:4251331396(0) win 8192 < mss 1368,nop,nop,sackOK>


Tohle je nový provoz, když jsem ukončil na stanici firewall od ESET i Windows
11:28:57.346389 IP 10.8.0.58.50807 > 10.0.1.214.3389: S 2274779375:2274779375(0) win 8192 < mss 1368,nop,wscale 8,nop,nop,sackOK>
11:29:00.362285 IP 10.8.0.58.50807 > 10.0.1.214.3389: S 2274779375:2274779375(0) win 8192 < mss 1368,nop,wscale 8,nop,nop,sackOK>
11:29:06.370803 IP 10.8.0.58.50807 > 10.0.1.214.3389: S 2274779375:2274779375(0) win 8192 < mss 1368,nop,nop,sackOK>
route add 10.8.0.0 MASK 255.255.0.0. 10.0.1.201A pak to začne fungovat. Děkuji za pomoc
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz