Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
Oslavte vydání openSUSE Leap 16.1 s námi v Praze! Ve středu 4. listopadu 2026 (den po vydání Leapu 16.1) vás zveme na malou oslavu vydání openSUSE Leap 16.1 do pražské kanceláře SUSE. Připravili jsme pro vás dvě krátké přednášky: … více »
Dle plánu bylo PHP vydáno v nových verzích 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Opraveny jsou kritické zranitelnosti CVE-2026-109618 a CVE-2026-109619 aneb PHP2Shell.
UBports, nadace a komunita kolem Ubuntu pro telefony a tablety Ubuntu Touch, vydala Ubuntu Touch 24.04-2.1 a 24.04-1.5. S opravou kritických zranitelností.
A co kdyz se spusti
ifconfig -a
nebo
ip link show
tam taky videt neni?
Ty karty jsou stejne, takze kdyz to vidi jednu, tak to musi videt i druhou
 4.11.2009 21:25
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Dejte "ip link set interfejs up" ... což znamená, že pravděpodobně mají ty síťovky 2 různé moduly? Tohle jsem zažil jen u r8169, že jsem ji ještě musel nahodit ručně.
Jeslti to nebude tim, ze nema konfiguraci pro tu sitovku, proto je down a nebo protoze Debian, kterej ten interface defaultne nezapne, i kdyz ma konfiguraci v configu.
Aby se sitovka automaticky zapinala a nastavovala IP adresa, je potreba zmenit nastaveni v /etc/network/interfaces . Mit tam sekci interface ethX a jeste nekde predtim mit auto ethX, aby se interface zapinal sam pri bootu
Pro priklad
auto eth0

interface eth0

   address 192.168.1.10

   netmask 255.255.255.0

   gateway 192.168.1.1
5.11.2009 21:57
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Jako podstatné vidím, aby interfejs byl up ... teprve pak lze řešit nfs. Buď sem můžete doplnit vy, co máte, jaké požadované konfigurace chcete dosáhnout, nebo se podívejte na debianí wiki/network a pak se ptejte, až někde narazíte.
5.11.2009 22:01
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
A další: i když skript jen napíše "nejde to", obvykle v dmesg je vidět něco více ... vidíte tam něco, co by mohlo mít souvislost?
No nějak už mi to hlava nebere... v interface mam:
# This file describes the network interfaces available on your system
# and how to activate them. For more information, see interfaces(5).
# The loopback network interface
auto lo
iface lo inet loopback
# The primary network interface
allow-hotplug eth0
iface eth0 inet dhcp
auto eth1
iface eth1 inet dhcp
pak jsem zkousel
# This file describes the network interfaces available on your system
# and how to activate them. For more information, see interfaces(5).
# The loopback network interface
auto lo
iface lo inet loopback
# The primary network interface
allow-hotplug eth0
iface eth0 inet dhcp
auto eth1
ifnterface eth1 static
adress 10.0.0.2
netmask 255.255.255.0
gateway 10.0.0.1
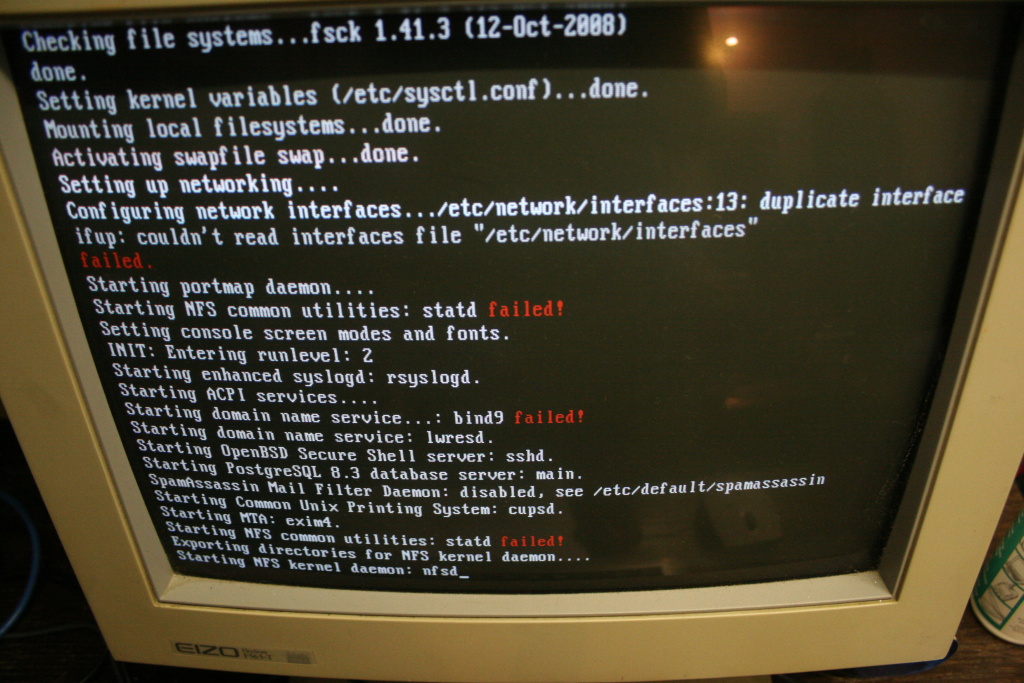
Ať jsem nastavil cokoliv udělalo mi to to co je v příloze (obrázek)
5.11.2009 23:41
vencour | skóre: 57
| blog: Tady je Vencourovo
| Praha+západní Čechy
Dobrá. A dokázal byste ještě dodat výpis "ethtool eth0" a "ethtool eth1" (To je jen ze zoufalství  )? A taky ... co irq? Čili v "cat /proc/interrupts" vidíte moduly pro síťovku jak?
ifup eth1.. NN
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz