Zranitelnost CVE-2026-98432 s CVSS 9.8 odhalila AI od společnosti Anthropic. Jedná se o kritickou chybu v implementaci MPTCP (multipath TCP). Debian vydal patche 16.10. a 22.10., ale např. Ubuntu je zatím bez opravy. Více informací na The Hacker News.
Na Slovensku vznikla úplne nová rally hra, ktorá je zadarmo a funguje vo Windowse, Linuxe či na Macu. Greenie Rally má viac ako 50 tratí a vozidiel, šampionáty či turnaje. Má retro feeling a imituje automobilové hry z prelomu tisícročí. Vyskúšate prejsť všetky mapy na Škode 130RS?
Do základního systému NetBSD -current byl přidán nový editor atto jako alternativa k editorům vi a xedit.
Společnost System76 představila kompaktní 11litrový Thelio Prime Desktop. S procesorem AMD Ryzen 9000. S Pop!_OS 24.04 LTS s desktopovým prostředím COSMIC nebo Ubuntu 24.04 LTS.
Čínská státní televize pozastavila vysílání španělské La Ligy a čínské internetové platformy omezily obsah s Kylianem Mbappém poté, co slavný fotbalista ve francouzském pořadu The Bridge mluvil o svém oblíbeném memu, v němž je jeho tvář vložena do portrétu zobrazujícího diktátora Mao Ce-tunga. 'Můj oblíbený mem je ten, na kterém dali můj obličej na čínského diktátora. To mě opravdu rozesmívá. S přáteli ho používám pořád' řekl,
… více »Při příležitosti oslav Dne vzniku samostatného československého státu (28. října) byly uděleny medaile Za zásluhy tvůrci aplikace Záchranka Filipu Maleňákovi, vědci v oblasti umělé inteligence Tomáši Mikolovovi a Olze Štěpánkové, vědkyni zabývající se kybernetikou, robotikou a strojovým učením, průkopnici v oblastech výuky a využití umělé inteligence v medicínském inženýrství.
Apple představil nový iPad mini, iMac s čipem M6, 14palcový MacBook Pro s čipem M6 a MacBook Pro s PROLED XDR displejem – první Mac s dotykovým ovládáním.
Nedávno představený projekt mapSTL.com řeší budoucnost. 𝕏: "Netušil jsem, kolik patentů na generování map existuje. Existují patenty na generování fantasy map 🫣. Cokoliv je na 3D tiskárnu a tvoří to produkt, bude to mít patenty. Tak bacha na to!" … více »
Multiplatformní emulátor terminálu Ghostty byl vydán ve verzi 1.4 (𝕏). Přehled novinek a vylepšení v poznámkách k vydání.
Byla objevena zranitelnost Tailworm v Tailscale a Headscale umožňující lokální eskalaci práv přihlášeného uživatele. Následně byla v Tailscale v opravené verzi 1.104.4+ změněna architektura aplikace. Viz příspěvek na blogu Tailscale.
Řešení dotazu:
 8.3.2010 17:31
otula | skóre: 45
| blog: otakar
| Adamov
security = userUživatele nepotřebuješ na 3 místech. Máš uživatele v systému a uživatele samby. Do samby je doplníš příkazem
# smbpasswd -a <username>
security = ads , ale ako budem definovat uzivatela a jeho prava na dany adresar?
Dakujem.
11.3.2010 13:29
otula | skóre: 45
| blog: otakar
| Adamov
8.3.2010 17:36
otula | skóre: 45
| blog: otakar
| Adamov
9.3.2010 07:58
otula | skóre: 45
| blog: otakar
| Adamov
[global]
security = user
map to guest = bad user

[public]
# sdilena slozka pristupna bez hesla
path = /cesta/ke/slozce
browsable = yes
public = yes

#pokud ma byt povolen i zapis do ni
writeable = yes
write list = *
pripadne pak jeste doporucuji nastavit volby(popis v man strankach):
create mode =
directory mode =
force user =
force group =
# Samba config file created using SWAT
# from 10.0.0.245 (10.0.0.245)


[global]
	ldap ssl = no
	idmap gid = 10000-20000
	admin users = grave
	show add printer wizard = No
	dns proxy = No
	oplocks = No
	cups options = raw
	map archive = No
	write cache size = 131072
	delete readonly = Yes
	idmap uid = 10000-20000
	dos charset = 852
	hide files = /.*/mail/lost+found
	remote announce = 10.0.0.245
	local master = No
	workgroup = SKUPINA
	security = user
	max log size = 50
	disable spoolss = Yes
	load printers = No
	socket options = TCP_NODELAY SO_RCVBUF=16384 SO_SNDBUF=16384
	force directory mode = 0777
	guest ok = Yes
	map to guest = bad user
	username map = /etc/samba/user.map
	null passwords = Yes
	domain master = No
	server string = DISK
	kernel oplocks = No
	default service = data
	force create mode = 0666
	preferred master = No
	unix charset = utf8


[homes]
	comment = Home Directories
	read only = No
	browseable = No

[data]
	comment = DATA
	path = /home/samba/data
	read only = No
	writeable = yes
	write list = *
	browsable = yes
	public = yes


[linux-doc]
	comment = Home Directories
	read only = No
	browseable = No
	available = No


[grave]
	valid users = grave
	path = /Grave
	write list = *
	writable = yes
	writeable = yes
	force create mode = 0777
	comment = Grave


[TEST]
	valid users = grave,uzivatel1,uzivatel2
	path = /TEST
	write list = *
	writable = yes
	writeable = yes
	force create mode = 0777
	comment = TEST
11.3.2010 11:27
otula | skóre: 45
| blog: otakar
| Adamov
writable a writeable jsou synonyma, takže stačí použít jen jeden, navíc výhozí hodnotou je Yes, takže je ve tvém případě nemusíš používat vůbec.
Parametr write list má smysl jen u sdílení, které je nastaveno jen pro čtení, takže jeho použití u [grave] také nemá smysl.
Jen mne tedy zaráží to s tím admin userem - když ten řádek zrušíš, tak jim to funguje? A co se stane, když zrušíš řádek map to guest?
admin user - gravetak situace ze se vsichni prihlasi kam muzou, ale nikdo nikam nic nezapise. Radek sem vratil. po smazani radku
map to guest = bad userchce pripojeni jmeno a heslo hned, nenabidne mi bez loginu zadnou strukturu slozek. Radek sem zase vratil, protoze tak je to co potrebuju "temer" hotove. ted k hlavnimu problemu, tvoje za druhe kde to zkontroluju? A jak? Ja se v tim vazne vubec nevyznam, Pokud na me nemas trpelivost, napis mi to, pochopim to. :) Ale i tak moc diky, sem uplne jinde nez pred dvouma dnama, nez sem se dostal na tohle forum.
11.3.2010 13:03
otula | skóre: 45
| blog: otakar
| Adamov
ted k hlavnimu problemu, tvoje za druhe kde to zkontroluju?Jednoduše tak, že se jejich jménem a heslem přihlásíš přímo na dané stanici. Pokud nemají povolen shell, tak ho dočasně povol a přihlas se. Zeptám se ještě jinak: máš vůbec pro ty uživatele vytvořeny účty na té linuxové stanici? Já si totiž myslím, že je buď nemáš, nebo máš něco v tomto ohledu špatně. Pokud je nemáš, vytvoř si je
# useradd -s /sbin/nologin -g users pepa
# passwd pepa
a pak jim nastav právo zápisu do toho adresáře, kam mají mít možnost zapisovat. Mělo by to fungovat. A ten řádek s mapováním by neměl být potřeba.
11.3.2010 13:42
otula | skóre: 45
| blog: otakar
| Adamov
smbpasswd -a pepaa sdílenému adresáři nastavíš práva například 775,
chmod 775 /sdileny/adresarbude ho vlastnit skupina
users
chown :users /sdileny/adresara neomezíš zápis v smb.conf, měl by tam člověk, který se pomocí loginu "pepa" přihlásí, mít právo zápisu.
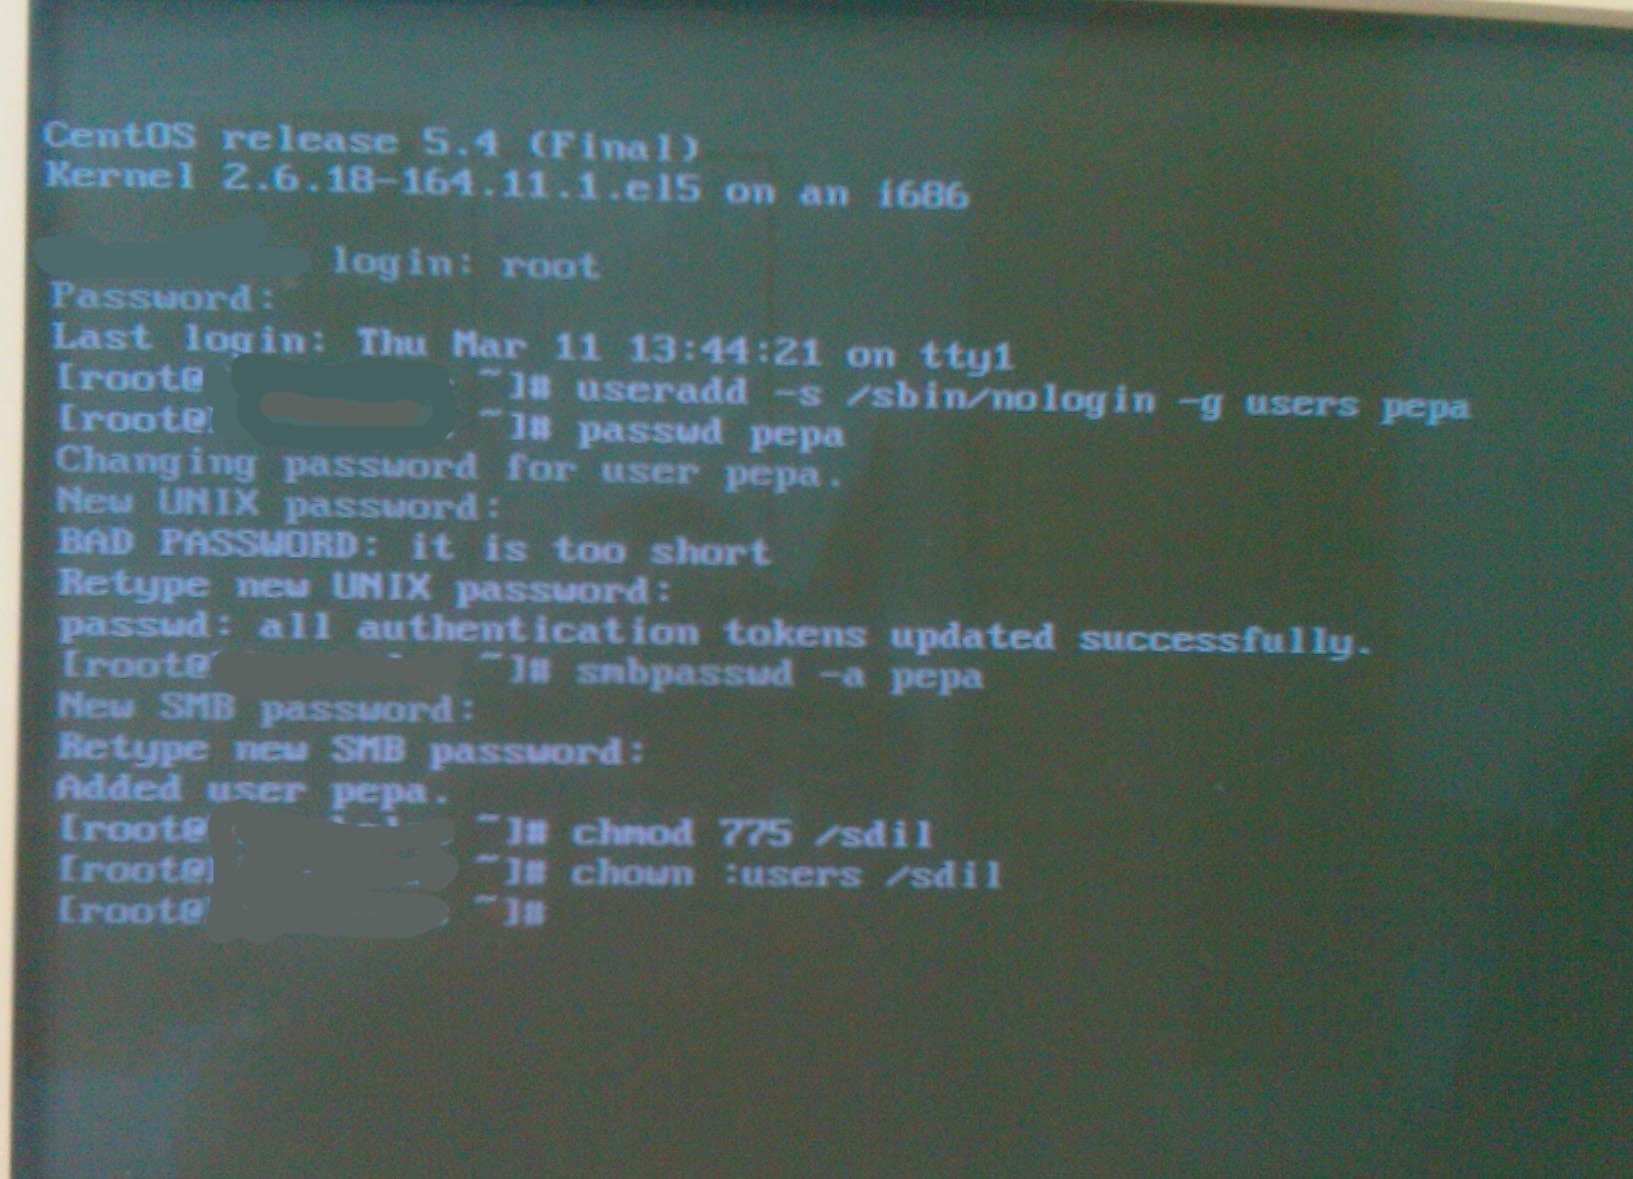
useradd -s /sbin/nologin -g users pepa
passwd pepa
smbpasswd -a pepa
password    pepa
re-typepass pepa
chmod 775 /sdil
chown :users /sdil
tohle jsou prikazy, co jsem zadal v konzoli ted kdyz na win kouknu na stanici, adresar sdil, (viz IMAG0245.jpg) sdileny neni :'( ja sem z toho trochu uz zoufalej)
11.3.2010 15:35
otula | skóre: 45
| blog: otakar
| Adamov
smb.conf?
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz