Ministerstvo dopravy uznalo prozatímní schválení asistenčního systému Tesla FSD Supervised vydané nizozemským schvalovacím orgánem RDW. Připojilo se tak k Nizozemsku a dalším pěti evropským státům. Systém je díky tomuto rozhodnutí možné používat za podmínek prozatímního schválení také na území České republiky. Tesla FSD Supervised je asistenčním systémem úrovně 2 podle klasifikace SAE (částečná automatizace řízení). Řidič se
… více »Někteří zákazníci O2 mohou aktuálně zaznamenat zhoršenou dostupnost internetových služeb. Na odstranění potíží se pracuje [Facebook].
PyPy (Wikipedie), tj. implementace Pythonu v RPythonu, alternativa CPythonu v C, byla vydána v nové major verzi 8.0.0. Podporuje Python 2.7, 3.11 a 3.12.
V jádře Linux byly nalezeny a v upstremu ve verzích 5.10.270, 5.15.221, 6.1.188, 6.6.157, 6.12.109, 6.18.50 a 7.2.4 již opraveny 4 kritické zranitelnosti umožňující eskalaci práv: DirtyAH6 (CVE-2026-80844), TUNderflow (CVE-2026-81000), PPPoEject (CVE-2026-68121) a DiagSpill (CVE-2026-74469).
Německá policie a celníci zneužívají ke čtení zpráv komunikačních aplikacích WhatsApp, Signal, Telegram nebo Threema velice jednoduchý trik, který nevyžaduje prolomení šifrování, spear phishing, odposlech SMS či jinou technicky náročnou metodu. Příslušníkům státního aparátu pouze stačí získat krátký přístup k odemčenému telefonu a prostřednictvím QR kódu propojit účet s oficiální desktopovou nebo webovou aplikací v policejním
… více »Počítačová hra Factorio (Wikipedie) nově běží nativně na ARM64 Linuxu a headsetu Steam Frame.
Fugleramme, v překladu 'ptačí rámeček', je open-source projekt postavený na Raspberry Pi, který pomocí lokální umělé inteligence BirdNET-Go rozpoznává ptačí druhy podle jejich zpěvu a na displeji následně zobrazuje koláž tvořenou odpovídajícími ilustracemi. Databáze obsahuje přes 800 ručně vybraných historických přírodovědných ilustrací více než 400 druhů ptáků.
… více »Unicode Consortium, nezisková organizace koordinující rozvoj standardu Unicode, oznámila vydání Unicode 18.0. Přidáno bylo 13 007 nových znaků. Celkově jich je 172 808. Přibylo 9 nových Emoji.
Nové číslo časopisu Raspberry Pi zdarma ke čtení: Raspberry Pi Official Magazine 169 (pdf).
 30.4.2010 22:42
Petr Maleček | skóre: 29
| Plzeň - Bolevec
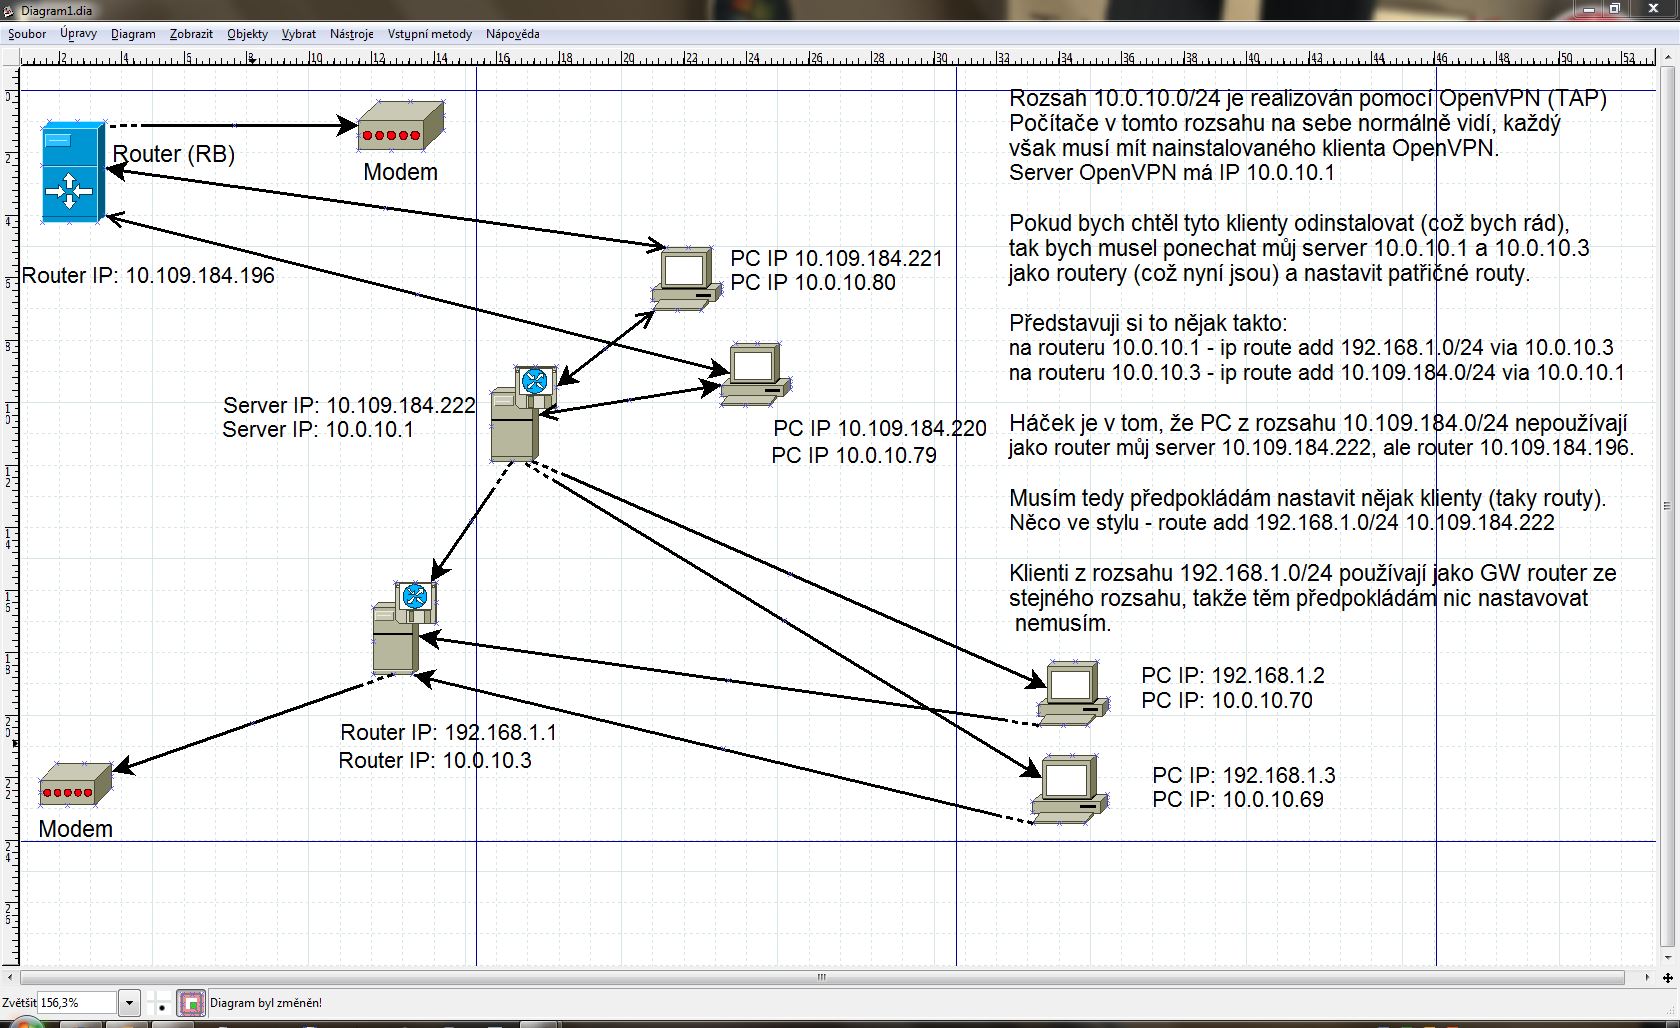
1. router je 192.168.0.x
2. router je 192.168.1.x
1. router má IP 192.168.0.1 v LAN a 10.0.10.2 ve VPN
2. router má IP 192.168.1.1 v LAN a 10.0.10.3 ve VPN
do routovacích tabulek jsem na 1. routeru přidal:
ip route add 192.168.1.0/24 via 10.0.10.3
na druhém routeru:
ip route add 192.168.0.0/24 via 10.0.10.2
Servery se mezi sebou pingnou na adrese 192.168.0.1 nebo 192.168.1.1, takže zde routing funguje. Pokud se však pokusím o ping od klienta 192.168.0.10 na 192.168.1.10 (existující,spuštění klienti), neprojde a tracert se zastaví na 192.168.1.1 (router 2). Firewall čistý, na klientech je nastaven jako GW jejich router.
Dotaz je jasný, díky  30.4.2010 22:45
Petr Maleček | skóre: 29
| Plzeň - Bolevec
C:\Users\Petr>tracert 192.168.0.106

Výpis trasy k 192.168.0.106 s nejvýše 30 směrováními

  1    32 ms    17 ms    19 ms  10.0.10.2
  2     *        *        *     Vypršel časový limit žádosti.
  3     *        *        *     Vypršel časový limit žádosti.
  4     *        *        *     Vypršel časový limit žádosti.
....
 30     *        *        *     Vypršel časový limit žádosti.

Trasování bylo dokončeno.
tcpdump, abyste zjistil, kde přesně se ty pakety ztrácejí.
1.5.2010 21:27
Petr Maleček | skóre: 29
| Plzeň - Bolevec
17.7.2010 23:51
Petr Maleček | skóre: 29
| Plzeň - Bolevec
 18.7.2010 00:37
cynic_asshole | skóre: 28
Servery se mezi sebou pingnou na adrese 192.168.0.1 nebo 192.168.1.1, takže zde routing funguje.
to je skvor "routing" ako routing. Ked vam prejde ping na IP adresu smerovaca v inej sieti, tak to este neznamena, ze ten routing naozaj funguje. Je bezne, ze ak mate spravne spravene smerovanie (ako vo vasom pripade), tak na ping pride odpoved aj v tedy ked pingujete IPcku z ineho rozhrania na cielovom routri a pritom routing nieje v linuxe zapnuty.
preto odporucam overit cat /proc/sys/net/ipv4/ip_forward. Musi byt nastaveny na 1.
18.7.2010 23:58
Petr Maleček | skóre: 29
| Plzeň - Bolevec
... zítra sem hodím config uživatelů.
19.7.2010 19:25
Petr Maleček | skóre: 29
| Plzeň - Bolevec
port 1194
proto udp
dev tap0

ca ca.crt
cert server.crt
key server.key
dh dh1024.pem
duplicate-cn
mode server
tls-server
client-to-client

ifconfig 10.0.10.1 255.255.255.0
client
dev tap
proto udp
remote server1 1194
resolv-retry infinite
nobind
user nobody
group nogroup
persist-key
persist-tun
ca ca.crt
cert client.crt
key client.key
comp-lzo
verb 3
Na serveru používám vlastní DHCP3 server (nechci ten, co je v OpenVPN), který klientům přiřadí IP, masku, DNS, WINS. Bránu nepřiřazuje, tak jestli není problém v tom. A jestli ano, tak jak docílit toho, aby když klientům přiřadím i GW pomocí DHCP, tak na internet přistupovali přes svůj router a ne můj server.
Díky
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz