Oficiální Epic Games Launcher je v nové preview verzi poprvé dostupný i pro Linux (FAQ). Pracuje se na novém Easy Anti-Cheatu pro Linux (EAC Linux v2) a podpoře hry Fortnite na Linuxu.
Desktopové prostředí KDE Plasma bylo vydáno ve verzi 6.8. Novinky zahrnují lepší podporu vzdálené plochy, sdílení a nahrávání obrazovky a řadu drobností napříč uživatelským rozhraním (úplný seznam změn, shrnutí ve wiki).
Apple představil 7palcový displej Apple HomeView s podporou Apple Intelligence a Siri AI pro ovládání chytré domácnosti, novou řadu vybavení chytré domácnosti Apple Home Collection, další generaci HomePodu mini a novou Apple TV 4K. Apple HomeView není v Evropské unii v prodeji, jelikož umělá inteligence Siri v rámci systému iOS v EU momentálně není k dispozici. Apple spolupracuje s EU a snaží se najít cestu, jak situaci vyřešit.
KDE slaví 30 let. Přesně před 30 lety, 14. října 1996, poslal Matthias Ettrich do diskusní skupiny comp.os.linux.misc zprávu, která započala historii projektu KDE. Důležité milníky jsou zobrazeny na časové ose.
Byl vydán Mozilla Firefox 158.0. Stejně jako Chrome 155 s podporou JPEG XL (test). Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 158 bude brzy k dispozici také na Flathubu a Snapcraftu.
Svobodný kancelářský balík ONLYOFFICE (Wikipedie) byl vydán ve verzi 10.0. Jak online Docs, tak i offline Desktop Editors. Přehled novinek také na YouTube.
Mozilla představuje Firefox Enterprise určený jako podnikový prohlížeč pro organizace s přísnými požadavky na bezpečnost, správu a dodržování předpisů. S profesionální podporou. Dostupný je zatím ve Francii, Německu, Rakousku a Švýcarsku.
Kybernetický útok zasáhl nejméně 150 supermarketů Intermarché a několik prodejen řetězců Leclerc a Coopérative U. Chladicí jednotky napadených obchodních domů byly nastaveny na nepřetržité odmrazování a teplota v nich mnohdy vystouala až nad 50°C. Škody napáchané na chlazeném a mraženém zboží budou patrně dosahovat miliónů eur.
… více »Stát Kalifornie zažaloval výrobce 3D tiskových filamentů Polymaker. Vrchní soud San Diego County tvrdí, že firma propagací svých výrobků mezi příznivci 3D tištěných zbraní podporovala výrobu takzvaných 'ghost guns' (DIY zbraní) a že její PLA filament pro 3D tiskárny lze za těchto okolností považovat za součást určenou k výrobě střelné zbraně. Žaloba požaduje mimo jiné finanční sankce a soudní zákaz činnosti, Polymaker se hájí tím, že filament je běžný a sám o sobě legální produkt. Celý text žaloby (PDF na Google Drive).
V červnu byla představena aplikace Myna pro převod řeči na text v prostředí desktopu Ubuntu. Včera byla Myna zpřístupněna širší komunitě Ubuntu formou technologické ukázky dostupné v Ubuntu 24.04 LTS, Ubuntu 26.04 LTS a Ubuntu 26.10 s GNOME na Waylandu.

root@server:~# mount -t nfs 192.168.0.100:/mnt/disk1/junior/filmy/ /var/www/filmy
mount.nfs: mount system call failed
root@server:~#
špatně, něco se tomu nelíbí, podle rpcinfo -p
root@server:/etc# rpcinfo -p
   program vers proto   port
    100000    2   tcp    111  portmapper
    100000    2   udp    111  portmapper
    100024    1   udp  46167  status
    100024    1   tcp  37996  status
    100021    1   udp  40360  nlockmgr
    100021    3   udp  40360  nlockmgr
    100021    4   udp  40360  nlockmgr
    100021    1   tcp  54289  nlockmgr
    100021    3   tcp  54289  nlockmgr
    100021    4   tcp  54289  nlockmgr
    100003    2   udp   2049  nfs
    100003    3   udp   2049  nfs
    100003    4   udp   2049  nfs
    100003    2   tcp   2049  nfs
    100003    3   tcp   2049  nfs
    100003    4   tcp   2049  nfs
    100005    1   udp  41953  mountd
    100005    1   tcp  59999  mountd
    100005    2   udp  41953  mountd
    100005    2   tcp  59999  mountd
    100005    3   udp  41953  mountd
    100005    3   tcp  59999  mountd
jsem zjistil který porty jsou nfs využívaný na serveru a dopsal jsem je do iptables, restartoval a
root@server:~# mount -t nfs 192.168.0.100:/mnt/disk1/junior/filmy/ /var/www/filmy
mount.nfs: mount system call failed
root@server:~#
zkusil nastavit portforwarding (dmz pinholes) v ipcopu na porty, které využívá nfs na serveru ale zase jsem se daleko nedostal
root@server:~# mount -t nfs 192.168.0.100:/mnt/disk1/junior/filmy/ /var/www/filmy
mount.nfs: mount system call failed
root@server:~#
ale posléze zjistil že po výpisu
root@server:/etc# rpcinfo -p 192.168.0.100
   program vers proto   port
    100000    4   tcp    111  portmapper
    100000    3   tcp    111  portmapper
    100000    2   tcp    111  portmapper
    100000    4   udp    111  portmapper
    100000    3   udp    111  portmapper
    100000    2   udp    111  portmapper
    100000    4     7    111  portmapper
    100000    3     7    111  portmapper
    100000    2     7    111  portmapper
    100005    1   udp    654  mountd
    100005    3   udp    654  mountd
    100005    1   tcp    654  mountd
    100005    3   tcp    654  mountd
    100003    2   udp   2049  nfs
    100003    3   udp   2049  nfs
    100003    2   tcp   2049  nfs
    100003    3   tcp   2049  nfs
    100024    1   udp    769  status
    100024    1   tcp    792  status
    100021    0   udp    990  nlockmgr
    100021    0   tcp    632  nlockmgr
    100021    1   udp    990  nlockmgr
    100021    1   tcp    632  nlockmgr
    100021    3   udp    990  nlockmgr
    100021    3   tcp    632  nlockmgr
    100021    4   udp    990  nlockmgr
    100021    4   tcp    632  nlockmgr
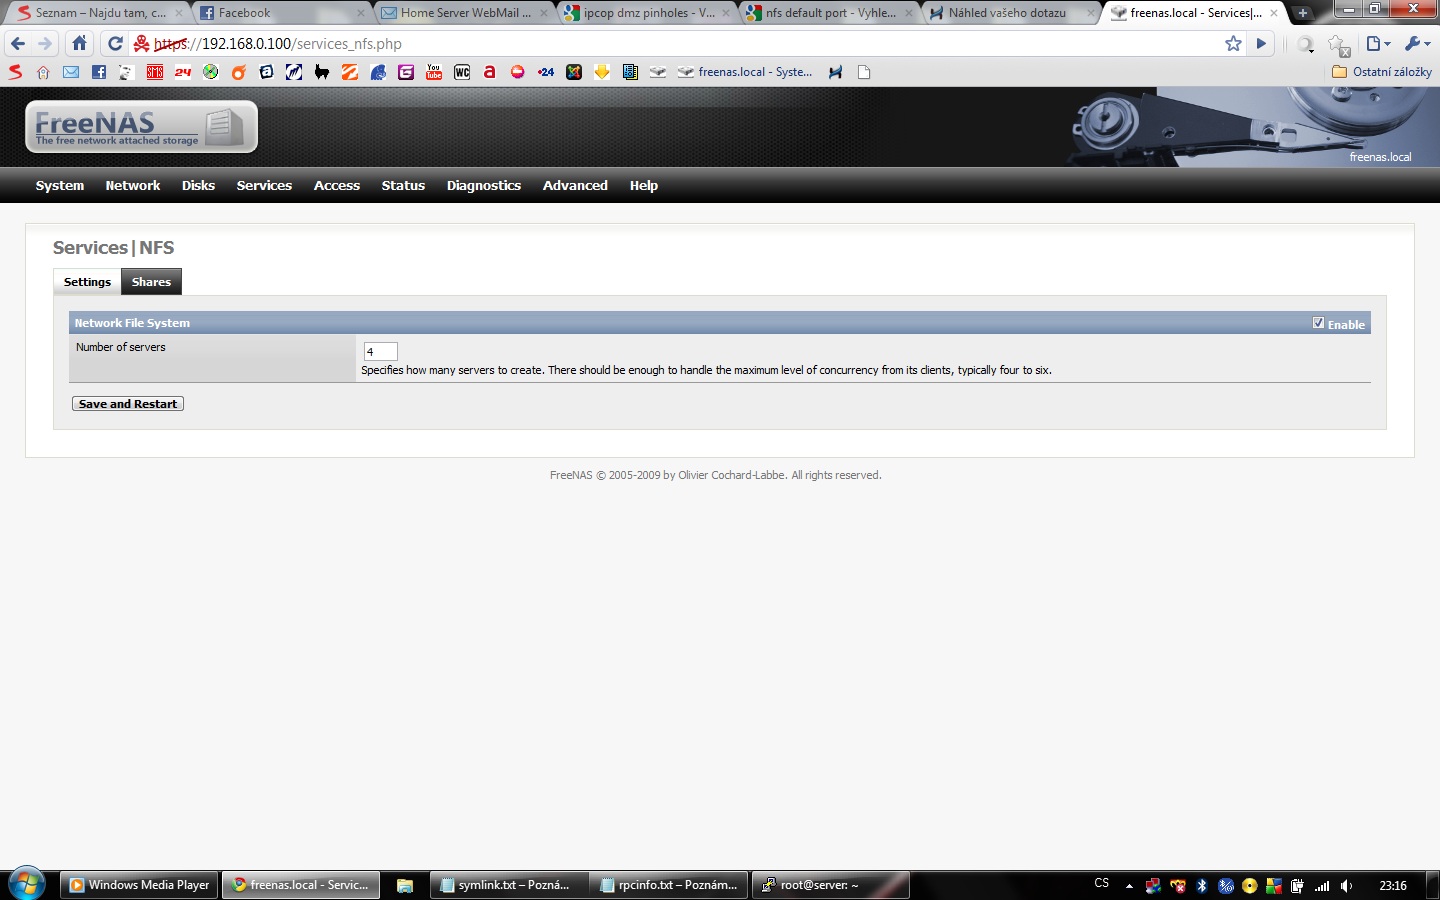
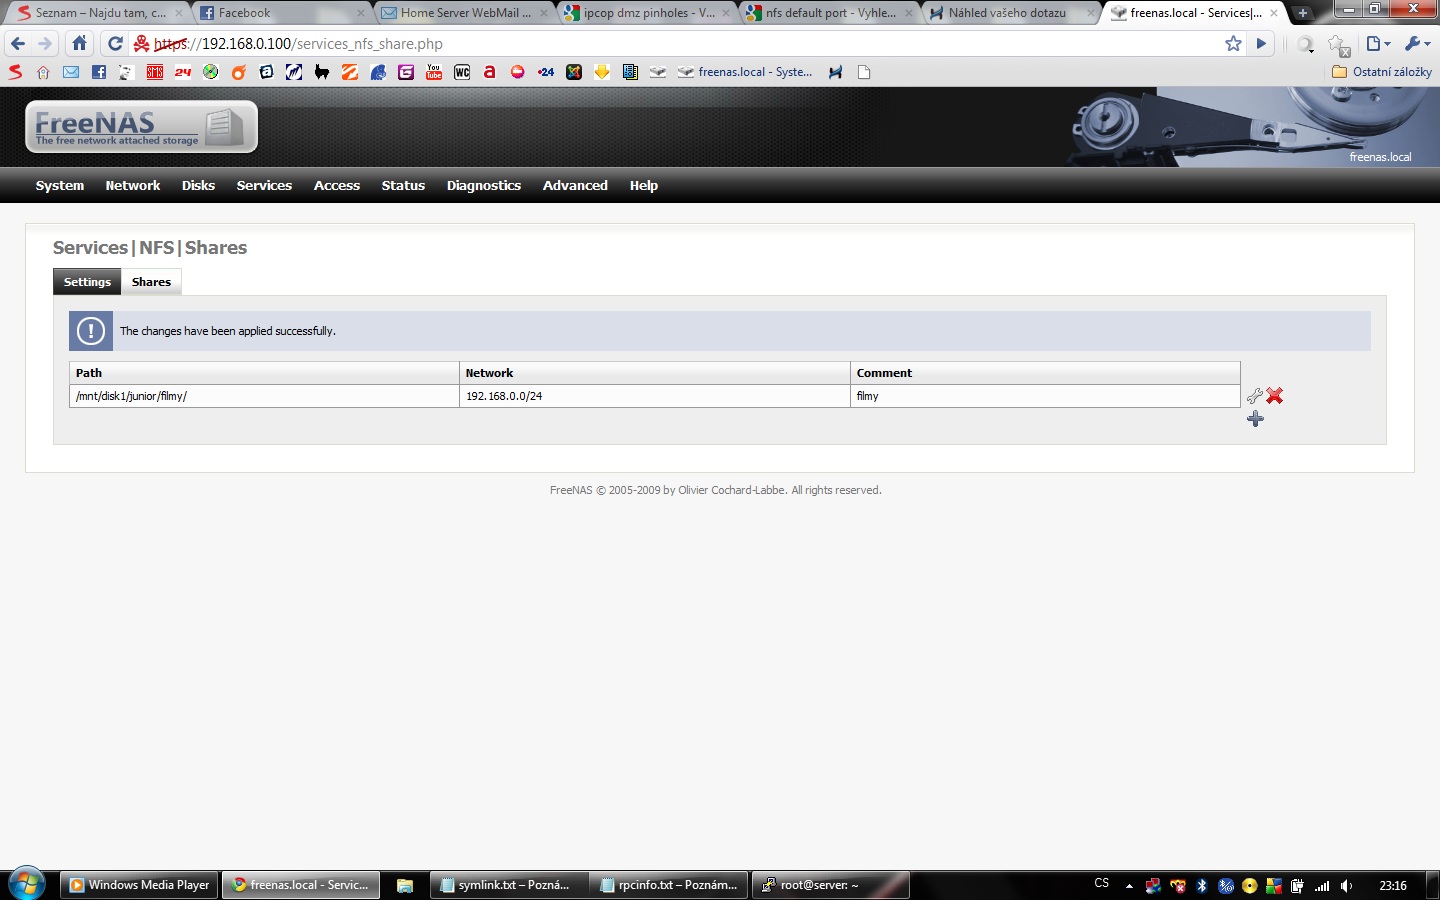
porty které nfs na Freenasu bere nejsou stejné.
V tomhle jsem nováček, NFS mi moc neříká proto se ptám, ale očividně je třeba nastavit tomu NFS pevné porty (sjednotit) pro komunikaci, kvůli firewallu který střeží území mezi zelenou a DMZ zónou ale zakopanej pes může být uplně jinde. Předem díky za přečtení ;)
Řešení dotazu:
problém jsem vyřešil mountem curlftps, který se umí chovat pomocí parametru allow_other podobně jako nfs - všichni vidí adresář v počítači a mohou do něj přistupovat
curlftpfs -o allow_other ftp://uzivatel:heslo@192.168.0.100 /mnt/sitovydisk/
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz