Počítačová hra Factorio (Wikipedie) nově běží nativně na ARM64 Linuxu a headsetu Steam Frame.
Fugleramme, v překladu 'ptačí rámeček', je open-source projekt postavený na Raspberry Pi, který pomocí lokální umělé inteligence BirdNET-Go rozpoznává ptačí druhy podle jejich zpěvu a na displeji následně zobrazuje koláž tvořenou odpovídajícími ilustracemi. Databáze obsahuje přes 800 ručně vybraných historických přírodovědných ilustrací více než 400 druhů ptáků.
… více »Unicode Consortium, nezisková organizace koordinující rozvoj standardu Unicode, oznámila vydání Unicode 18.0. Přidáno bylo 13 007 nových znaků. Celkově jich je 172 808. Přibylo 9 nových Emoji.
Nové číslo časopisu Raspberry Pi zdarma ke čtení: Raspberry Pi Official Magazine 169 (pdf).
Byla vydána nová verze 6.4 programovacího jazyka Swift (Wikipedie). Zdrojové kódy jsou k dispozici na GitHubu.
Německý kancléř Friedrich Merz (CDU) se během debaty s finalisty studentské vědecké soutěže Jugend forscht vyjádřil pro konec anonymity na internetu a vyslovil názor, že pro uživatele Internetu by měla platit podobná právní odpovědnost jako pro novináře tradičních médií. Na dotaz studenta, jak by se tedy povinnost uvádět pravé jméno slučovala s prací investigativních novinářů nebo ochranou jejich zdrojů, Merz neodpověděl, ve své
… více »Společnost Fujitsu představila FUJITSU-MONAKA CPU a Fujitsu MONAKA Server. Navrženo, vyvinuto a vyrobeno v Japonsku. Pro suverénní AI infrastrukturu.
Předprodej v květnu představených notebooků Googlebook, nástupců notebooků Chromebook, bude spuštěn v pondělí 21. září.
Byla vydána betaverze Fedora Linuxu 45 (ChangeSet), tj. poslední zastávka před vydáním finální verze, která je naplánována na úterý 20. října. S konzolí kmscon místo fbcon. Současně byla vydána betaverze Fedora Linux Asahi Remixu 45. S podporou čipů M3.
Po půl roce vývoje od vydání verze 50 bylo vydáno GNOME 51 s kódovým názvem "A Coruña" (Mastodon). Podrobný přehled novinek i s náhledy v poznámkách k vydání a v novinkách pro vývojáře. Videopředstavení na PeerTube a YouTube.
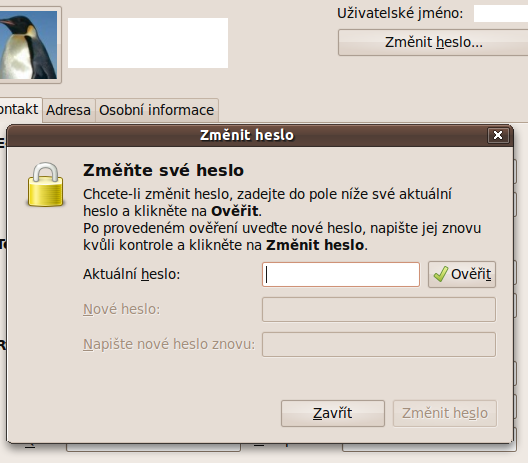
passwd .. takze passwd mi nezmeni heslo v LDAP
smbldap-passwd na serveru, tak treba by tohle slo nejak nastavit na klientovi. Ale jak, to netusim. Snad to trosku pomuze.
passwd, tak by som sa zameral na spravne integrovanie LDAPu s PAM modulmi (a hlavne /etc/pam.d/passwd). Toto by sa podla mojho nazoru malo automaticky zrealizovat (minimalne tu moznost ponuknut) tam, kde ste konfigurovali systemovu autentifikaciu voci LDAPu (ak ste ju naklikavali).
sudo apt-get --yes install ldap-auth-client

sudo auth-client-config -t nss -p lac_ldap

sudo pam-auth-update ldap
To je myslim vse.
 Ale hned jsem se podle navodu vrhnul na kesovani hesel (jsem pripojeny wifi mostem,tak kdyby vypadl, abych se dostal do sveho PC), ale bohuzel
cc_dump mi vypise pam_cc_start failed: Error in service module. Nevite co s tim?
/var/log/messages resp /var/log/auth.log resp /var/log/secure ?).
sudo cc_dump
pam_cc_start failed: Error in service module
806FBB0CDDB42CA2485973EA6A6B611D
b: kde nastavim, aby hesla pro Linuxove klienty byly ukladana v MD5, nyni mam crypt.
c: budou hesla v MD5 funkcni, popr. jaky typ doporucujete
d: jak z klienta menit hesla na ldap serveru pomoci passwd
e: je mozne mit nejak synchronni /etc/passwd /etc/shadow a /etc/group s LDAP zaznamy, kdyby server vypadl a uzivatel se presto mohl prihlasit do PC?
f: jak nastavit, aby se synchronizovalo heslo samby pri zmene hesla z Linuxu
Omlouvam se za strucnost, ale budu rad, kdyz mi alespon na nejake otazky odpovite. Mockrat diky.
a: co je tohle za typ hashe hesla, ktery mam v LDAPu pro Sambu: 806FBB0CDDB42CA2485973EA6A6B611D
NTLM resp. NTLMv2 hash, podla toho o ktory sambacky atribut konkretne ide.
b: kde nastavim, aby hesla pro Linuxove klienty byly ukladana v MD5, nyni mam crypt.Podla toho, aku utilitu pouzivate na zmenu hesla. Pri
passwd sa toto robi v konfiguracii pam_ldap. Pri smbldap-passwd zas cez konfigurak smbldap-tools nastrojov.
c: budou hesla v MD5 funkcni, popr. jaky typ doporucujeteFunkcne budu urcite, ale ked uz pouzivat jednosmernu sifru, tak SHA1 pripadne SSHA. MD5 uz nie je moc bezpecne.
d: jak z klienta menit hesla na ldap serveru pomoci passwd
Pomocou spravnej konfiguracie PAM modulov. passwd je utilita vyuzivajuca PAM.
e: je mozne mit nejak synchronniDa sa to naskryptovat a pravidelne spustat (napr cez/etc/passwd/etc/shadowa/etc/groups LDAP zaznamy, kdyby server vypadl a uzivatel se presto mohl prihlasit do PC?
cron). Pripadne pouzivat nejaky cacheovaci demon ako NSCD alebo SSSD, ktory aj v pripade vypadku LDAP servera nejake udaje podrzi. Osobne by som synchronizaciu systemovych suborov s LDAPom neriesil, ale skvor sa zameral na vysoku dostupnost LDAP servera.
f: jak nastavit, aby se synchronizovalo heslo samby pri zmene hesla z LinuxuBud pouzit na zmenu hesla napr. utilitu
smbldap-passwd, ktora tie hesla dokaze menit sucasne, alebo pouzit rozsirenie pre LDAP server, ktore dokaze pri zmene hesla v jednom atribute zabezpecit zmenu ostatnych hesloidnych LDAP atributov (v pripade OpenLDAP servera sa toto "rozsirenie" vola smbk5pwd)
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz