abclinuxu.cz AbcLinuxu.cz itbiz.cz ITBiz.cz HDmag.cz HDmag.cz abcprace.cz AbcPráce.cz
AbcLinuxu hledá autory!
Inzerujte na AbcPráce.cz od 950 Kč
Rozšířené hledání
×

    8.11. 00:33 | Nová verze

    Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).

    Ladislav Hagara | Komentářů: 23
    8.11. 00:22 | IT novinky

    Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.

    Ladislav Hagara | Komentářů: 35
    7.11. 13:00 | Bezpečnostní upozornění
    Nové vydání zlib opravuje několik problémů při kompresi a dekompresi dat, přetečení bufferů, čtení mimo vyhrazenou paměť, únik neinicializovaných dat. Zvlášť významné jsou chyby v inflateGetDictionary(), inflateSync() a gzwrite(), které mohou způsobit poškození paměti. Vysoká relevance - zlib používá řada systémových i aplikačních komponent.
    vencour | Komentářů: 3
    7.11. 12:25 | Bezpečnostní upozornění
    Digicert hlásí neoprávněné čtení archivních zákaznických údajů. Došlo k němu po migraci z února 2025, po níž se interní systém, dříve dostupný jen přes VPN, stal přístupným z internetu. Chyba v oprávněních umožnila nově vytvořeným účtům číst archivní záznamy. K přístupu k datům mělo dojít mezi 27. červnem a 2. červencem 2026. DigiCert neoprávněné čtení potvrdil až 19. října 2026. Problém zpočátku vyhodnotil jako tvorbu účtů, ne jako … více »
    vencour | Komentářů: 6
    7.11. 04:44 | Pozvánky

    O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.

    Ladislav Hagara | Komentářů: 1
    7.11. 02:11 | IT novinky

    Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.

    vencour | Komentářů: 4
    7.11. 02:00 | IT novinky

    Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.

    vencour | Komentářů: 3
    6.11. 12:22 | IT novinky

    V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.

    Ladislav Hagara | Komentářů: 9
    6.11. 04:55 | Nová verze

    Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.

    Ladislav Hagara | Komentářů: 4
    6.11. 03:22 | Nová verze

    Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.

    Ladislav Hagara | Komentářů: 2
    Které desktopové prostředí na Linuxu používáte?
     (8%)
     (7%)
     (4%)
     (21%)
     (30%)
     (9%)
     (5%)
     (2%)
     (14%)
     (20%)
    Celkem 3063 hlasů
     Komentářů: 36, poslední 11.11. 22:38
    Rozcestník

    Dotaz: iptables pravidla

    29.5.2011 21:18 kunago
    iptables pravidla
    Přečteno: 678×
    Příloha:
    Potřeboval bych poradit od nějakého zkušeného administrátora; sám bohužel zatím nemám tolik zkušeností s nastavováním iptables.

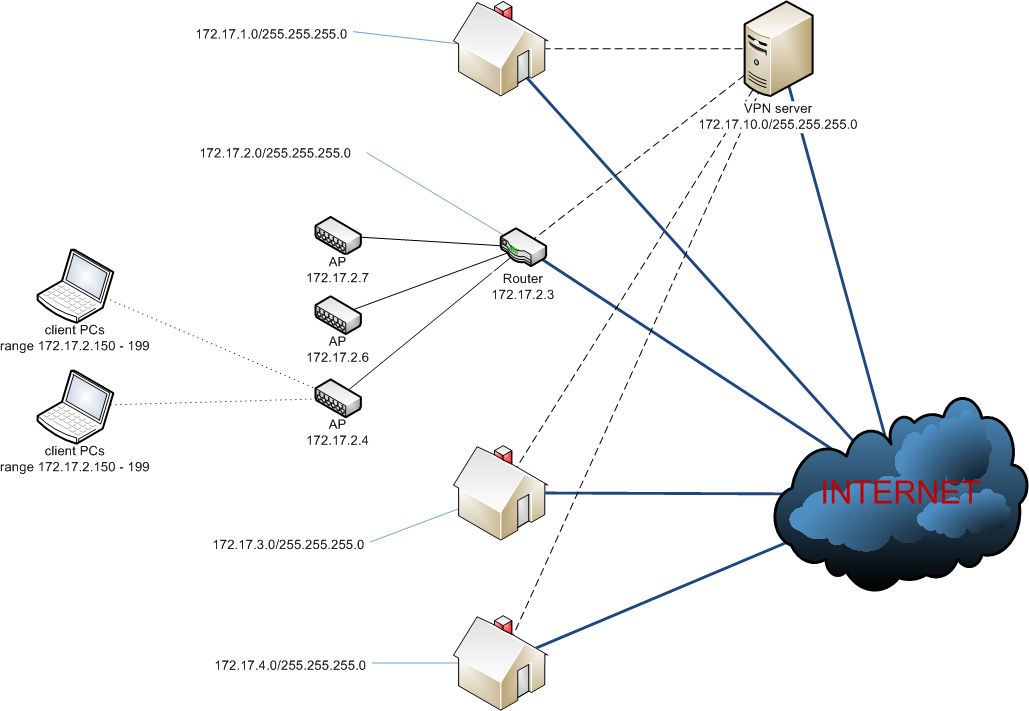
    Starám se o 4 LAN (172.17.1.0/24, 172.17.2.0/24, 172.17.3.0/24, 172.17.4.0/24), které jsou spojené do jedné VPN (172.17.10.0/24). Všichni klienti spolu můžou v rámci VPN sítě komunikovat (viz. ilustrace).

    Musím upravit pravidla iptables pro jednu z LAN sítí; pro klienty, kterým je přidělovaná adresa v rozsahu 172.17.2.150 - 172.17.2.199. U těchto klientů potřebuji, aby:
    1. mohli komunikovat pouze mezi sebou,
    2. se dostali na internet
    Chci jim zakázat jakoukoli komunikaci v rámci VPN s dalšími klienty.

    Dal jsem dohromady následující pravidla a byl bych rád, kdyby se na ně někdo podíval zkušeným okem a poradil mi, jestli nevidí nějaký problém.
    iptables -A FORWARD -m iprange --src-range 172.17.2.150-172.17.2.199 --destination 172.17.1.0/255.255.255.0 -j DROP
    iptables -A FORWARD -m iprange --src-range 172.17.2.150-172.17.2.199 --destination 172.17.2.0/255.255.255.0 -j DROP
    iptables -A FORWARD -m iprange --src-range 172.17.2.150-172.17.2.199 --destination 172.17.3.0/255.255.255.0 -j DROP
    iptables -A FORWARD -m iprange --src-range 172.17.2.150-172.17.2.199 --destination 172.17.4.0/255.255.255.0 -j DROP
    iptables -A FORWARD -m iprange --src-range 172.17.2.150-172.17.2.199 --destination 172.17.10.0/255.255.255.0 -j DROP
    iptables -A FORWARD -m iprange --src-range 172.17.2.150-172.17.2.199 -m iprange --dst-range 172.17.2.150-172.17.2.199 -j ACCEPT
    iptables -A FORWARD -m iprange --src-range 172.17.2.150-172.17.2.199 -d 0/0 -o eth0 -j ACCEPT
    iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
    

    Řešení dotazu:


    Odpovědi

    29.5.2011 22:12 NN
    Rozbalit Rozbalit vše Re: iptables pravidla
    Pokud nespecifikujes destination je to to same jako -d 0/0. Maskarada je obecna, takze sem nepatri. Pokud by jsi pouzival rozumnejsi subnety obejdes se i bez iprange. Pokud volas modul tak to staci udelat jednou. Jelikoz plati pravidlo, co neni povoleno je zakazano(pokud nemas jinou politiku) tak staci povolit komunikaci mezi sebou a ven. Takze celkove staci:
    iptables -A FORWARD -m iprange --src-range 172.17.2.150-172.17.2.199 --dst-range 172.17.2.150-172.17.2.199 -j ACCEPT
    iptables -A FORWARD -m iprange --src-range 172.17.2.150-172.17.2.199 -o eth0 -j ACCEPT
    NN
    30.5.2011 11:24 kunago
    Rozbalit Rozbalit vše Re: iptables pravidla
    Jedná se o nastavení pravidel iptables na routeru s DD-WRT, kde spíš platí opačná politika; tedy co není zakázáno, je povoleno. Těmi pravidly se pokouším izolovat návštěvníky mé sítě, kterým nechci umožnit přístup jinam než ven ze sítě.

    Pokud jsem to tedy správně pochopil, pro mé účely je vhodných prvních 5 pravidel, kde se komunikace blokuje. Správně?
    tajny_007 avatar 30.5.2011 01:32 tajny_007 | skóre: 8 | /dev/null
    Rozbalit Rozbalit vše Re: iptables pravidla
    nevím, jestli to potřebuješ, ale zkus se kouknout na tohle

    http://www.northsun.net/vpn/
    HP Elitebook 8440p
    30.5.2011 11:30 kunago
    Rozbalit Rozbalit vše Re: iptables pravidla
    Díky za dokument, ale VPN mi běží bez problému. Abych to upřesnil, každá LAN má vlastní bránu, přes kterou se přistupuje na internet. VPN server je potom bránou jen při propojování jednotlivých LAN mezi sebou.

    V této situaci potřebuju blokovat nejen všechny vzdálené LAN (172.17.1.0, 172.17.3.0, 172.17.4.0) a VPN (172.17.10.0), ale i klienty na LAN, přes kterou se uživatelé budou připojovat (172.17.2.0), kde VPN nehraje roli.
    30.5.2011 11:36 chutracek
    Rozbalit Rozbalit vše Re: iptables pravidla
    Pokud koukam spravne, projde to prvnim pravidlem kde se packet dropne a do toho acceptu to uz neproleze - chce je to prohodit mezi sebou nebo u druhyho misto 'A'ppend dat 'I'nsert

    iptables -A FORWARD -m iprange --src-range 172.17.2.150-172.17.2.199 --destination 172.17.2.0/255.255.255.0 -j DROP iptables -A FORWARD -m iprange --src-range 172.17.2.150-172.17.2.199 -m iprange --dst-range 172.17.2.150-172.17.2.199 -j ACCEPT
    Řešení 1× (kunago (tazatel))
    31.5.2011 22:34 kunago
    Rozbalit Rozbalit vše Re: iptables pravidla
    Prakticky fungující řešení nakonec vypadá nakonec trochu odlišně.

    Router s DD-WRT spoustu komunikace automaticky propouští, proto jsem vybral pouze DROP pravidla. Protože na router na síti 172.17.2.0 jsou napojená 3 APčka, vytvořil jsem 2 izolované virtuální sítě přímo v administraci DD-WRT (první VLAN zahrnuje 1 AP, druhá VLAN se týká 2 AP). Tu část sítě, kterou jsem chtěl izolovat, jsem umístil na vlastní rozsah IP adres (172.17.20.0/24). Pravidla pro omezení komunikace pro klienty připojované s dynamickou IP adresou přidělovanou DHCP jsou následující:
    iptables -I FORWARD -s 172.17.21.160/255.255.255.224 -d 172.17.10.0/255.255.255.0 -j DROP
    iptables -I FORWARD -s 172.17.21.160/255.255.255.224 -d 172.17.4.0/255.255.255.0 -j DROP
    iptables -I FORWARD -s 172.17.21.160/255.255.255.224 -d 172.17.3.0/255.255.255.0 -j DROP
    iptables -I FORWARD -s 172.17.21.160/255.255.255.224 -d 172.17.2.0/255.255.255.0 -j DROP
    iptables -I FORWARD -s 172.17.21.160/255.255.255.224 -d 172.17.1.0/255.255.255.0 -j DROP
    
    Klienti mohou komunikovat pouze na vlastní síti (172.17.20.0/24) a druhá část sítě (172.17.2.0/24) připojená na stejný router jim není dostupná. Stejně tak jim je nedostupný celý zbytek VPN. Jediné, co jsem nedokázal vyřešit, je zamezení přístupu k AP a routeru (samozřejmě jsou zaheslované, takže se nejedná o velký problém).

    Za zmínku taky stojí skutečnost, že DD-WRT zpracovává pravidla v opačném pořadí, než jak jsou zadávaná v příslušné části administrace.
    31.5.2011 22:36 kunago
    Rozbalit Rozbalit vše Re: iptables pravidla
    Přirozeně se nejedná o síť 172.17.20.0/24, ale o 172.17.21.0/24 (překlep). DHCP přiděluje adresy v rozsahu 172.17.21.161-190.

    Založit nové vlákno • Nahoru

    Tiskni Sdílej: Linkuj Jaggni to Vybrali.sme.sk Google Del.icio.us Facebook

    ISSN 1214-1267   www.czech-server.cz
    © 1999-2015 Nitemedia s. r. o. Všechna práva vyhrazena.