V neděli 11. října proběhne rotace klíče kořenové zóny. Podruhé v historii. Ondřej Filip na blogu CZ.NIC: "Pokud je pro Vás DNS protokol spíše výzva, ale přesto spravujete nějakou síť či DNS resolver, zkuste si jednoduchý test, který připravila firma Cloudflare na této adrese. Obzvláště zbystřit byste měli, pokud uvidíte nějaká červená políčka."
Vláda Spojených států se rozhodla vyřadit americkou softwarovou společnost Microsoft a několik dalších velkých technologických podniků z programu, který umožňuje kvalifikovaným zahraničním pracovníkům získat povolení k trvalému pobytu. Oznámila to včera administrativa amerického prezidenta Donalda Trumpa. Opatření zdůvodnila rozsáhlým zneužíváním programu, který je dlouhodobě terčem kritiky ze strany Trumpových příznivců, neboť prý znevýhodňuje americké pracovníky.
Datové centrum největší ruské technologické společnosti Jandex v Rjazaňské oblasti se stalo cílem dronového útoku a zastavilo provoz. Jandexu se někdy přezdívá „ruský Google“. Provozuje nejoblíbenější internetový vyhledávač v Rusku nebo aplikace pro objednávky jídla a taxi. Využívají jej desítky milionů lidí v rusky mluvících zemích.
Francouzská společnost Mistral AI představila Mistral Large 4 (interně přezdívaný 'le Chonk', volně přeloženo 'pořádný macek'), 'open-weight multimodální hybridní instruct-and-reasoning model s architekturou granulárního MoE, nativně podporující více jak 160 jazyků'. Model má přes jeden bilión parametrů, z nichž při práci využívá 49 miliard, kontextové okno o délce milion tokenů a obrazový enkodér o 1,6 miliardách parametrů.
… více »Svobodný multiplatformní herní engine Bevy napsaný v Rustu byl vydán ve verzi 0.20. Díky 227 přispěvatelům.
Simon Long oznámil Raspberry Pi Desktop pro PC a Mac s Intelem postavený na aktualizovaném Debianu 13 Trixie. S klientem Raspberry Pi Connect pro vzdálenou správu. Ke stažení je vedle Raspberry Pi OS pro Raspberry Pi.
ESP32-C3 adblock přemění lacinou vývojovou desku ESP32‑C3 na samostatný DNS blokovač nejenom reklamních domén, minimalistickou alternativu k populárnímu Pi-hole. ESP32-C3 adblock místo objemných názvů domén ukládá jejich 40-bitové FNV-1a hashe do flash paměti, které pak binárně prohledává, kontrola jedné domény trvá přibližně 10 milisekund. Blocklist pojme až 537 tisíc domén a lze jej spravovat přes webové rozhraní. Projekt zatím
… více »ArtCraft je sada open source aplikací pro práci s obrázky a videi "inspirovaných" aplikacemi od Adobe. Napsaných v Rustu. Pro MacOS, Windows i Linux. Běží také ve webovém prohlížeči. Aktuálně se jedná o 7 aplikací: PhotoCraft (Photoshop), VectorCraft (Illustrator), FilmCraft (Premiere Pro), LightCraft (Lightroom), PdfCraft (Acrobat), EffectCraft (After Effects) a DesignCraft (InDesign). Zdrojové kódy jsou k dispozici na GitHubu.
Strands Decider 2B je malý open-source model s 2 miliardami parametrů, určený k rychlé klasifikaci vstupů a rozhodování mezi možnostmi, generující odpovědi ve stylu modelu Jev. Strands dosáhl přibližně 72% shody s Jevem na veřejné testovací sadě JevBench (tento benchmark pochopitleně nepředstavuje přímé srovnání s modelem Jev). Zdrojové kódy jsou k dispozici na GitHubu pod licencí Apache-2.0, váhy modelu na Hugging Face.
Ve věku 90 let zemřela americká softwarová inženýrka Margaret Hamiltonová, která vedla tým, jenž vyvíjel letový software pro program Apollo amerického Národního úřadu pro letectví a vesmír (NASA).
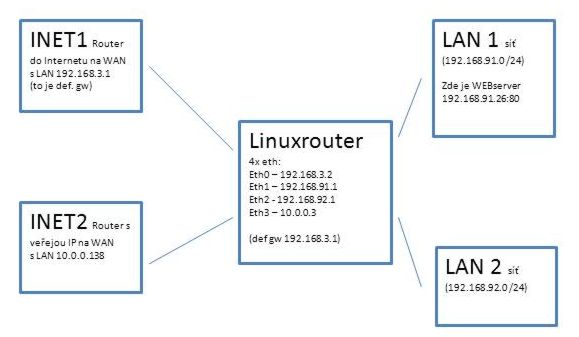
eth0 s ip 10.0.0.3 + na 10.0.0.138 router s public Internet IP
eth1 s ip 192.168.91.1 - vnitřní klientská síť 1
eth2 s ip 192.168.92.1 - vnitřní klientská síť 2
eth3 s ip 192.168.3.2 + na 192.168.3.1 router s hlavním Inet spojem
(vše netmask /24)
Kernel IP routing table
Destination     Gateway         Genmask         Flags Metric Ref    Use Iface
10.0.0.0        *               255.255.255.0   U     0      0        0 eth3
192.168.3.0     *               255.255.255.0   U     0      0        0 eth0
192.168.92.0    *               255.255.255.0   U     0      0        0 eth2
192.168.91.0    *               255.255.255.0   U     0      0        0 eth1
loopback        *               255.0.0.0       U     0      0        0 lo
default         192.168.3.1     0.0.0.0         UG    1      0        0 eth0
Z klientských sítí jde Internetový traffic na default gateway a maškarádou ven.
Je třeba zařídit prostup zvenku přes public Internet IP na stanici (na http) na klientské síti 1 a zpět zase ven přes ten router s Public IP.
Na routeru s PublicIP mám portforward na 10.0.0.3:80 a na linuxrouteru mám forward a překlad na tu stanici 192.168.1.26:80.
Nedaří se mi nastavení, aby se zase pakety vracely zpět (nyní dorazí až k 192.168.1.26, a jak jsem vysledoval, vrací se pak defaultgatewayi dopryč).
iptables -t nat -A PREROUTING -p tcp -d 10.0.0.3 --dport 80 -j DNAT --to 192.168.91.26:80
iptables -A FORWARD -p tcp -i eth3 -o eth1 -d 192.168.91.26 --dport 80 -j ACCEPT

iptables -A INPUT -p ALL -i eth1 -j ACCEPT
iptables -A INPUT -p ALL -i eth2 -j ACCEPT
iptables -A FORWARD -i eth1 -j ACCEPT
iptables -A FORWARD -i eth2 -j ACCEPT
iptables -A FORWARD -m state --state ESTABLISHED,RELATED -j ACCEPT
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
Řešení dotazu:
iptables -t nat -a POSTROUTING -s 192.168.91.26 --sport 80 -j SNAT --to-source 10.0.0.3:80NN
iptables -t nat -A POSTROUTING -p tcp -d 192.168.91.26 --dport 80 -j SNAT --to-source 192.168.91.???PS: Když už prosíte snaživě, byl by takový problém si příspěvek před odesláním prohlédnout, a opravit chybné znaky, formátování kódu a zapnutý caps-lock?
INTERNET ---- LinuxRouter ---- stanice (web server)
     \             |
      \            |
       \------- Router
Pak na LinuxRouteru není potřeba dělat SNAT. Je tam jenom potřeba zařídit správné routování těch spojení, která pocházejí z routeru. Udělal bych to pomocí pravidel (ip rule) z balíčku iproute2. Pro pakety se zdrojovou IP adresou v síti 10.0.0.0 bych nastavil jinou routovací tabulku, kde bude jako default gateway uveden ten Router. Říká se tomu source based routing.
INTERNET 1 (default gw linuxrouteru)------------ eth0
vnitřní síť se stanicí (webserver) ----------------- eth1
vnitřní síť 2 ------------------------------------------- eth2INTERNET 2 veřejné IP (zde naslouchá webserver stanice)-- eth3
Linuxrouter má rozhraní eth0-3
INTERNET 1 a 2 jsou segmenty kde jsou ADSLroutery s přístupem ven.Internet ---- Router ---- LinuxRouter ---- web serverale tomu zase neodpovídají IP adresy a výchozí brány zmiňované v dalších komentářích. Nejlepší by asi bylo namalovat nějaké jednoduché schéma v grafickém editoru (do schématu se pak vejdou i IP adresy) a obrázek vložit jako přílohu komentáře.
ip rule vybere speciální routovací tabulka, kde bude jako výchozí brána uveden router 10.0.0.138 a paket odejde na router inet2, kde se znova "odDNATuje" na veřejnou IP adresu a hurá do internetu.
A nebo si můžete přát rychlé zprovoznění IPv6.
iptables, jejichž úplný výpis jste sem nedodal).
iptables -t nat -A PREROUTING -p tcp -d 10.0.0.3 --dport 80 -j DNAT --to 192.168.91.26:80
iptables -A FORWARD -p tcp -i eth3 -o eth1 -d 192.168.91.26 --dport 80 -j ACCEPT
iptables -t nat -A POSTROUTING -s 192.168.91.26 -j SNAT --to 10.0.0.138
do routovacích pravidel přidáno :
echo "12 isp2" >> /etc/iproute2/rt_tables
ip route add default via 10.0.0.138 table isp2
ip rule add from 10.0.0.0/24 table isp2
ip rule add from 192.168.91.26/255.255.255.255 table isp2
děkuji všem za příspěvky, finále jsem ladil po prostudování zdrojů : http://linux-ip.net/html/adv-multi-internet.html, http://goo.gl/d3J66, a zdroje o iptables
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADEktera je osem nastavena tak, ze sebere vsechno ostatni.. NN
týká se to jenom spojení, která webový server navazuje ven
IMHO se to týká veškerého provozu odcházejícího z 192.168.91.26.
nevím, co se stane, když se má na jedno spojení uplatnit dvakrát SNAT
Myslím, že se neuplatní. Od webserveru půjde přes:
ip rule add from 192.168.91.26/255.255.255.255 table isp2
ip route add default via 10.0.0.138 table isp2
takže půjde přes eth3, tudíž
iptables -t nat -A POSTROUTING -s 192.168.91.26 -j SNAT --to 10.0.0.138
ale
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
se už neuplatní kvůli tomu -o eth0
Nějak jsem si při přemýšlení o tomhle problému neuvědomil, že ten "INET2 Router" směrem dovnitř evidentně nenatuje, jinak by tazatel tenhle problém vůbec neměl. Pokud natování na vnitřním rozhraní nelze nastavit, tak se ten problém bez úpravy routovacích tabulek zřejmě vyřešit nedá.
IMHO se to týká veškerého provozu odcházejícího z 192.168.91.26.Ano, což ale bude provoz do internetu, jiný nemá důvod jít přes router. Poprvé jsem to pravidlo moc nezkoumal a myslel jsem, že je to upravené to mé původní, které mělo upravovat spojení z internetu na web server – a tím „navazuje ven“ jsem myslel, že je ve skutečnosti určené pro opačný směr, tedy spojení zahájena z počítače, kde běží webový server.
Myslím, že se neuplatní.Máte pravdu, je tam to omezení
-o eth0.
Nějak jsem si při přemýšlení o tomhle problému neuvědomil, že ten "INET2 Router" směrem dovnitř evidentně nenatuje, jinak by tazatel tenhle problém vůbec neměl.Ten router asi dělá DNAT (z veřejné IP adresy na privátní rozsah), nedělá SNAT (který je zbytečný při typickém použití SOHO routerů, kde je router zároveň jedinou bránou do dalších sítí).
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz