Byl vydán Mozilla Firefox 156.0. Přehled novinek v poznámkách k vydání a poznámkách k vydání pro vývojáře. Vestavěný prohlížeč PDF se nyní spouští o 45 % rychleji. Řešeny jsou rovněž bezpečnostní chyby. Nový Firefox 156 bude brzy k dispozici také na Flathubu a Snapcraftu.
Článek na Raspberry Pi představuje nový vzhled desktopu operačního systému Raspberry Pi OS v aktuálním vydání 2026-09-15.
Nové verze Roundcube Webmailu 1.6.19 a 1.7.4 řeší několik zranitelností.
Na Kickstarteru běží kampaň na podporu hloupého (jenom volání a SMS) tlačítkového DIY telefonu MAKERphone 2.0 od společnosti CircuitMess postaveného na ESP32-S3 a volitelně také s hodinkami MAKERband. S možností psaní vlastních aplikací. S volitelnými HW rozšiřujícími moduly.
Byla vydána nová verze 10.7 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyly balíčky HomeBox a Scrypted.
OpenRGB (GitLab) dospěl do verze 1.0 (YouTube). OpenRGB (dříve OpenAuraSDK) je svobodný multiplatformní software umožňující nastavení podsvícení celé řady různých „herních“ komponent a periferií.
Dnes startuje prodej headsetu Steam Frame. Počínaje dneškem se tedy můžete zapsat na seznam pro jeden z následujících modelů: Steam Frame 256 GB za 1 049 EUR a Steam Frame 1 TB za 1 279 EUR.
Vládní CERT upozorňuje na kritickou zranitelnost v GitLab Community Edition (CE) a Enterprise Edition (EE). Zranitelnost CVE-2026-85706 typu path traversal v Repository Commits API dosahuje skóre CVSS 10.0. Kvůli nedostatečnému omezení cest a chybějícímu vynucení autentizace může za určitých podmínek neautentizovaný útočník číst libovolné soubory ze serveru GitLab, a získat tak přístup k citlivým datům a konfiguraci instance.
Linux může běžet nativně na ESP32-S3 – bez emulace a rovnou s 9,7″ e-paperem.
Homebrew (Wikipedie), správce balíčků pro macOS a od verze 2.0.0 také pro Linux, byl vydán ve verzi 7.0.0. Pro sandboxing se na Linuxu nově používá Landlock místo Bubblewrap. Na stránce Homebrew Formulae lze procházet seznamem balíčků. K dispozici jsou také různé statistiky.
 28.9.2013 03:22
Petr Maleček | skóre: 29
| Plzeň - Bolevec
#!/bin/bash

ip=/sbin/ip
ping=/bin/ping
route=/sbin/route

CS_IP="172.16.26.1"
CS_IF="eth2"

CS_METRIC=(`$ip route | grep $CS_IP | awk '{print $7}'`)
CS_PING=(`$ping -w 1 -c 1 -I $CS_IF 8.8.8.8`)

while [ true ]; do

  ## Pokud havni pripojeni nefunguje, prepneme na zalozni.
  if [[ "$CS_METRIC" -ne "10" && ! "$CS_PING" ]];
    then
        $route del default gw $CS_IP
        $route add default gw $CS_IP metric 10
        echo "Nefunguje"

  fi


  ## Pokud pripojeni opet zacne fungovat, tak mu zvysime prioritu (hlavni)
  if [[ "$CS_METRIC" -eq "10" && "$CS_PING" ]];
    then

        $route del default gw $CS_IP
        $route add default gw $CS_IP metric 0
        echo "Opet funguje"

  fi

sleep 5
done
 Díky.
Řešení dotazu:
29.9.2013 12:04
Petr Maleček | skóre: 29
| Plzeň - Bolevec
# vytvoreni routovacich tabulek (CS, PF) a rout
    $ip route add 172.16.26.0 dev eth2 src 172.16.26.62 table T1
    $ip route add default via 172.16.26.1 table T1
    $ip route add 10.109.13.128 dev eth1 src 10.109.13.146 table T2
    $ip route add default via 10.109.13.129 table T2

    # nastaveni rout
    $ip route add 172.16.26.0 dev eth2 src 172.16.26.62
    $ip route add 10.109.13.128 dev eth1 src 10.109.13.146

    # nasteveni defaultni routy
    $ip route add default via 172.16.26.1

    # nasteveni smerovacich rout (aby slo dovnitr a ven to, jakym interfacem to prislo)
    $ip rule add from 172.16.26.62 table T1
    $ip rule add from 10.109.13.146 table T2

    # prirazeni konexi do tabulek
    $ip route add 192.168.1.0 dev eth0 table T1
    $ip route add 10.109.13.128 dev eth1 table T1
    $ip route add 127.0.0.0/8 dev lo table T1
    $ip route add 192.168.1.0 dev eth0 table T2
    $ip route add 172.16.26.0 dev eth2 table T2
    $ip route add 127.0.0.0/8 dev lo table T2

    # nastaveni nexthopu (volba odchozi GW je na kernelu)
    $ip route add default scope global nexthop via 172.16.26.1 dev eth2 weight 1 nexthop via 10.109.13.129 dev eth1 weight 2
 28.9.2013 19:48
Jashin© | skóre: 8
| Keyboard/Home
muzes zkusit IFovat budto navratovou hodnou pingu nebo pocet prijatych packetu:
ping_gw0=$(ping -c 1 ${gw0})
if [ $? == 0 ]; then
#brana funguje
else
#brana nejde
fi
ping_gw0=$(ping -c 10 ${gw0} | grep received | awk '{print $4 }')
if [ ${ping_gw0} -ge 8 ]; then
#brana funguje
else
#brana nejde
fi
Na received.com ti to uz fungovat nebude :P a grep nie je nuten.
gw0=
ping_gw0=$(ping -c 10 "$gw0" | awk "/--- $gw0 ping statistics ---/"'{ getline; print $4 }')
if [ "${ping_gw0}" -ge 8 ]; then
#brana funguje
else
#brana nejde
fi
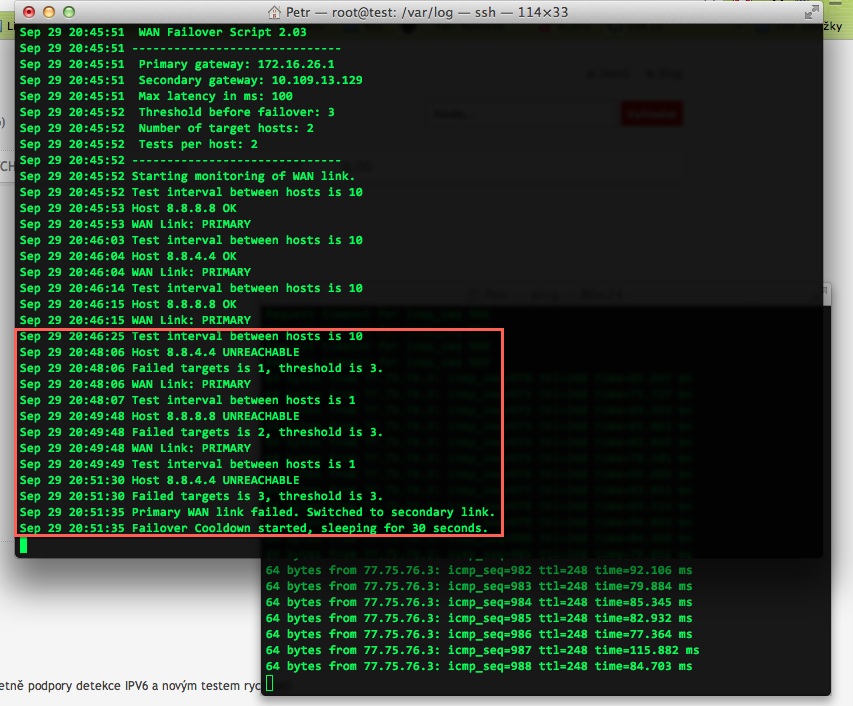
https://code.google.com/p/wanfailoverscript/
Pouzivam k maximalni spokojenosti
29.9.2013 18:59
Petr Maleček | skóre: 29
| Plzeň - Bolevec
Resil jsem podobny problem pred par lety - dokonce se tremi pripojenimi
$ip route add default scope global nexthop via 172.16.26.1 dev eth2 weight 1 nexthop via 10.109.13.129 dev eth1 weight 2
To mi vubec nefungovalo. Nevim proc kdyz je to vsude uvadene jako prave failover nastaveni.
Mozna na to ma vliv to jestli je za tim pripojene jeste nejake zarizeni (napr. AP) ktere i v pripade vypadku linky nejake pakety IN/OUT na port sitove karty posila.
29.9.2013 21:35
Petr Maleček | skóre: 29
| Plzeň - Bolevec
29.9.2013 21:39
Petr Maleček | skóre: 29
| Plzeň - Bolevec
29.9.2013 21:48
Petr Maleček | skóre: 29
| Plzeň - Bolevec
#
# WFS - Wan Failover Script
# Configuration file
#
TARGETS_FILE=/etc/wfs/targets.txt
PRIMARY_GW=172.16.26.1
SECONDARY_GW=10.109.13.129
MAX_LATENCY=50
INTERVAL=5
TEST_COUNT=2
THRESHOLD=3
COOLDOWNDELAY01=5
COOLDOWNDELAY02=5
MAIL_TARGET="mail@(muj).cz"
DAEMON=1
QUIET=1
PIDFILE=/var/run/wfs.pid
PRIMARY_CMD=""
SECONDARY_CMD=""
DEBUG=1
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz