Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
iptables -t nat -A POSTROUTING -o eth1 -j SNAT --to-source 10.0.0.1
iptables -A FORWARD -s 192.168.0.0/16 -i eth1 -o eth0 -j ACCEPT
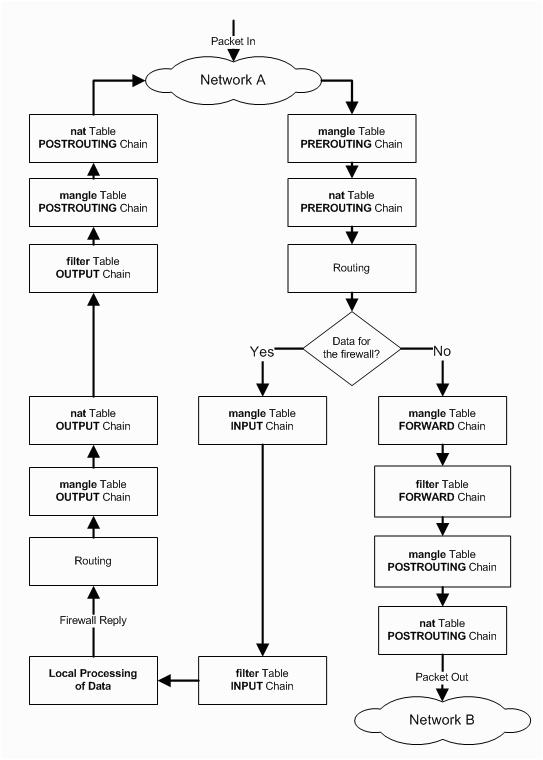
nadrazeny router mam take ve sprave ale nastaveni route neposilam - proste je to proroutovane a funguje to jak potrebuji. Pouze mi neni jasna presna funkcnost SNATu v iptables. pokud dam ping napr. z pocitace 192.168.1.1 na 172.16.0.1 tak neni NATovano. (ani odpovidajici paket) pokud dam ping napr. z pocitace 172.16.0.1 na 192.168.1.1 tak je NATovano. Ale preci vsechny pakety co jdou ven pres eth1 maji podle prvni radky iptables prekladat zdrojovou adresu - tedy by to spavne nemelo fungovat. Nebo tabulka NAT v iptables funguje tak ze pokud neni pro dany paket zaznam v tabulce NAT v kernelu tak jej pusti bez NATu dal ? Jako ja jsem spokojeny jak to funguje - presne jak potrebuju - jenom mi neni jasne jakto ze nejsou SNATovany vsechny pakety ktere jdou na rozhrani eth1 (kdyz rozkaz v iptables znel jasne
 )
Řešení dotazu:
 12.12.2013 14:51
MMMMMMMMM | skóre: 44
| blog: unstable
| Valašsko :-)
 internet
     |
     |
------------ eth1: 10.0.0.254      eth1: 10.0.0.1 (SNAT)  -----------
- router 1 ------------------------------------------------ router 2 -
------------                                              -----------
    |                                                          |
   PC 1                                                       PC 2

 192.168.1.1                                               172.16.0.1
router 1 ma k beznemu routovani navic:
ip route add 172.16.0.0/24 via 10.0.0.1 dev eth1router 2:
ip route add default via 10.0.0.254

iptables -t nat -A POSTROUTING -o eth1 -j SNAT --to-source 10.0.0.1
iptables -A FORWARD -s 192.168.0.0/16 -i eth1 -o eth0 -j ACCEPT
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz