Dne 21. října 2026 vydal projekt Node.js bezpečnostní aktualizace opravující deset zranitelností, včetně jedné umožňující potenciální vzdálené spuštění kódu (RCE). Nejzajímavější je CVE-2026-111497, chyba dekodéru Brotli, kterou objevili výzkumníci využívající OpenAI Codex Security. Chyba je v nativním dekodéru Brotli, nikoli v samotném JavaScriptu. Speciálně vytvořený komprimovaný vstup způsobí, že dekodér zamění
… více »Francouzský výrobce kabelů Nexans upozornil na napjaté dodávky elektrických kabelů. Výstavba nové výrobní linky pro některé typy kabelů může trvat přibližně tři roky. Datacentra potřebují rozsáhlé nízkonapěťové a středněnapěťové rozvody. Poptávka roste současně s modernizací elektrických sítí. Někteří odběratelé proto uzavírají výrazně delší dodavatelské smlouvy [Reuters].
Představena byla (𝕏) virtuální platforma FLYBENCH FPV, která nováčky provede zapojením a konstrukcí dronů.
Google Chrome 156 byl prohlášen za stabilní. Přehled novinek v poznámkách k vydání. Opraveno bylo 353 bezpečnostních chyb. Vylepšeny byly také nástroje pro vývojáře.
Indická společnost eMudhra po bezpečnostním incidentu, tj. kompromitaci soukromých klíčů osmi mezilehlých certifikátů své certifikační autority, opouští globální byznys s SSL/TLS certifikáty.
Dle Phoronixu zveřejnila společnost Trend Micro prostřednictvím programu Zero Day Initiative (ZDI) několik hlášení bezpečnostních zranitelností přímo na veřejném mailing listu LKML, přestože některé chyby dosud nemají opravu začleněnou do hlavní větve jádra. Mezi hlášenými problémy jsou dvě zranitelnosti s hodnocením CVSS 9.0, týkající se SMB Direct a KSMBD, které mohou umožnit vzdálené spuštění kódu. Další hlášení se týkají … více »
Správce hesel KeePassXC byl vydán ve verzi 2.8.0. Přechází na Qt 6, podporuje vkládání hesel s Waylandem, rychlé odemykání pomocí Polkitu nebo možnost nastavení klávesových zkratek (seznam změn).
Databáze DuckDB (Wikipedie) byla vydána ve verzi 2.0.0 LTS. S kódovým názvem Cinnamon Teal (čírka skořicová). S vyladěným protokolem Quack.
V implementaci Broadcom 802.11 byla zjištěna chyba ve zpracování WPS/EAP, týká se to SDK od roku 2010. Broadcom podle výzkumníka Quentina Kaisera odmítl CVE přidělit. Modemy Huawei a Technicolor jsou používány i v ČR, v LTE routerech, běžných domácích routerech a firemních přístupových bodech, jejich současný počet a zranitelnost konkrétních verzí však zatím neznáme. Více detailů a demo. GitHub / Broadcom 802.11 SDK Detection Toolkit.
Byla vydána nová verze 10.8 z Debianu vycházející linuxové distribuce DietPi pro (nejenom) jednodeskové počítače. Přehled novinek v poznámkách k vydání. Přibyl balíček DietPi WireGuard.
root@debian:/etc/cups# cat cupsd.conf
#
#
# Sample configuration file for the CUPS scheduler.  See "man cupsd.conf"
for a
# complete description of this file.
#

# Log general information in error_log - change "warn" to "debug"
# for troubleshooting...
LogLevel warn

# Deactivate CUPS' internal logrotating, as we provide a better one,
especially
# LogLevel debug2 gets usable now
MaxLogSize 0

# Only listen for connections from the local machine.
Listen localhost:631
Listen /var/run/cups/cups.sock

# Show shared printers on the local network.
Browsing On
BrowseLocalProtocols dnssd

# Default authentication type, when authentication is required...
DefaultAuthType Basic

# Web interface setting...
WebInterface Yes

# Restrict access to the server...
<<Location />>
  Order allow,deny
<</Location>>

# Restrict access to the admin pages...
<<Location /admin>>
  Order allow,deny
<</Location>>

# Restrict access to configuration files...
<<Location /admin/conf>>
  AuthType Default
  Require user @SYSTEM
  Order allow,deny
<</Location>>

# Set the default printer/job policies...
<<Policy default>>
  # Job/subscription privacy...
  JobPrivateAccess default
  JobPrivateValues default
  SubscriptionPrivateAccess default
  SubscriptionPrivateValues default

  # Job-related operations must be done by the owner or an administrator...
  <<Limit Create-Job Print-Job Print-URI Validate-Job>>
    Order deny,allow
  <</Limit>>

  <<Limit Send-Document Send-URI Hold-Job Release-Job Restart-Job
Purge-Jobs Set-Job-Attributes Create-Job-Subscription Renew-Subscription
Cancel-Subscription Get-Notifications Reprocess-Job Cancel-Current-Job
Suspend-Current-Job Resume-Job Cancel-My-Jobs Close-Job CUPS-Move-Job
CUPS-Get-Document>>
    Require user @OWNER @SYSTEM
    Order deny,allow
  <</Limit>>

  # All administration operations require an administrator to authenticate...
  <<Limit CUPS-Add-Modify-Printer CUPS-Delete-Printer CUPS-Add-Modify-Class
CUPS-Delete-Class CUPS-Set-Default CUPS-Get-Devices>>
    AuthType Default
    Require user @SYSTEM
    Order deny,allow
  <</Limit>>

  # All printer operations require a printer operator to authenticate...
  <<Limit Pause-Printer Resume-Printer Enable-Printer Disable-Printer
Pause-Printer-After-Current-Job Hold-New-Jobs Release-Held-New-Jobs
Deactivate-Printer Activate-Printer Restart-Printer Shutdown-Printer
Startup-Printer Promote-Job Schedule-Job-After Cancel-Jobs
CUPS-Accept-Jobs CUPS-Reject-Jobs>>
    AuthType Default
    Require user @SYSTEM
    Order deny,allow
  <</Limit>>

  # Only the owner or an administrator can cancel or authenticate a job...
  <<Limit Cancel-Job CUPS-Authenticate-Job>>
    Require user @OWNER @SYSTEM
    Order deny,allow
  <</Limit>>

  <<Limit All>>
    Order deny,allow
  <</Limit>>
<</Policy>>

# Set the authenticated printer/job policies...
<<Policy authenticated>>
  # Job/subscription privacy...
  JobPrivateAccess default
  JobPrivateValues default
  SubscriptionPrivateAccess default
  SubscriptionPrivateValues default

  # Job-related operations must be done by the owner or an administrator...
  <<Limit Create-Job Print-Job Print-URI Validate-Job>>
    AuthType Default
    Order deny,allow
  <</Limit>>

  <<Limit Send-Document Send-URI Hold-Job Release-Job Restart-Job
Purge-Jobs Set-Job-Attributes Create-Job-Subscription Renew-Subscription
Cancel-Subscription Get-Notifications Reprocess-Job Cancel-Current-Job
Suspend-Current-Job Resume-Job Cancel-My-Jobs Close-Job CUPS-Move-Job
CUPS-Get-Document>>
    AuthType Default
    Require user @OWNER @SYSTEM
    Order deny,allow
  <</Limit>>

  # All administration operations require an administrator to authenticate...
  <<Limit CUPS-Add-Modify-Printer CUPS-Delete-Printer CUPS-Add-Modify-Class
CUPS-Delete-Class CUPS-Set-Default>>
    AuthType Default
    Require user @SYSTEM
    Order deny,allow
  <</Limit>>

  # All printer operations require a printer operator to authenticate...
  <<Limit Pause-Printer Resume-Printer Enable-Printer Disable-Printer
Pause-Printer-After-Current-Job Hold-New-Jobs Release-Held-New-Jobs
Deactivate-Printer Activate-Printer Restart-Printer Shutdown-Printer
Startup-Printer Promote-Job Schedule-Job-After Cancel-Jobs
CUPS-Accept-Jobs CUPS-Reject-Jobs>>
    AuthType Default
    Require user @SYSTEM
    Order deny,allow
  <</Limit>>

  # Only the owner or an administrator can cancel or authenticate a job...
  <<Limit Cancel-Job CUPS-Authenticate-Job>>
    AuthType Default
    Require user @OWNER @SYSTEM
    Order deny,allow
  <</Limit>>

  <<Limit All>>
    Order deny,allow
  <</Limit>>
<</Policy>>

#
#
root@debian:/etc/cups# cat printers.conf
# Printer configuration file for CUPS v1.7.5
# Written by cupsd
# DO NOT EDIT THIS FILE WHEN CUPSD IS RUNNING
<<DefaultPrinter HP_LaserJet_1018>>
UUID urn:uuid:3bb673dd-a2a3-3d00-786f-1896bfe4faf8
Info HP_LaserJet_1018
DeviceURI hp:/usb/HP_LaserJet_1018?serial=KP2RCBW
State Idle
StateTime 1430763212
Type 36892
Accepting Yes
Shared Yes
JobSheets none none
QuotaPeriod 0
PageLimit 0
KLimit 0
OpPolicy default
ErrorPolicy stop-printer
<</Printer>>
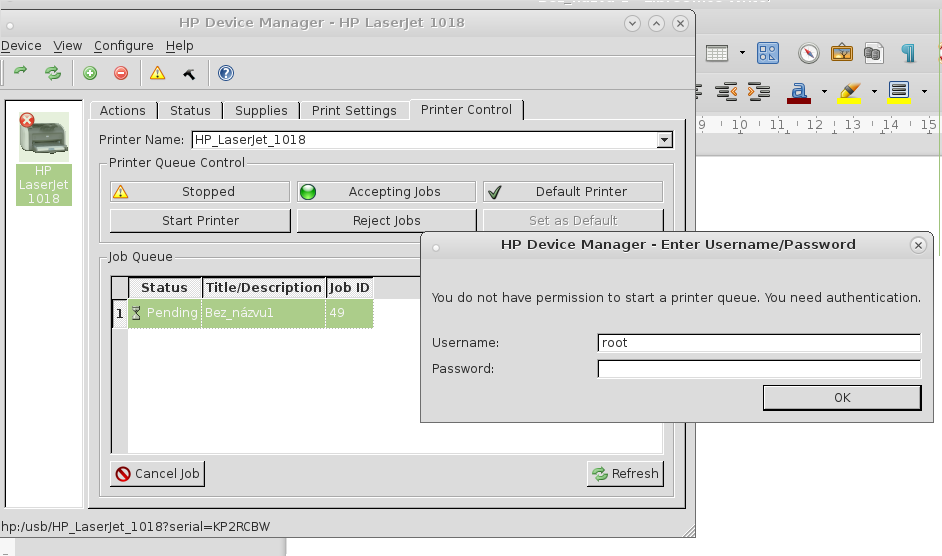
Ako môžem prosím nastaviť,
1.)aby nežiadalo root a heslo?, prípadne ešte lepšie,
2.)aby sa tlačiareň zapla pri spustení PC?
Ďakujem za info
Na otázku zatím nikdo bohužel neodpověděl.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz