Skotský vývojář Mike Lothian pozastavil vývoj svého otevřeného ovladače Vino (nedostupné) pro dokovací stanice DisplayLink poté, co mu Synaptics v reakci na žádost o pomoc pohrozil žalobou kvůli údajnému porušování patentů. Firma nejprve předložila seznam 125 patentů bez specifikace, které konkrétně měl ovladač porušovat, a následně požadovala 25 tisíc dolarů za náklady na jejich přiřazení ke kódu s hrozbou, že se tato částka bude
… více »Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
 jo souhlas, chtelo to vic informaci
takze pravidlo:
iptables -t nat -I PREROUTING -p tcp --dport 10443 -j DNAT --to-destination 192.168.2.4:443jeste opravim ze LAN1-LAN4 se taguje vlanou vlan0 lezu tam pres pres WAN0 s IP inet addr:192.168.9.100 na ktere visi USB 3g modem HTTP request : curl -k https://mojedomena.com:10443/ Mam pres TCPDUMP odposlechnuty, ze kdyz tohle spustim na hostu, ktery je na LAN1 tak ty iptables zaberou, kdyz to spustim primo z konzole routeru, tak to odejde ven do internetu
But the manual wouldn't be complete without itJá to zase tolik na HTTP nepotřebuju, to bylo spíš na otestovaní, ale myslím si že tohle je to co mi dělá problémy, když spustim na tom routeru openvpn klienta. Nemůžu se pak dostat na jeho lokální služby, pouze na jeho sítě. tj LAN1-LAN4. Už jsem to tu jednou myslím řešil a tohle vypadá jako ten důvod. Zkusím nekdy později novější FW, jestli tam není ta podpora pro CONFIG_IP_NF_NAT_LOCAL
když spustim na tom routeru openvpn klienta. Nemůžu se pak dostat na jeho lokální služby, pouze na jeho sítě.To ale s predchozim dotazem vubec nesouvisi.. Kdyz se skrz VPN prihlasis lokalne na router, pravidlo pro "port forwarding", se neuplatni, ale ani nemusi protoze muzes pristupovat na sluzbu primo:
curl -k https://192.168.2.4:443Protoze ten "port forward" je obecny za podminky, ze mas dobre forwardning, muzes take pristupovat na sluzbu rovnou z VPN klienta skrz tunel.
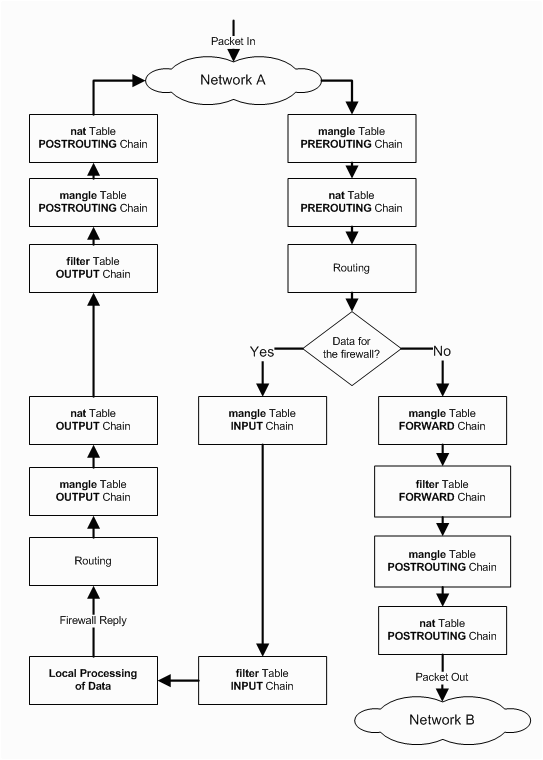
curl -k https://gateway_tunelu:10443No a konecne doporucuji tento obrazek.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz