Byla vydána nová verze 3.2.8 svobodné aplikace pro úpravu a vytváření rastrové grafiky GIMP (GNU Image Manipulation Program). Přehled novinek v oznámení o vydání a v souboru NEWS na GitLabu. Nový GIMP je již k dispozici také na Flathubu.
Projekt openSUSE dnes, 3. listopadu 2026, oficiálně vydal openSUSE Leap 16.1, novou verzi své stabilní linuxové distribuce. Novinkou je také Immutable Mode, který nahrazuje dosavadní samostatnou distribuci openSUSE Leap Micro. Podrobnosti o novém vydání najdete v oficiálním oznámení nebo v českém překladu oznámení. Instalační obrazy jsou již dostupné na get.opensuse.org. Vydání společně oslavíme v pátek ve virtuálním baru a na … více »
Bylo oznámeno vydání Fedora Linuxu 45. Ve finální verzi vychází šest oficiálních edic: Fedora Workstation a Fedora KDE Plasma Desktop pro desktopové, Fedora Server pro serverové, Fedora Cloud pro cloudové nasazení, Fedora CoreOS pro ty, kteří preferují neměnné systémy a Fedora IoT pro internet věcí. Vedle nich jsou k dispozici také další atomické desktopy, spiny a laby. Podrobný přehled novinek v samostatných článcích na stránkách
… více »Vědci z MIT CSAIL představili koncept 'weight-space programming' a názorně předvedli, že pokročilé jazykové modely SI dokážou přímo číst a upravovat váhy neuronových sítí. Studie ukazuje, že modely nejen dokážou identifikovat účel sítí z pouhého nahlédnutí do jejich číselných vah, ale mohou i cíleně opravovat chyby a nedostatky, například GPT-6 Astra se změnou pouhých 0,016% vah open-weight modelu Qwen3.5-0.8B podařilo odstranit
… více »Organizátoři komunitního setkání nejen českých a slovenských správců sítí CSNOG 2027, které se uskuteční 20. a 21. ledna na půdě zlínské univerzity Tomáše Bati, oznámili prodloužení termínu pro zasílání abstraktů do programu akce. Zájemci se mohou hlásit prostřednictvím webu setkání do úterý 10. listopadu. Programová komise uvítá příspěvky věnované nejen správě sítí, ale také legislativě a regulaci nebo síťařským aktivitám studentů a pedagogů.
Bylo spuštěno předobjednávání zařízení Flipper One s Linuxem. Za 20 dolarů si lze koupit kupón a zajistit si tím speciální cenu 379 dolarů po spuštění kampaně na Kickstarteru.
Tor Browser, tj. fork webového prohlížeče Mozilla Firefox s integrovaným klientem sítě Tor přednastavený tak, aby přes tuto síť bezpečně komunikoval, byl vydán ve verzi 16.0. Postaven je na Firefoxu ESR 153. Vydána byla také nová verze 7.16 živé linuxové distribuce Tails (The Amnesic Incognito Live System), jež klade důraz na ochranu soukromí uživatelů a anonymitu. S Tor Browserem 16.0.
FreeTube, desktopový klient pro YouTube využívající lokální API, byl vydán ve verzi 0.26.0. Toto velké opravné vydání mj. vrací částečnou podporu živých přenosů nebo přepracovává zobrazování titulků a obecně nastavení videa v přehrávači – FreeTube umožňuje např. přehrávat video s větším zrychlením.
Další vlna kyberútoků zasáhla chladicí zařízení supermarketů v sedmi evropských zemích, Belgii, Lucembursku, Švédsku, Nizozemsku, Irsku, Estonsku a Finsku. Mrazáky se v některých prodejnách opět 'proměnily v trouby' a zahřály až na 50°C, což pochopitelně vedlo ke znehodnocení uskladněných potravin. Útoky navazují na podobný incident ve Francii z první poloviny října letošního roku, pachatel stále není znám.
 22.8.2020 22:33
Jendа | skóre: 78
| blog: Jenda
| JO70FB
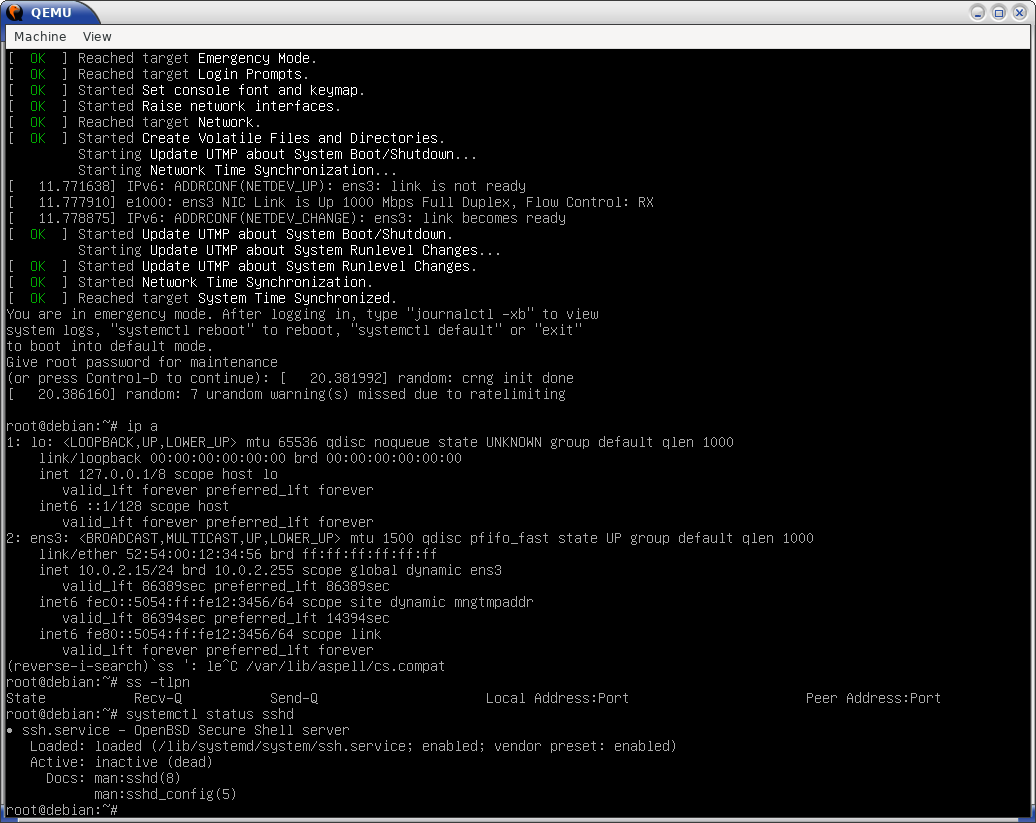
echo "LABEL=TestLabel /mnt/label xfs defaults 1 1" >> /etc/fstab, a rebootnout), tak spustí síť ale nespustí sshd. Takže stroj normálně pingá, je vidět, že naběhl, ale nedá se tam přihlásit a opravit to, a protože nemám přístup na konzoli, tak mám smůlu. Je to poněkud frustrující. Když v konzoli spustím sshd ručně, tak samozřejmě normálně naběhne a funguje.
Googlil jsem, překvapilo mě, že jsem toho moc nenašel, a nejnadějněji vypadá udělat
systemctl add-wants emergency.target sshd.serviceJenže to emergency mode zdá se komplet přeskočí (wtf), tak se bojím, že pokud bude k emergency mode nějaký jiný/závažnější důvod, tak se to kreativně rozbije nějak jinak a třeba to ani nespustí shell a nepůjde to tak opravit ani pokud konzoli mám. Jak se tohle má správně řešit? A myslíte si, že je to na bugreport? Podle mě když to spustí síť, tak to má rovnou zkusit spustit i sshd. Je to Debian stable, ale řešili to třeba i v redhatu.
Řešení dotazu:
22.8.2020 23:45
Jendа | skóre: 78
| blog: Jenda
| JO70FB
ssh závisí, jako „obyčejná“ unita, na sysinit.target (což není explicitně napsané, je to Default Dependencies), jak můžeme vidět v systemctl list-dependencies ssh. sysinit.target závisí na local-fs.target a různých dalších věcech, a když něco z toho selže, tak se sysinit nestane, a tím se nespustí žádné ostatní „obyčejné“ unity.
Řešení je třeba následující: vyrobím unitu /etc/systemd/system/sshd-rescue.service, která bude přesnou kopií distribuční ssh unity (systemctl cat ssh), až na vyznačené změny:
[Unit]
Description=OpenBSD Secure Shell server
Documentation=man:sshd(8) man:sshd_config(5)
After=network.target auditd.service
ConditionPathExists=!/etc/ssh/sshd_not_to_be_run
DefaultDependencies=no

[Service]
EnvironmentFile=-/etc/default/ssh
ExecStartPre=/usr/sbin/sshd -t
ExecStart=/usr/sbin/sshd -D $SSHD_OPTS
ExecReload=/usr/sbin/sshd -t
ExecReload=/bin/kill -HUP $MAINPID
KillMode=process
Restart=on-failure
RestartPreventExitStatus=255
Type=notify
RuntimeDirectory=sshd
RuntimeDirectoryMode=0755

[Install]
WantedBy=emergency.target
#Alias=sshd.service
Tu pak stačí enablovat (
systemctl enable sshd-rescue) a pak už se sshd v rescue spustí, a „normální“ ssh se spustí při úspěšném bootu.
Ještě upozornění, že do toho rescue sshd se nedá přihlásit jako ne-root: vypíše to
System is booting up. Unprivileged users are not permitted to log in yet. Please come back later. For technical details, see pam_nologin(8).Já mám přihlášení roota klíčem povolené, ale pokud ho zakazujete, tak si v té rescue unitě asi dejte extra konfigurák, kde bude povolené.
14.1.2022 00:57
Jendа | skóre: 78
| blog: Jenda
| JO70FB
25.1.2024 21:11
Jendа | skóre: 78
| blog: Jenda
| JO70FB
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz