Byla vydána OpenIndiana 2026.10. Unixový operační systém OpenIndiana (Wikipedie) vychází z OpenSolarisu (Wikipedie).
Americký výrobce polovodičů onsemi (ON Semiconductor) zrušil plány na rozšíření výroby v rožnovském závodě v Česku za dvě miliardy dolarů (podle aktuálního kurzu zhruba 43,5 mld. Kč). Důvodem je vývoj na trhu.
O víkendu probíhá na FIT VUT v Brně konference OpenAlt 2026 o otevřeném softwaru a datech, IT bezpečnosti, DIY a IoT. Na programu je spousta zajímavých přednášek. Pokud jste v Brně, stavte se. Vstup zdarma. Přednášky lze sledovat i online na VHSky a YouTube.
Qualcomm uzavřel víceletou dohodu se SpaceX. Bude dodávat rádiové technologie, baseband jednotky a software pro plánovanou pozemní 5G síť Starlink Mobile. Výstavba má zahrnovat desítky tisíc základnových stanic v USA. Zahájení nasazování se očekává v roce 2027. Qualcomm dohodu označuje za svůj dosud největší 5G kontrakt.
Google rozšířil Cloud Vulnerability Reward Program. Nově nabízí odměnu až 250 tisíc dolarů za vysoce závažné architektonické bezpečnostní chyby označované jako Root-in-Cloud.
V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
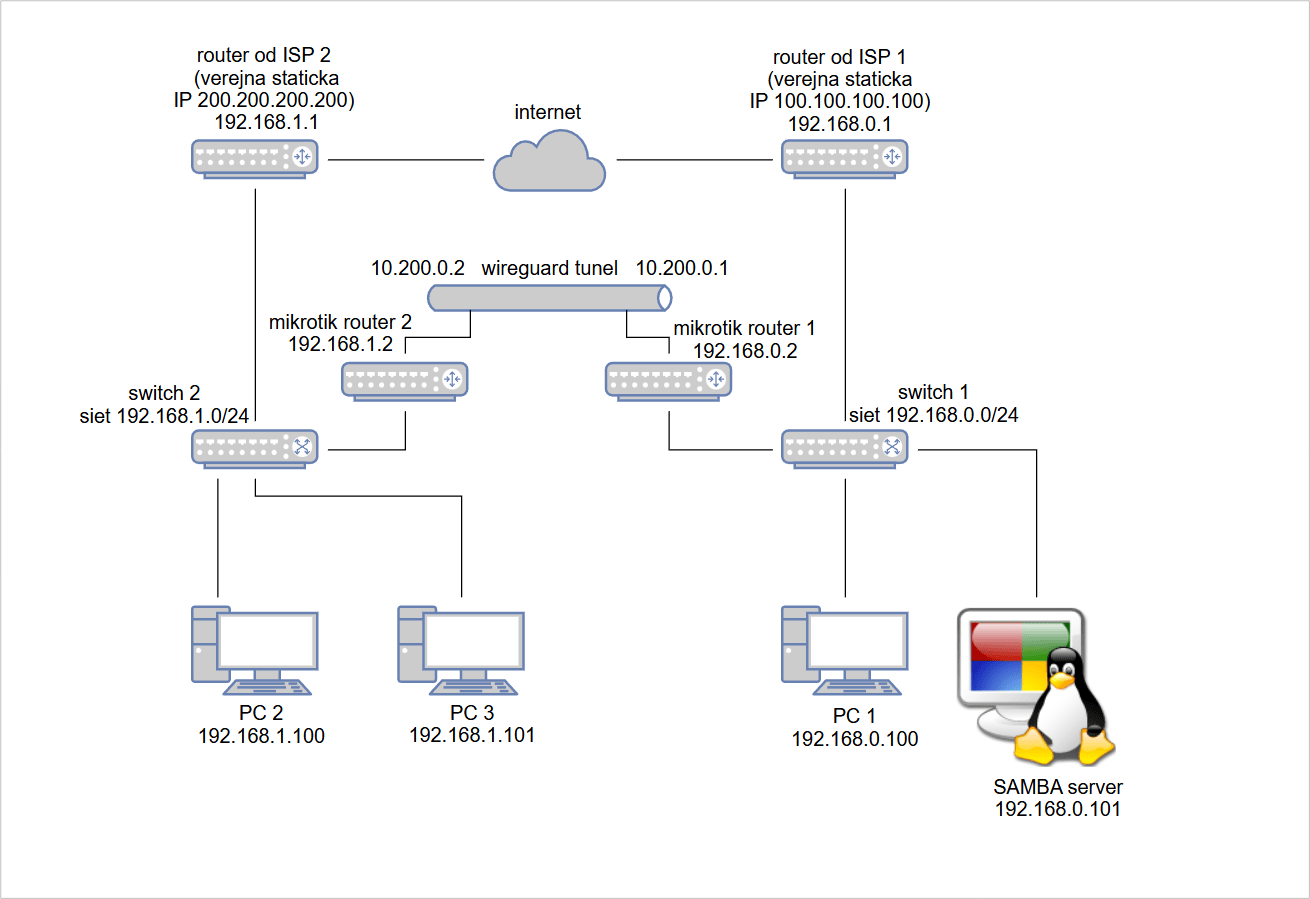
***** Mikrotik Router 1 *****

/interface/wireguard
add listen-port=13231 name=wireguard1

/interface/wireguard/peers
add allowed-address=192.168.1.0/24 endpoint-address=200.200.200.200 endpoint-port=13231 interface=wireguard1 public-key="public-key Mikrotik Router 2"

/ip/address
add address=10.200.0.1/30 interface=wireguard1

/ip/route
add dst-address=192.168.1.0/24 gateway=wireguard1

/ip/firewall/filter
add action=accept chain=input dst-port=13231 protocol=udp src-address=200.200.200.200 place-before=1
add action=accept chain=forward dst-address=192.168.0.0/24 src-address=192.168.1.0/24 place-before=1
add action=accept chain=forward dst-address=192.168.1.0/24 src-address=192.168.0.0/24 place-before=1

***** Mikrotik Router 2 *****

/interface/wireguard
add listen-port=13231 name=wireguard1

/interface/wireguard/peers
add allowed-address=192.168.0.0/24 endpoint-address=100.100.100.100 endpoint-port=13231 interface=wireguard1 public-key="public-key Mikrotik Router 1"

/ip/address
add address=10.200.0.2/30 interface=wireguard1

/ip/route
add dst-address=192.168.0.0/24 gateway=wireguard1

/ip/firewall/filter
add action=accept chain=input dst-port=13231 protocol=udp src-address=100.100.100.100 place-before=1
add action=accept chain=forward dst-address=192.168.1.0/24 src-address=192.168.0.0/24 place-before=1
add action=accept chain=forward dst-address=192.168.0.0/24 src-address=192.168.1.0/24 place-before=1
/ip/address add address=10.200.0.1/30 interface=wireguard1Podle navodu neni IP adresa ktera se pridava verejna, ale lokalni(192.168.0.2). V navodu je hadam chyba a misto 10.255.255.1/30 ma byt 10.1.202.1/30.
Příloha: wireguard.png (35362 bytů)Podle obrazku, bude mit PC/Sever vychozi branu na routeru od ISP => na mikrotik se provoz nikdy nedostane => musis pridat statickou cestu do 192.168.1.0/24 pres 192.168.0.2 a stejne i na druhe strane.
Příloha: wireguard.png (35362 bytů)V obrazku je chyba. Wireguard nevytvari samostatnou tunelovanou sit(OpenVPN) => vnejsi "obal" tunelu nebude 10.200.0.x, ale verejna cast ISP ie. peer1/peer2. 50c
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz