Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Multimediální přehrávač mpv byl vydán ve verzi 0.42.0. Jde o větší balík změn po bezmála roce. Mimo jiné se lépe integruje s Waylandem nebo rozšiřuje podporu DVD/Blu-ray, např. umožňuje přehrávat rovnou obrazy médií (soubory iso).
Desktopové prostředí LXQt (Lightweight Qt Desktop Environment, Wikipedie) vzniklé sloučením projektů Razor-qt a LXDE bylo vydáno ve verzi 2.5.0. Přehled novinek v poznámkách k vydání.
Byla vydána (𝕏) nová verze 8.0 LTS open source monitorovacího systému Zabbix (Wikipedie). Přehled novinek v oznámení na webu, v poznámkách k vydání a v aktualizované dokumentaci.
Byla vydána verze R14.1.7 desktopového prostředí Trinity Desktop Environment (TDE, fork KDE 3.5, Wikipedie). Přehled novinek v poznámkách k vydání, podrobnosti v seznamu změn.
Bazzite (Wikipedie), tj. linuxová distribuce vycházející z Fedora Linuxu a optimalizována pro hraní počítačových her, byla vydána ve verzi 45. S Open Gaming Collective (OGC) jádrem a novým Easy Anti-Cheatem pro Linux (EAC Linux v2).
MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
Ve správci balíčků APT, používaném v Debianu a odvozených distribucích, byla nalezena a opravena kritická zranitelnost CVE-2026-109518. Vzdálený útočník může obejít ověření stažených balíčků pomocí přesměrování a dočasných chyb HTTP serveru.
wg show
root@truenas[~]# wg show
interface: wg0
  public key: SOMETHING SOMETHING=
  private key: (hidden)
  listening port: 55101
  fwmark: 0xca6c

peer: SOMETHINGSOMETHING=
  preshared key: (hidden)
  endpoint: 141.147.49.24:57617
  allowed ips: 0.0.0.0/0, ::/0
  latest handshake: 46 seconds ago
  transfer: 3.35 KiB received, 3.58 KiB sent
jenkings@jenkings-Nitro-AN16-41:~$ sudo wg show
interface: truenas
  public key: SOMETHINGSOMETHING
  private key: (hidden)
  listening port: 54255
  fwmark: 0xca6c

peer: qr9hbQN8c5/ldftsTy8oSC5TVjFF8DO1XDyEsowa1nA=
  preshared key: (hidden)
  endpoint: 141.147.49.24:57617
  allowed ips: 0.0.0.0/0, ::/0
  latest handshake: 8 seconds ago
  transfer: 53.01 KiB received, 59.21 KiB sent
[Interface]
PrivateKey = SOMETHINGSOMETHINGSOMETHINGc=
Address = 10.66.66.3/32,fd42:42:42::3/128
DNS = 1.1.1.1,1.0.0.1

[Peer]
PublicKey = SOMETHINGSOMETHINGSOMETHINGc=
PresharedKey = SOMETHINGSOMETHINGSOMETHINGc=
Endpoint = 141.147.49.24:57617
AllowedIPs = 0.0.0.0/0,::/0
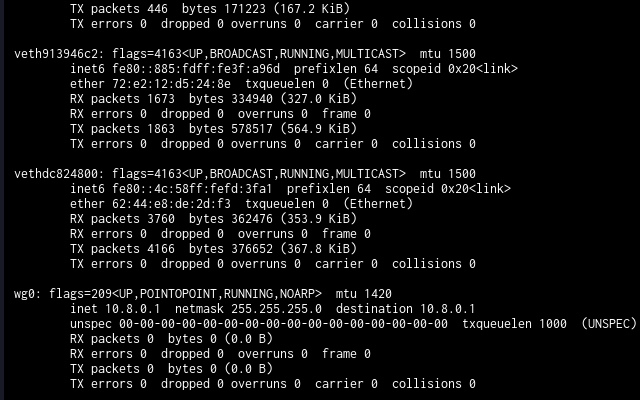
wg0: flags=209[hranata zavorka]UP,POINTOPOINT,RUNNING,NOARP[hranata zavorka]  mtu 1420
        inet 10.66.66.3  netmask 255.255.255.255  destination 10.66.66.3
        inet6 fd42:42:42::3  prefixlen 128  scopeid 0x0[hranata zavorka]global[hranata zavorka]
        unspec 00-00-00-00-00-00-00-00-00-00-00-00-00-00-00-00  txqueuelen 1000  (UNSPEC)
        RX packets 13  bytes 1820 (1.7 KiB)
        RX errors 0  dropped 0  overruns 0  frame 0
        TX packets 19  bytes 1716 (1.6 KiB)
        TX errors 0  dropped 2 overruns 0  carrier 0  collisions 0
wg0: flags=209[hranata zavorka]UP,POINTOPOINT,RUNNING,NOARP[hranata zavorka]  mtu 1420
        inet 10.66.66.3  netmask 255.255.255.255  destination 10.66.66.3
        inet6 fd42:42:42::3  prefixlen 128  scopeid 0x0[hranata zavorka]global[hranata zavorka]
        unspec 00-00-00-00-00-00-00-00-00-00-00-00-00-00-00-00  txqueuelen 1000  (UNSPEC)
        RX packets 13  bytes 1820 (1.7 KiB)
        RX errors 0  dropped 0  overruns 0  frame 0
        TX packets 19  bytes 1716 (1.6 KiB)
        TX errors 0  dropped 2 overruns 0  carrier 0  collisions 0
Address = 10.66.66.3/32To je jenak malo? Pokud se routa generuje dynamicky podle konfigurace(je videt ve vypisu pri sestavovani VPN) tak by to odpovidalo PTP spojeni jen mezi dvema hosty. Pokud tam mas zarizeni vic ta maska by mela byt vetsi /24, /16 etc. Podivej se pls na vypis 'ip r' a jeste se podivej co maji za lomitkem dalsi klienti.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz