Byla vydána beta verze Ubuntu 26.10 s kódovým názvem Stonking Stingray. Přehled novinek v poznámkách k vydání. Dle plánu by Ubuntu 26.10 mělo vyjít 15. října 2026.
Byla vydána verze 1.99.0 programovacího jazyka Rust (Wikipedie). Podrobnosti v poznámkách k vydání. Vyzkoušet Rust lze například na stránce Rust by Example.
Od 13. do 15. října proběhne v Praze OpenSSL Conference 2026. Na YouTube lze zhlédnout videozáznamy přednášek z loňského roku.
Eben Upton oznámil další zdražení jednodeskových počítačů Raspberry Pi. Tentokrát 2 GB varianty o 12,50 dolarů. Nově 2 GB Raspberry Pi 4 stojí 67,50 dolarů a 2 GB Raspberry Pi 5 stojí 77,50 dolarů.
OpenMandriva ROME, tj. průběžně aktualizovaná (rolling) edice linuxové distribuce OpenMandriva, byla vydána ve verzi 26.09. Vedle Flatpaku také s podporou Snapu.
Edison Design Group po více než 30 letech zveřejnil zdrojový kód svého EDG C/C++ front-endu. Ten proslul širokou podporou standardů C++ a kompatibilitou s dialekty kompilátorů od Microsoftu, GNU, Clangu, Sunu a dokonce i s prehistorickým cfrontem. EDG byl použit například v kompilátoru Intel C++ Classic, kompilátoru NVCC od firmy NVIDIA pro platformu CUDA nebo v našeptávači kódu IntelliSense v produktech společnosti Microsoft. Projekt nyní spravuje organizace The C++ Alliance a kód je dostupný pod licencí Apache 2.0, doplněnou o výjimky projektu LLVM.
Pocket Tank je malé kapesní virtuální akvárium postavené na vývojové desce ESP32-S3-Touch-AMOLED-1.8. Na dvoujádrovém mikrokontroléru ESP32-S3 s 8 MB PSRAM a 16 MB flash paměti běží jak simulace akvária, tak i malý jazykový model určující chování rybiček. Lokální model o velikosti 7,56 MB se 14 miliony parametrů vznikl destilací modelu Gemma 4 26B, tedy učitele s 26 miliardami parametrů. Kromě firmwaru pro skutečný modul s AMOLED
… více »Open-source nástroj Jevstiller vytváří (destiluje) malý lokální model, který se průběžně učí z odpovědí komerční služby Jev. Běžné dotazy vyřizuje přímo na vlastním hardware, čímž může řádově zkrátit čas odezvy a snížit provozní náklady díky menšímu využívání zpoplatněného API. Nejisté požadavky Jevstiller posílá do Jevu, rovněž průběžně kontroluje náhodná dvě procenta dotazů Jevem. Pokud se lokální model začne s Jevem rozcházet,
… více »Konference LinuxDays 2026 proběhne již tento víkend 3. a 4. října v Praze v areálu ČVUT v Dejvicích na FIT. Konference LinuxDays 2026 znamená desítky přednášek a workshopů, zástup zajímavých osobností, místo pro setkání, spoustu nových nápadů a informací a stánky řady různých projektů: Fedora, openSUSE, vpsFree.cz, Mozilla, MacGyver - bastlíři SH, OpenAlt a mnoho dalších. Vstup je volný.
Microsoft oznámil, že WSL kontejnery (WSLC) aneb linuxové kontejnery ve Windows Subsystem for Linux (WSL) jsou již obecně dostupné. Současně popsal jejich architekturu.
Řešení dotazu:
 22.11.2024 11:49
Max | skóre: 73
| blog: Max_Devaine
22.11.2024 12:10
Max | skóre: 73
| blog: Max_Devaine
64 bytes from 8.8.8.8: icmp_seq=1 ttl=114 time=79.9 ms
64 bytes from 8.8.8.8: icmp_seq=2 ttl=114 time=84.0 ms
64 bytes from 8.8.8.8: icmp_seq=3 ttl=114 time=67.4 ms
64 bytes from 8.8.8.8: icmp_seq=4 ttl=114 time=84.7 ms
64 bytes from 8.8.8.8: icmp_seq=5 ttl=114 time=59.1 ms
64 bytes from 8.8.8.8: icmp_seq=6 ttl=114 time=79.7 ms
64 bytes from 8.8.8.8: icmp_seq=7 ttl=114 time=56.1 ms

64 bytes from 8.8.8.8: icmp_seq=8 ttl=114 time=7232 ms
64 bytes from 8.8.8.8: icmp_seq=9 ttl=114 time=6195 ms
64 bytes from 8.8.8.8: icmp_seq=10 ttl=114 time=5178 ms
64 bytes from 8.8.8.8: icmp_seq=11 ttl=114 time=6274 ms
64 bytes from 8.8.8.8: icmp_seq=12 ttl=114 time=5984 ms
64 bytes from 8.8.8.8: icmp_seq=13 ttl=114 time=4944 ms
64 bytes from 8.8.8.8: icmp_seq=14 ttl=114 time=4055 ms
64 bytes from 8.8.8.8: icmp_seq=15 ttl=114 time=3590 ms
add action=fasttrack-connection chain=forward connection-state=established,related hw-offload=yes
add action=accept chain=forward connection-state=established,related
add action=accept chain=input connection-state=established,related,untracked
add action=accept chain=input protocol=icmp
add action=accept chain=input in-interface-list=WAN protocol=ipsec-esp
add action=accept chain=input dst-port=1701 in-interface-list=WAN protocol=udp
add action=accept chain=input dst-port=4500 in-interface-list=WAN protocol=udp
add action=accept chain=input dst-port=500 in-interface-list=WAN protocol=udp
add action=reject chain=input comment="DNS z WAN" dst-port=53 in-interface-list=WAN protocol=udp reject-with=icmp-network-unreachable
add action=drop chain=forward connection-state=invalid
add action=drop chain=forward connection-nat-state=!dstnat connection-state=new in-interface-list=WAN
add action=drop chain=input connection-state=invalid,new,untracked in-interface-list=WAN
22.11.2024 13:22
Max | skóre: 73
| blog: Max_Devaine
add action=fasttrack-connection chain=forward connection-state=established,related hw-offload=yes
add action=accept chain=forward connection-state=established,related
add action=accept chain=input connection-state=established,related,untracked
add action=accept chain=input protocol=icmp

# Tohle je zbytečný:
add action=accept chain=input in-interface-list=WAN protocol=ipsec-esp

# Tohle vyhodit, proč povoluješ L2TP napřímo do routeru bez šifrování?
# L2TP by mělo být zabaleno vždy v ipsecu, tj pro L2TP over IPSEC stačí mít povolené porty UDP500 a UDP4500
add action=accept chain=input dst-port=1701 in-interface-list=WAN protocol=udp

add action=accept chain=input dst-port=4500 in-interface-list=WAN protocol=udp
add action=accept chain=input dst-port=500 in-interface-list=WAN protocol=udp

# zbytečný, protože dole máš drop connection new
add action=reject chain=input comment="DNS z WAN" dst-port=53 in-interface-list=WAN protocol=udp reject-with=icmp-network-unreachable
add action=drop chain=forward connection-state=invalid
add action=drop chain=forward connection-nat-state=!dstnat connection-state=new in-interface-list=WAN

# měl by jsi dělat kompletní drop a ne si jen vybírat
add action=drop chain=input connection-state=invalid,new,untracked in-interface-list=WAN
Za mně bych to nastavil takto:
add action=accept chain=input connection-state=established,related
add action=accept chain=input protocol=icmp
add action=accept chain=input dst-port=4500 in-interface-list=WAN protocol=udp
add action=accept chain=input dst-port=500 in-interface-list=WAN protocol=udp
add action=drop chain=input in-interface-list=WAN
Zdar Max
add action=accept chain=input connection-state=established,related
add action=accept chain=input protocol=icmp
add action=drop chain=input in-interface-list=WAN
a vysledek je stejny, kdyz posledni pravidlo zmenim z DROP na REJECT, tak je to OK
22.11.2024 15:09
Max | skóre: 73
| blog: Max_Devaine
iptables -A INPUT -s 127.0.0.1 -p tcp --dport 22 -j DROP

nmap 127.0.0.1
PORT     STATE    SERVICE
22/tcp   filtered ssh

iptables -A INPUT -s 127.0.0.1 -p tcp --dport 22 -j REJECT

nmap 127.0.0.1
PORT     STATE    SERVICE
22/tcp   filtered ssh

iptables -A INPUT -s 127.0.0.1 -p tcp --dport 22 -j REJECT --reject-with tcp-reset

nmap 127.0.0.1
PORT     STATE SERVICE
Zdar Max
22.11.2024 15:25
Max | skóre: 73
| blog: Max_Devaine
iptables -A INPUT -s 127.0.0.1 -p udp --dport 53 -j DROP

nmap -sU 127.0.0.1
PORT    STATE         SERVICE
53/udp  open|filtered domain

iptables -A INPUT -s 127.0.0.1 -p udp --dport 53 -j REJECT

nmap -sU 127.0.0.1
PORT     STATE SERVICE
Zdar Max
Pokud se na odeslaný paket nevrátí žádná odpověď, ví odesilatel pořád ještě kulový. V uvedeném příkladu si může myslet, že na portu třeba něco běží a příjemce mu to dropuje, protože ho nemá rád, a ono je to ve skutečnosti třeba tak, že tam nic neběží a příjemce jenom dropuje všechny příchozí pakety a nenamáhá se posíláním odpovědi.PORT STATE SERVICE 53/udp open|filtered domain
22.11.2024 18:09
Max | skóre: 73
| blog: Max_Devaine
24.11.2024 11:09
Max | skóre: 73
| blog: Max_Devaine
24.11.2024 11:10
Max | skóre: 73
| blog: Max_Devaine
22.11.2024 15:52
Max | skóre: 73
| blog: Max_Devaine
blokovaci pravidlo pro DNSTo je jako co konkretne? Blokujes dotazy na DNS server ktery ani neexistuje? Co ma ping spolecneho s UDP na portu 53? To bude pekny gulas..
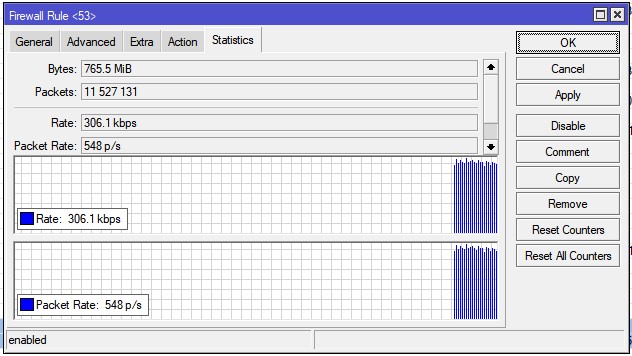
add action=reject chain=input dst-port=53 in-interface-list=WAN protocol=udp reject-with=icmp-host-unreachablenyni aktualne Rate: 325 kbps, Packet rate: 549 p/s Kdyz zapnu logovani toho pravidla, tak mam neco takovyho:
 21:02:27 firewall,info DNB BLOCK input: in:ether1 out:(unknown 0), connection-state:new src-mac 00:01:5c:97:d6:46, proto UDP, 91.175.157.92:13838->x.x.x.x:53, len 71
 21:02:27 firewall,info DNB BLOCK input: in:ether1 out:(unknown 0), connection-state:new src-mac 00:01:5c:97:d6:46, proto UDP, 84.205.22.53:80->x.x.x.x:53, len 71
 21:02:27 firewall,info DNB BLOCK input: in:ether1 out:(unknown 0), connection-state:new src-mac 00:01:5c:97:d6:46, proto UDP, 203.190.14.123:30049->x.x.x.x:53, len 65
 21:02:27 firewall,info DNB BLOCK input: in:ether1 out:(unknown 0), connection-state:new src-mac 00:01:5c:97:d6:46, proto UDP, 14.102.10.10:888->x.x.x.x:53, len 65
 21:02:27 firewall,info DNB BLOCK input: in:ether1 out:(unknown 0), connection-state:new src-mac 00:01:5c:97:d6:46, proto UDP, 47.106.34.105:80->x.x.x.x:53, len 71
 21:02:27 firewall,info DNB BLOCK input: in:ether1 out:(unknown 0), connection-state:new src-mac 00:01:5c:97:d6:46, proto UDP, 190.12.131.224:13988->x.x.x.x:53, len 71
 21:02:27 firewall,info DNB BLOCK input: in:ether1 out:(unknown 0), connection-state:new src-mac 00:01:5c:97:d6:46, proto UDP, 47.106.177.163:80->x.x.x.x:53, len 71
 21:02:27 firewall,info DNB BLOCK input: in:ether1 out:(unknown 0), connection-state:new src-mac 00:01:5c:97:d6:46, proto UDP, 195.211.27.148:12139->x.x.x.x:53, len 65
 21:02:27 firewall,info DNB BLOCK input: in:ether1 out:(unknown 0), connection-state:new src-mac 00:01:5c:97:d6:46, proto UDP, 118.107.29.131:28645->x.x.x.x:53, len 65
 21:02:27 firewall,info DNB BLOCK input: in:ether1 out:(unknown 0), connection-state:new src-mac 00:01:5c:97:d6:46, proto UDP, 195.211.27.148:29739->x.x.x.x:53, len 65
 21:02:27 firewall,info DNB BLOCK input: in:ether1 out:(unknown 0), connection-state:new src-mac 00:01:5c:97:d6:46, proto UDP, 106.15.225.175:80->x.x.x.x:53, len 71
 21:02:27 firewall,info DNB BLOCK input: in:ether1 out:(unknown 0), connection-state:new src-mac 00:01:5c:97:d6:46, proto UDP, 38.6.218.20:80->x.x.x.x:53, len 71
 21:02:27 firewall,info DNB BLOCK input: in:ether1 out:(unknown 0), connection-state:new src-mac 00:01:5c:97:d6:46, proto UDP, 84.205.22.53:80->x.x.x.x:53, len 71
/ip dns set allow-remote-requests=yesTak to posloucha na vsech rozhranich => na WAN se uplne vykasli a vsechno rovnou zahazuj. Zadny reject, zadne icmp-unreachable, nic na*rat a rovou to vsechno zahazuj. Bohuzel uz jsi se dostal do hledacku nejakeho botnetu etc. a snazi se to pres tebe amplifikovat DNS DDoS.
/ip dns set allow-remote-requests=yes servers=8.8.8.8,8.8.4.4
add action=reject chain=input comment="DNS z WAN" dst-port=53 in-interface-list=WAN protocol=udp reject-with=icmp-network-unreachableTohle staci na vsechno:
add action=drop chain=input connection-state=invalid,new,untracked in-interface-list=WANDal, vyres ten ping = budes pingat postupne vsechna zarizeni na ceste, dokud nenajdes botu -> ping lokalni gateway, ping wan interface, ping gateway providera, ping ceske ip, ping zahranicni IP. Zacni IP adresama bez DNS prekladu. Take muzes zkusit traceroute nekam ven a uvidime.
# nov/23/2024 09:37:48 by RouterOS 6.48.6
# software id = XL6J-3WUP
#
# model = RB750Gr3
# serial number = HCQ08APYDF2
/interface bridge
add admin-mac=18:FD:74:2B:24:93 auto-mac=no comment=defconf name=bridge
/interface list
add comment=defconf name=WAN
add comment=defconf name=LAN
/interface wireless security-profiles
set [ find default=yes ] supplicant-identity=MikroTik
/ip pool
add name=default-dhcp ranges=192.168.1.100-192.168.1.254
/ip dhcp-server
add address-pool=default-dhcp disabled=no interface=bridge name=defconf
/interface bridge port
add bridge=bridge comment=defconf interface=ether2
add bridge=bridge comment=defconf interface=ether3
add bridge=bridge comment=defconf interface=ether4
add bridge=bridge comment=defconf interface=ether5
/ip neighbor discovery-settings
set discover-interface-list=LAN
/interface list member
add comment=defconf interface=bridge list=LAN
add comment=defconf interface=ether1 list=WAN
/ip address
add address=192.168.1.1/24 interface=bridge network=192.168.1.0
add address=109.x.x.12/24 interface=ether1 network=109.x.x.0
/ip dhcp-server network
add address=192.168.1.0/24 comment=defconf dns-server=192.168.1.1 gateway=192.168.1.1
/ip dns
set allow-remote-requests=yes servers=8.8.8.8
/ip firewall filter
add action=accept chain=input connection-state=established,related
add action=accept chain=input protocol=icmp
add action=reject chain=input comment="WAN->DNS REJECT" dst-port=53 in-interface-list=WAN protocol=udp reject-with=icmp-host-unreachable
add action=drop chain=input comment="ALL WAN INPUT DROP" in-interface-list=WAN
/ip firewall nat
add action=masquerade chain=srcnat ipsec-policy=out,none out-interface-list=WAN
add action=dst-nat chain=dstnat dst-port=15001 in-interface-list=all protocol=tcp to-addresses=192.168.1.2 to-ports=15001
add action=src-nat chain=srcnat dst-address=192.168.1.2 dst-port=15001 protocol=tcp to-addresses=109.x.x.12
add action=dst-nat chain=dstnat dst-port=81 in-interface-list=all protocol=tcp to-addresses=192.168.1.10 to-ports=81
add action=src-nat chain=srcnat dst-address=192.168.1.10 dst-port=81 protocol=tcp to-addresses=109.x.x.12
/ip route
add distance=1 gateway=109.x.x.1
/system clock
set time-zone-name=Europe/Prague
/system identity
set name=RouterOS
/tool mac-server
set allowed-interface-list=LAN
/tool mac-server mac-winbox
set allowed-interface-list=LAN
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz