V březnu byla oznámena spolupráce GrapheneOS s Motorolou. Nejnovější vlajka Motorola Signature 27 je první Motorola s oficiální podporou GrapheneOS. GrapheneOS (Wikpedie) je varianta Androidu zaměřující se na bezpečnost a soukromí.
Omarchy (Wikipedie) je linuxová distribuce s dlaždicovým správcem oken Hyprland. Založena je na Arch Linuxu. Vydána byla v nové verzi 4.5.0. Nově také pro Apple Silicon, konkrétně pro M1/M2/M3/Neo MacBooky.
Byla vydána nová stabilní verze 8.3 webového prohlížeče Vivaldi (Wikipedie). Postavena je na Chromiu 156 s bezpečnostními opravami z Chromia 157. Přehled novinek i s náhledy v příspěvku na blogu.
Multimediální přehrávač mpv byl vydán ve verzi 0.42.0. Jde o větší balík změn po bezmála roce. Mimo jiné se lépe integruje s Waylandem nebo rozšiřuje podporu DVD/Blu-ray, např. umožňuje přehrávat rovnou obrazy médií (soubory iso).
Desktopové prostředí LXQt (Lightweight Qt Desktop Environment, Wikipedie) vzniklé sloučením projektů Razor-qt a LXDE bylo vydáno ve verzi 2.5.0. Přehled novinek v poznámkách k vydání.
Byla vydána (𝕏) nová verze 8.0 LTS open source monitorovacího systému Zabbix (Wikipedie). Přehled novinek v oznámení na webu, v poznámkách k vydání a v aktualizované dokumentaci.
Byla vydána verze R14.1.7 desktopového prostředí Trinity Desktop Environment (TDE, fork KDE 3.5, Wikipedie). Přehled novinek v poznámkách k vydání, podrobnosti v seznamu změn.
Bazzite (Wikipedie), tj. linuxová distribuce vycházející z Fedora Linuxu a optimalizována pro hraní počítačových her, byla vydána ve verzi 45. S Open Gaming Collective (OGC) jádrem a novým Easy Anti-Cheatem pro Linux (EAC Linux v2).
MikroTik zveřejnil vlastní bezpečnostní upozornění potvrzující, že zranitelnost linuxového jádra postihuje také RouterOS 7. Jde o use-after-free při zpracování IPv4 TCP spojení s IP options. Zranitelnost se týká provozu směřujícího na TCP službu samotného routeru, nikoli paketů, které router pouze přeposílá. Opraveno v long-term od 7.24.6, v stable od 7.25.1 a devel od 7.26beta5.
Cast konfigu /dns/var/bind/ :

; named-fik
$TTL    604800
@       IN      SOA     localhost. root.localhost. (
                             1         ; Serial
                        604800         ; Refresh
                         86400         ; Retry
                       2419200         ; Expire
                        604800 )       ; Negative Cache TTL
@       IN      NS      localhost.
; rozhrani etha0
fik        IN    A     10.1.1.1
nb         IN    A     10.1.1.4
tomnb      IN    A     10.1.1.7
; rozhrani wlan0
fik        IN    A     10.1.1.129
nbw        IN    A     10.1.1.130
tomnbw     IN    A     10.1.1.131

; named-fik-rev
; BIND reverse data file
;
$TTL 1W
@       IN      SOA     localhost. root.localhost. (
                             1         ; Serial
                        604800         ; Refresh
                         86400         ; Retry
                       2419200         ; Expire
                        604800 )       ; Default TTL
@       IN      NS      localhost.
; rozhrani etha0
1.1.1.10     IN    PTR   fik.
4.1.1.10     IN    PTR   nb.
7.1.1.10     IN    PTR   tomnb.
; rozhrani wlan0
129.1.1.10   IN    PTR   fik.
130.1.1.10   IN    PTR   nbw.
131.1.1.10   IN    PTR   tomnbw.
Za druhé: pokud už byste na tom trval, hledejte v dokumentaci k BINDu slovo view.
Násobný A záznam se používá už od počátku DNS, koneckonců i v příslušných RFC se taková možnost zmiňuje. Viz multihomed host - zkuste si např. resolvovat www.yahoo.com nebo www.seznam.cz
Tazateli ale šlo o něco jiného: aby na stejný dotaz dostali jednotliví klienti různé odpovědi. Úplný nesmysl to také není, např. někdy se hodí, aby pod stejným jménem dostali klienti z vnitřní sítě jinou IP adresu než klienti vnější (i když je to většinou jen kvůli maškarádě (budiž tísíckrát prokleta)). Proto to také BIND umožňuje, ale mělo by se to ponechat pro specifické situace, kdy to opravdu něčemu pomůže.
Důvodem pro různé odpovědi na stejný dotaz může být nejen maškaráda. Konkrétní případ z naší sítě (bude se sice týkat reverzních dotazů, ale logika je stejná): určitý rozsah IP adres je vyčleněn pro infrastrukturu a pokud si vy, jako "normální člověk", budete hledat reverz k 1.2.3.4 (například v rámci nějakého toho tracert), dozvíte se 4.3.2.1.cosi.net. Pokud stejný dotaz zadám já, dozvím se nazev_rozhrani.nazev_zarizeni.nazev_lokality... - prostě interní informace pro rychlou identifikaci, po kterých opravdu nikomu jinému nic není...
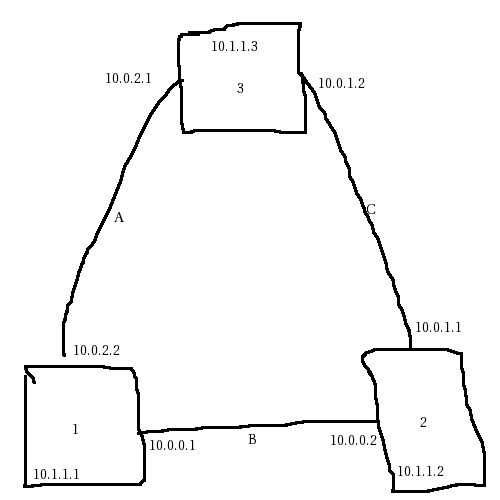
Čistě ze zvědavosti: vím, co je dummy interface, vím, jak se to nastavuje. Můžete mi uvést jeden příklad situace, kdy je to k něčemu užitečné? Protože se přiznám, že jsem ještě nikdy necítil ani okrajovou potřebu to použít - ale když už to někdo implementoval, tak to nejspíš k něčemu je. Akorát já netuším k čemu.
1. Co se týče příkladu se změnou DNS, k tomu nepotřebuju žádné dummy rozhraní, to ošetřím SNAT/DNATem.
2. Nechápu. O dynamickém routingu toho vím nemálo. Pokud "něco vypadne" a "něco jiného" najednou přestane fungovat, tak to znamená jenom to, že je ten routing blbě nastavenej.
Rozpovídal jste se hezky, děkuju vám za snahu. Ale opravdu jsem ještě pořád nepochopil, k čemu je k...a to dummy rozhraní dobré. Kdyby se vám chtělo (a mě to fakt zajímá), zkuste to takto: "mám router X nastavený takto: <výpis o délce N> Jak v konfiguraci vidíte, používám dummy rozhraní. Kdybych ho tam totiž neměl, musel bych <funkcionalitu abc> zajistit takto: <výpis o délce alespoň 10*N>. Eventuálně - taková funkcionalita by zajistit nešla.
Nezlobte se, mně ty vaše příklady připadaj akorát jako demonstrace, že neumíte pořádně nastavit OSPF, a že dummy používáte k vytloukání klínu klínem.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz