Projekt openSUSE dnes, 3. listopadu 2026, oficiálně vydal openSUSE Leap 16.1, novou verzi své stabilní linuxové distribuce. Novinkou je také Immutable Mode, který nahrazuje dosavadní samostatnou distribuci openSUSE Leap Micro. Podrobnosti o novém vydání najdete v oficiálním oznámení nebo v českém překladu oznámení. Instalační obrazy jsou již dostupné na get.opensuse.org. Vydání společně oslavíme v pátek ve virtuálním baru a na … více »
Bylo oznámeno vydání Fedora Linuxu 45. Ve finální verzi vychází šest oficiálních edic: Fedora Workstation a Fedora KDE Plasma Desktop pro desktopové, Fedora Server pro serverové, Fedora Cloud pro cloudové nasazení, Fedora CoreOS pro ty, kteří preferují neměnné systémy a Fedora IoT pro internet věcí. Vedle nich jsou k dispozici také další atomické desktopy, spiny a laby. Podrobný přehled novinek v samostatných článcích na stránkách
… více »Vědci z MIT CSAIL představili koncept 'weight-space programming' a názorně předvedli, že pokročilé jazykové modely SI dokážou přímo číst a upravovat váhy neuronových sítí. Studie ukazuje, že modely nejen dokážou identifikovat účel sítí z pouhého nahlédnutí do jejich číselných vah, ale mohou i cíleně opravovat chyby a nedostatky, například GPT-6 Astra se změnou pouhých 0,016% vah open-weight modelu Qwen3.5-0.8B podařilo odstranit
… více »Organizátoři komunitního setkání nejen českých a slovenských správců sítí CSNOG 2027, které se uskuteční 20. a 21. ledna na půdě zlínské univerzity Tomáše Bati, oznámili prodloužení termínu pro zasílání abstraktů do programu akce. Zájemci se mohou hlásit prostřednictvím webu setkání do úterý 10. listopadu. Programová komise uvítá příspěvky věnované nejen správě sítí, ale také legislativě a regulaci nebo síťařským aktivitám studentů a pedagogů.
Bylo spuštěno předobjednávání zařízení Flipper One s Linuxem. Za 20 dolarů si lze koupit kupón a zajistit si tím speciální cenu 379 dolarů po spuštění kampaně na Kickstarteru.
Tor Browser, tj. fork webového prohlížeče Mozilla Firefox s integrovaným klientem sítě Tor přednastavený tak, aby přes tuto síť bezpečně komunikoval, byl vydán ve verzi 16.0. Postaven je na Firefoxu ESR 153. Vydána byla také nová verze 7.16 živé linuxové distribuce Tails (The Amnesic Incognito Live System), jež klade důraz na ochranu soukromí uživatelů a anonymitu. S Tor Browserem 16.0.
FreeTube, desktopový klient pro YouTube využívající lokální API, byl vydán ve verzi 0.26.0. Toto velké opravné vydání mj. vrací částečnou podporu živých přenosů nebo přepracovává zobrazování titulků a obecně nastavení videa v přehrávači – FreeTube umožňuje např. přehrávat video s větším zrychlením.
Další vlna kyberútoků zasáhla chladicí zařízení supermarketů v sedmi evropských zemích, Belgii, Lucembursku, Švédsku, Nizozemsku, Irsku, Estonsku a Finsku. Mrazáky se v některých prodejnách opět 'proměnily v trouby' a zahřály až na 50°C, což pochopitelně vedlo ke znehodnocení uskladněných potravin. Útoky navazují na podobný incident ve Francii z první poloviny října letošního roku, pachatel stále není znám.
Ahoj.
Můj dotaz sice nesouvisí s linuxem, ale věřím, že sem chodí spousta odborníků, proto věřím, že mi pomůžete. O co jde:
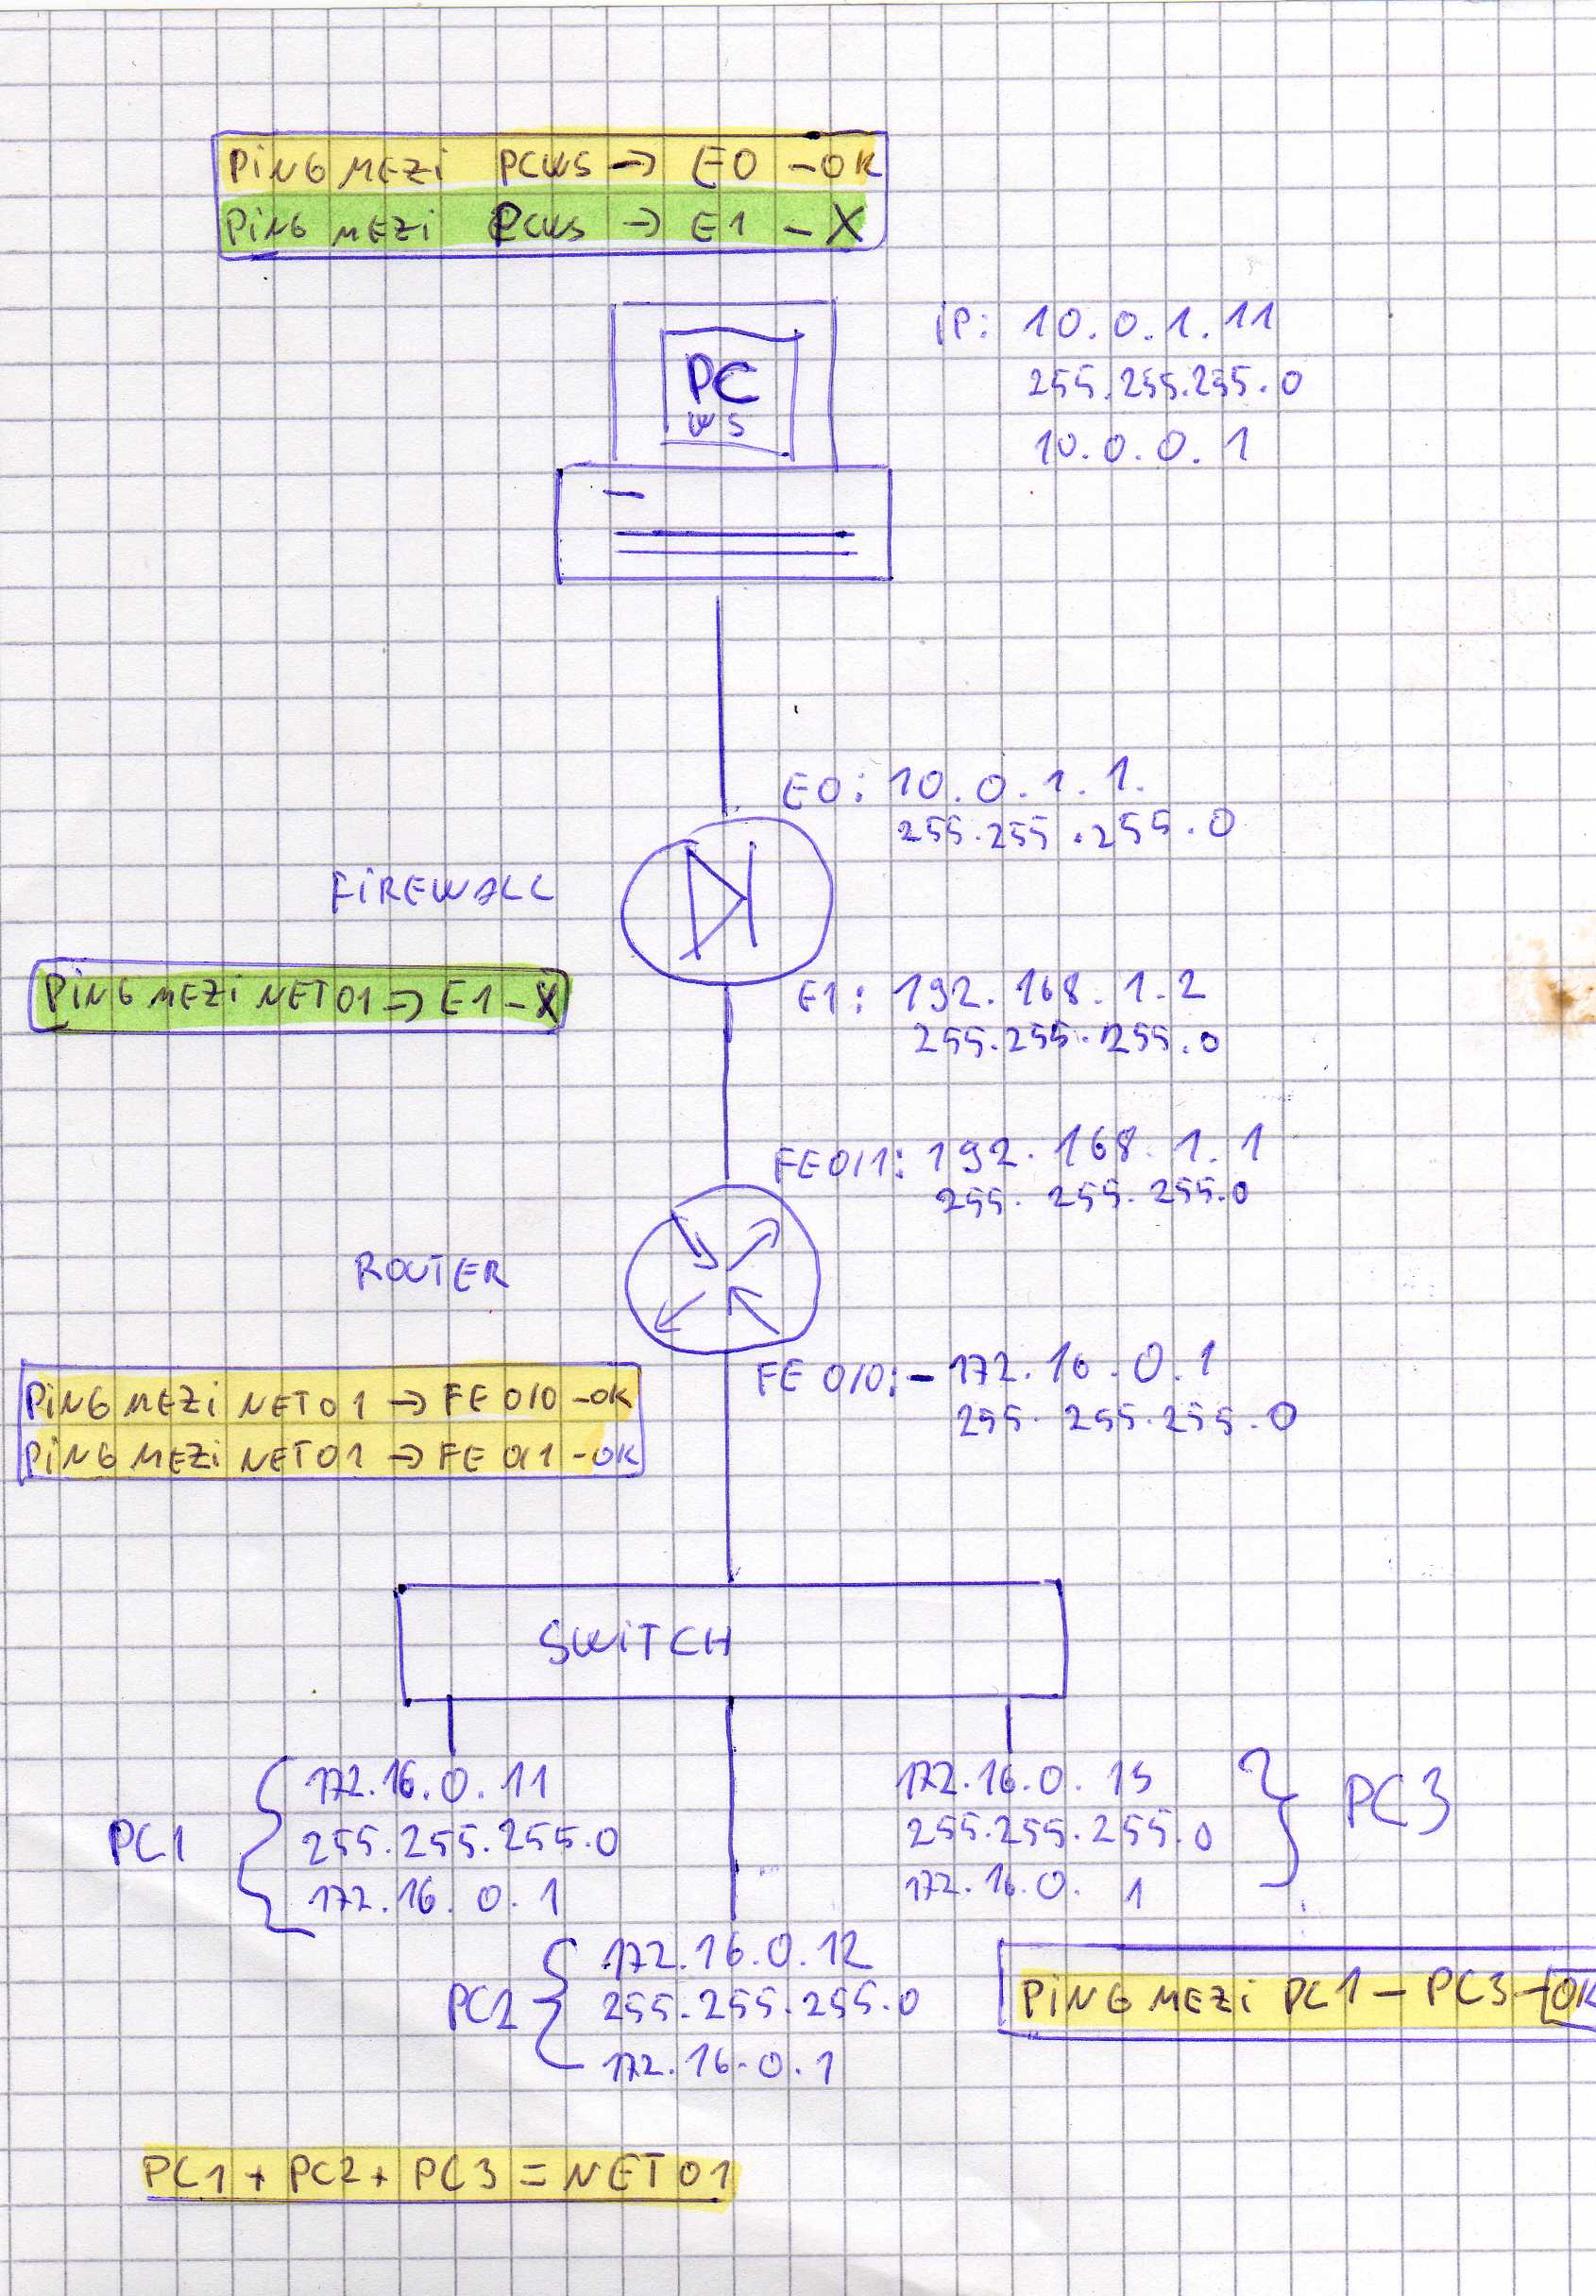
Pro svou bc práci testuju firewall cisco pix 501. Mám PC síť, jako je na obrázku v příloze. Firewall mám nakonfigurován takto:
pixfirewall> enable
Password:
pixfirewall# config t
pixfirewall(config)# no dhcpd address inside
DHCPD disabled on inside interface because address pool is removed
pixfirewall(config)# no dhcpd address outside
pixfirewall(config)# ip address inside 10.0.1.1 255.255.255.0
pixfirewall(config)# ip address outside 192.168.1.2 255.255.255.0
pixfirewall(config)# static (inside,outside) 192.168.1.15 10.0.1.11 netmask 255.255.255.255
pixfirewall(config)# conduit permit tcp any eq www host 172.16.0.1
pixfirewall(config)# route outside 0.0.0.0 0.0.0.0 192.168.1.1 1
Můj problém je v tom, že z konzole firewallu se pingnu kamkoli (což problém sám o sobě není). Bohužel ze všech zařízení před firewalem se dostanu maximálně na rozhraní E0 - outside u FW a z PCWS, který je pomocí FW chráněn, se dostanu jen na rozhraní FW E1 - inside. Ping kamkoli dál za tyto rozhraní prostě nejde. Zkoušel jsem, zda chyba není jen v nepovolené icmp komunikaci tak, že jsem na jedenom PC v síti NET01 spustil TFTP server a snažil se na něj z PCWS odeslat soubor, ale nešlo ani toto. Takže nejspíš bude chyba v konfiguraci firewallu, ale bohužel nevím, kde. Mohli by jste mi někdo prosím zkusit poradit? Byl bych vám moc vděčný, za jakoukoli radu.
Ahoj,
mozna se mylim, ale povolujes tam pouze provoz pro web na stroji 172.16.0.1. My pouzivame 515-tky takze se mohu mylit. Napred zkus povolit vse "permit any any" a zkus co to udela.
Ahoj,
a co ACL, poslat nemuzes? tam bude zrejme problem?
Surio
Tak to permit any any mi nejak neslo. 
Tady mám nastavení firewallu a routeru. Můžete na to prosím kdyžtak mrknout a poradit mi, kde dělám chybu?
To povolení ICMP, které provádíš přes ACL (pro inbound i outbound), se týká pouze paketů, které přes FW _prochází_. Aby ti outside rozhraní PIXu začalo odpovídat na ping, musíš to povolit jiným příkazem ("icmp permit any outside"). Obdobně pro inside.
Dále smaž conduit, tento způsob je deprecated, obsolete. Správně se to všechno dělá přes ACL. Tvůj vedoucí by ti tyhle věci měl vysvětlit, od toho tam je.
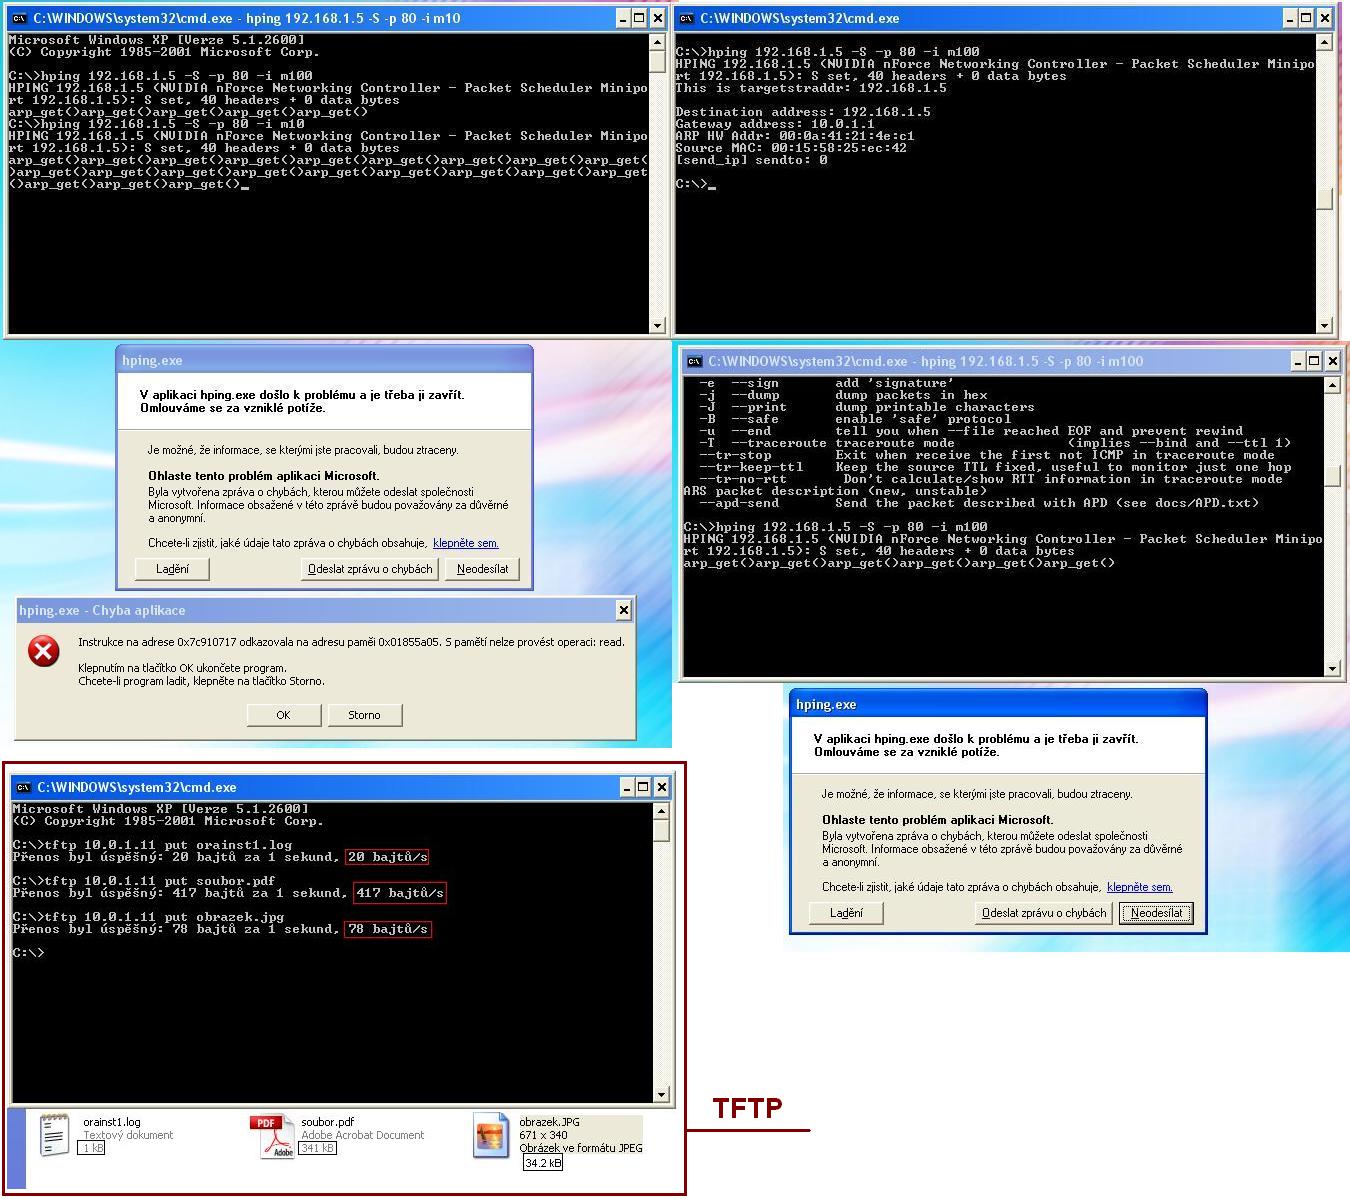
Tak se mi podařilo nakonec rozpohybovat provoz přes FW. Už se dostanu pingem ze zabezpečené sítě ven. Tak jsem se chtěl pustit do testovaní, ale narazil jsem na další úskalí. Moje idea byla, že změřím ping v "klidovém stavu" a posléze se pokusím vést přes program hping z několika PC "útok" na zabezpečený PC přičemž změřím ping při vytíženém stavu. Pak bych porovnal, jak moc dá takovýto útok FW zabrat. Jenže hping mi háže nějaké chybky. Respektive ty, co jsou v příloze. Nemáte někdo náhodu odkaz na hping, který by byl vpohodě a neházel tyhle errory? Popřípadě nevíte kde dělám chybu? :(
Pak jsem ještě zvažoval testování pomocí UDP paketů pomocí TFTP protokolu. Resp. na jednom pc ve vnější síti mi běžel TFTP server a já na něj chtěl přenést soubory z PC v zabezpečené síti. Totéž bych provedl při vytíženém firewallu a změřil bych, jak velký by byl časový rozdíl . Ale tady mám problém zase s tím, že ačkoli mi příkazový řádek hlásí přenos jako úspěšný, přenese se vždy jen zlomek souboru. U souboru velikosti 1kB se přeneslo 20 bajtů a třeba u souboru s velikostí 341kB s epřeneslo 417 bajtů. Zkoušel jsem přenos víckrát a vždy se přenesla stejně velká část souboru. Mohli by jste mi někdo zasvěcenější poradit, co s tím?
Pokud by jste náhodou někdo věděli o nějakém dobrém prográmku pro přesné měření času - ať už ping, nebo pro přenos přes tftp, podělili by jste se o jeho název? :) Byl bych vám za jakoukoli pomoc vděčný.
Tiskni
Sdílej:


 AbcLinuxu.cz
 ITBiz.cz
 HDmag.cz
 AbcPráce.cz